San Luis Potosí, México — Cobertura nacional
Ciberseguridad empresarial, NOC, SOC y continuidad
Ciberseguridad e infraestructura

Ciberseguridad, NOC, SOC y continuidad para empresas e infraestructura crítica

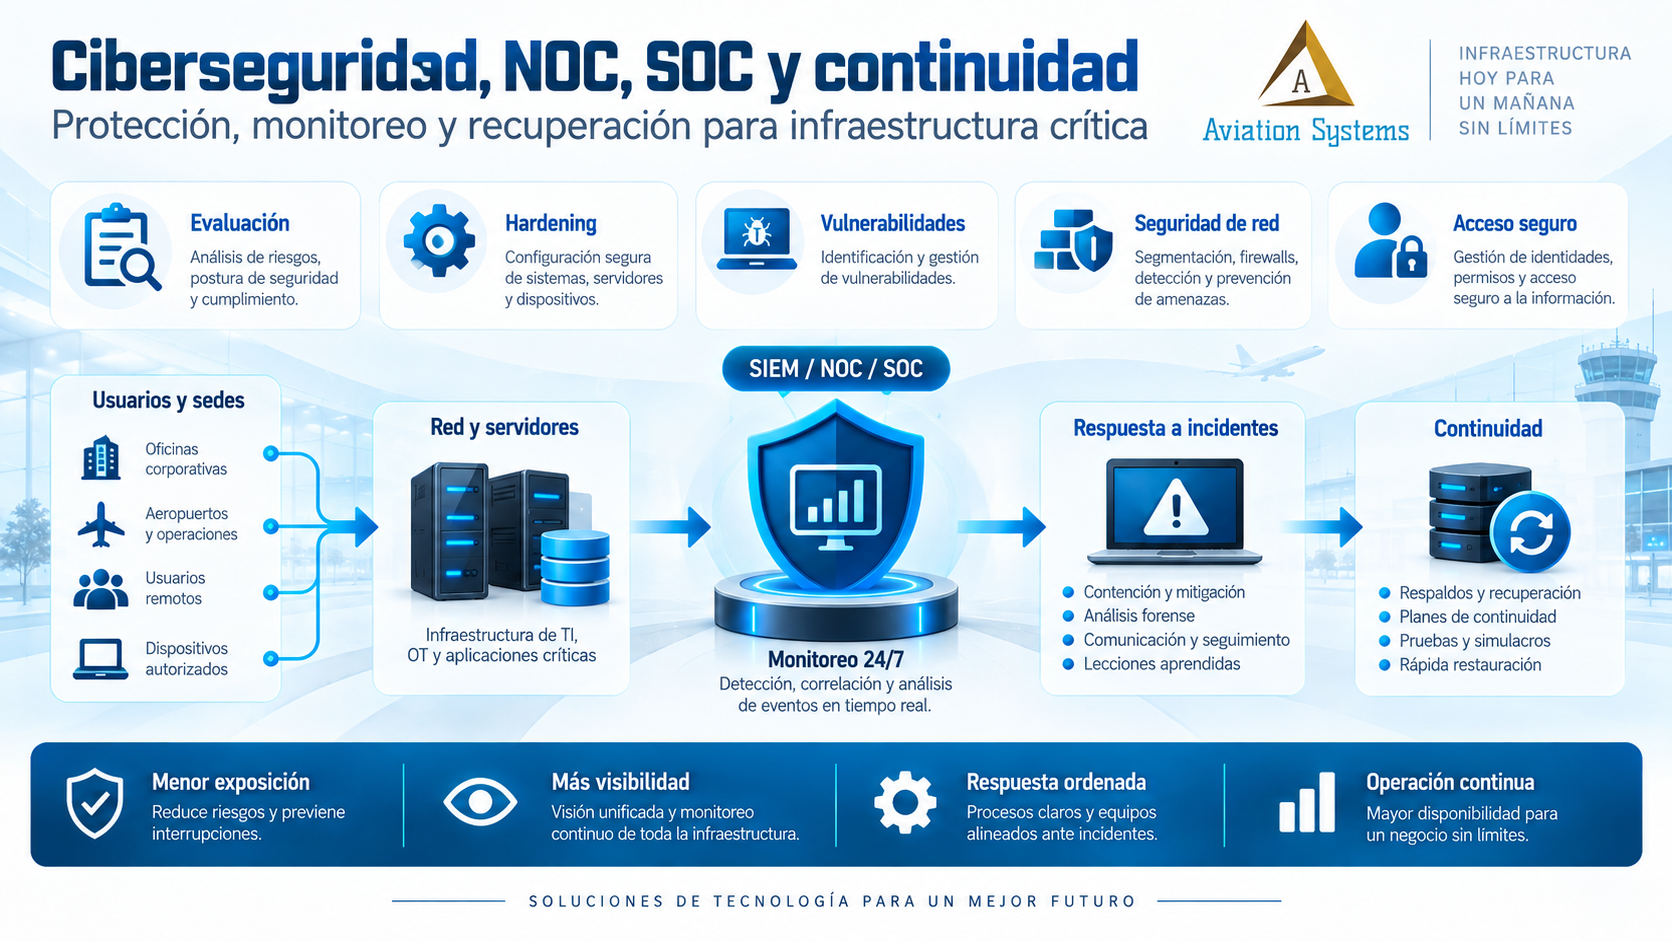
Evaluamos, fortalecemos y monitoreamos infraestructura tecnológica para reducir exposición, mejorar visibilidad y responder con mayor orden ante fallas e incidentes. Integramos hardening, vulnerabilidades, seguridad de red, acceso seguro, SIEM, NOC, SOC readiness, respuesta y recuperación dentro de una arquitectura documentada.

HardeningVulnerabilidadesVPN y Zero TrustSIEM, NOC y SOCRespuesta y continuidad

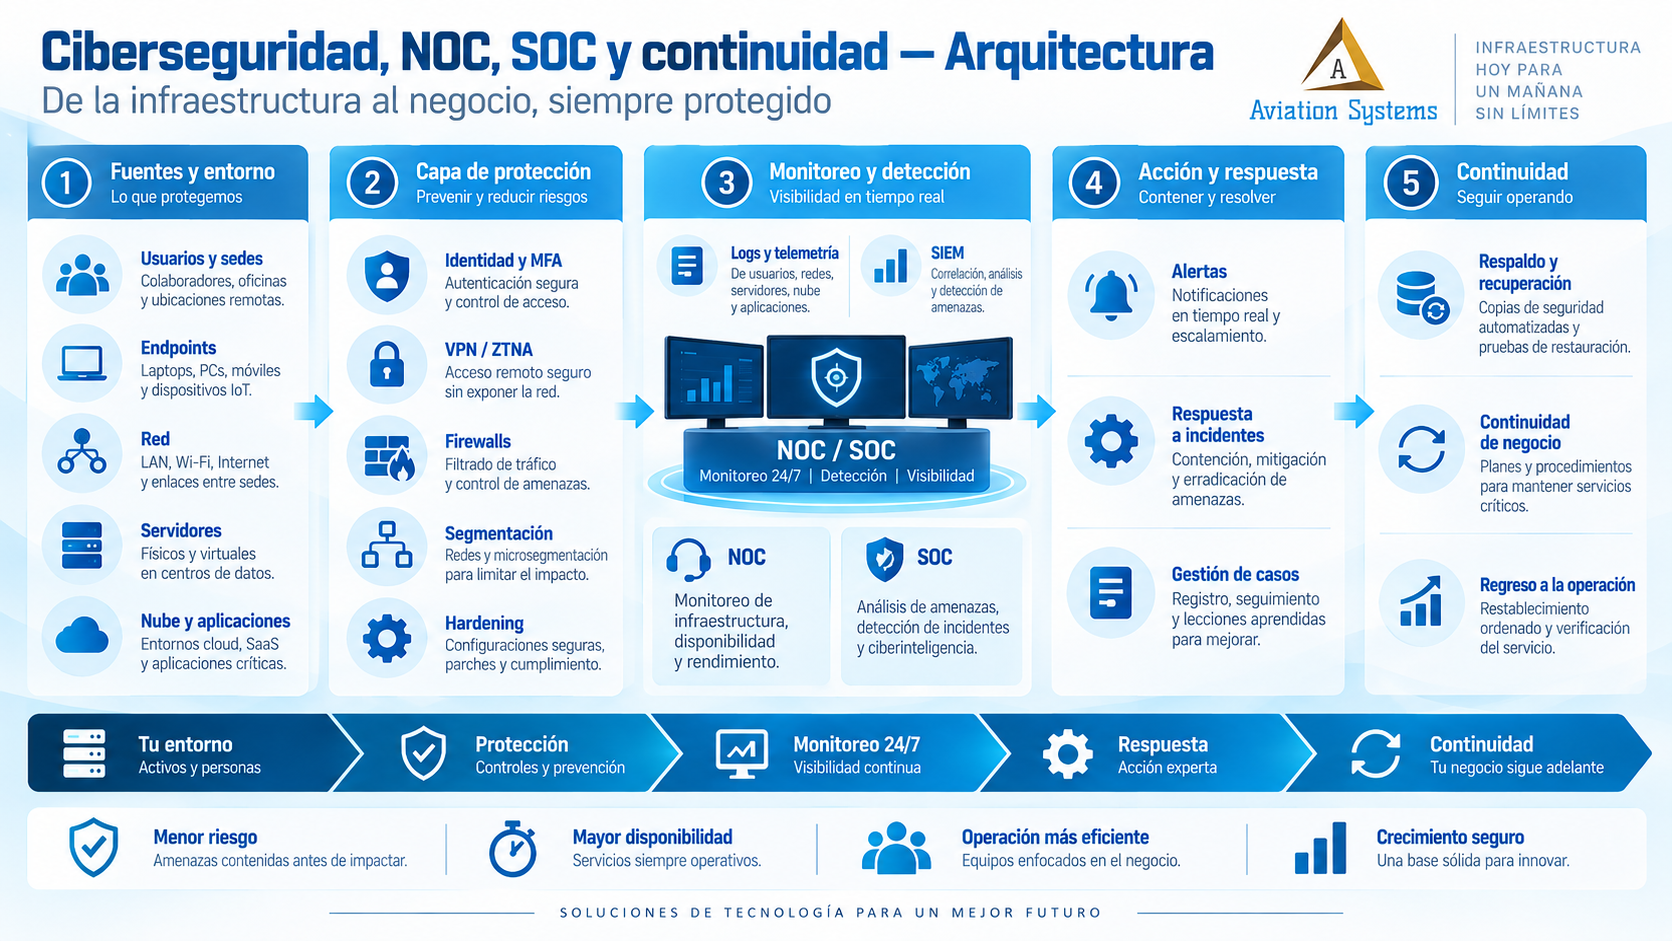
La seguridad se construye por capas, no con una sola herramienta

Una estrategia útil comienza por entender activos, identidades, servicios, dependencias y riesgos. A partir de ese contexto definimos controles técnicos y operativos para prevenir, detectar, responder y recuperar, evitando implementar herramientas sin un objetivo claro.

Ciberseguridad, monitoreo y continuidad

Once capacidades que pueden contratarse de forma independiente o integrarse dentro de una estrategia por fases.

Servicio 01

Evaluación y diagnóstico de seguridad

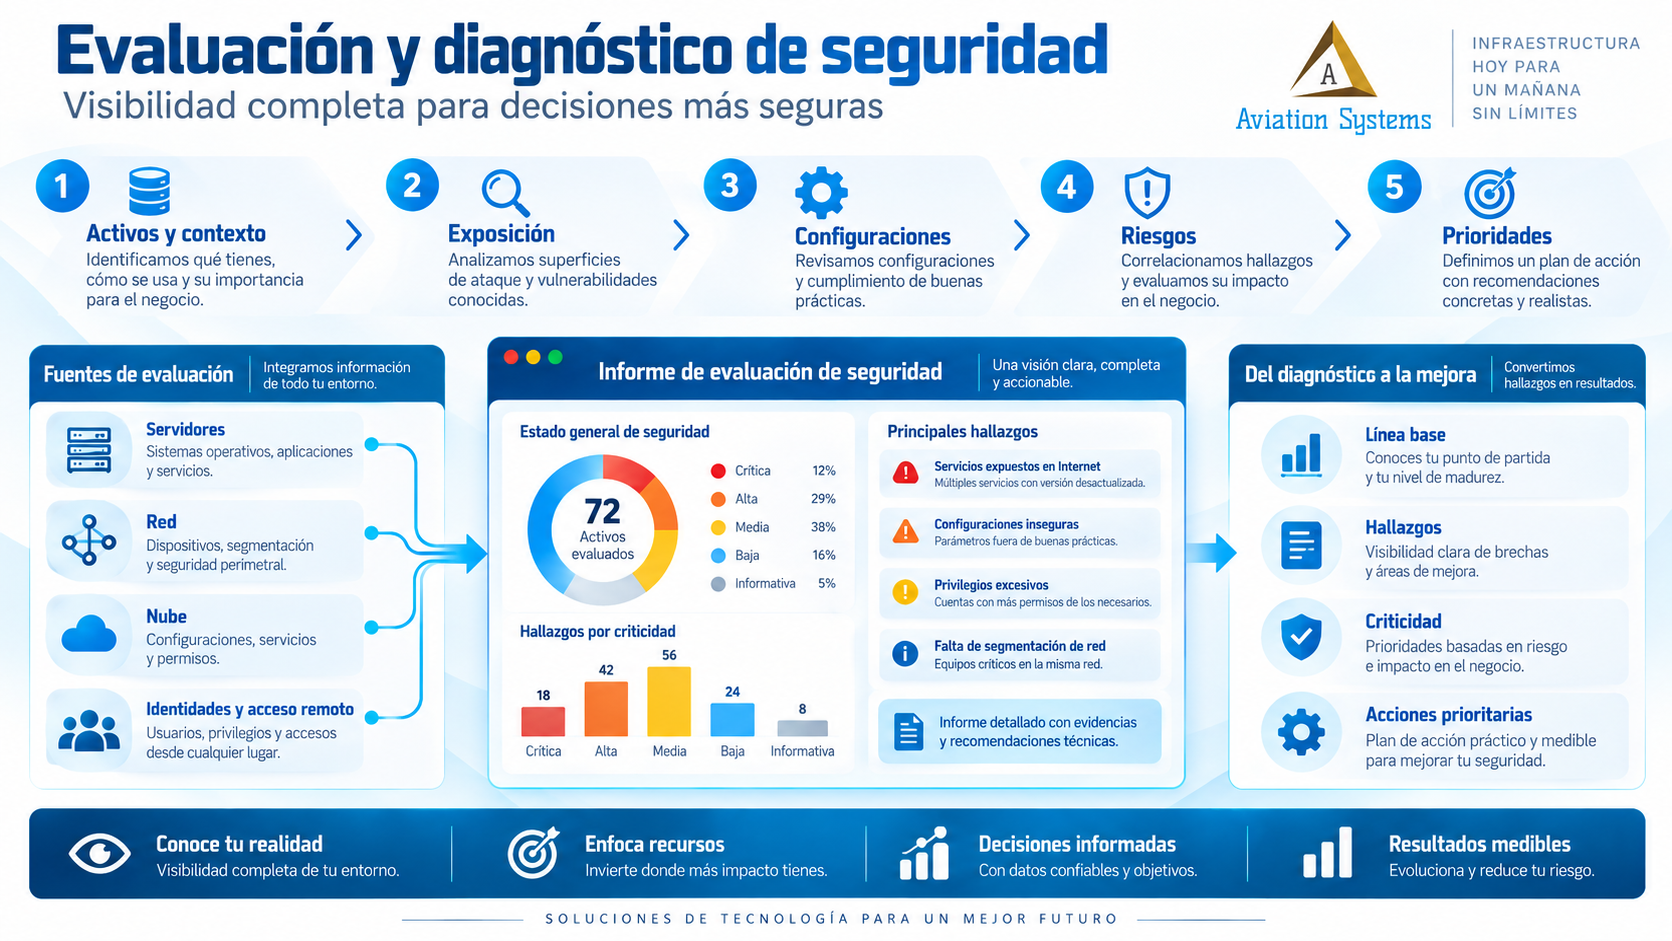
Evaluamos el estado de seguridad de infraestructura, redes, servidores, servicios y accesos para identificar exposición, configuraciones débiles, dependencias y riesgos operativos. El resultado se convierte en un plan de acciones priorizadas según impacto y factibilidad.

Cotizar este servicio
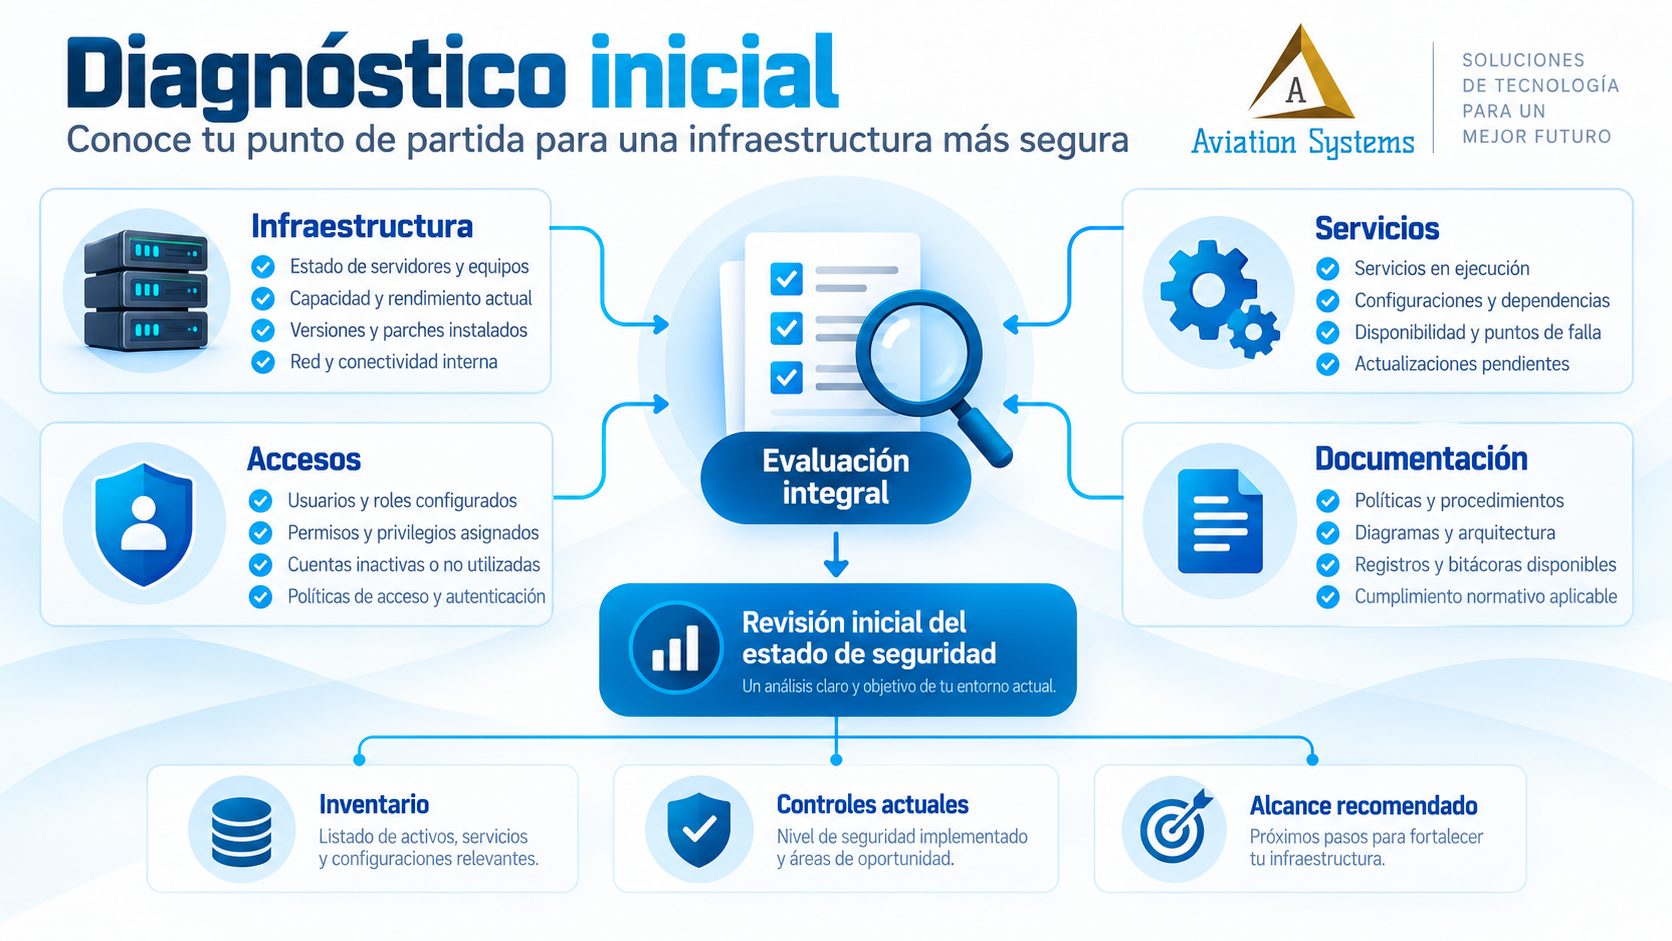
Evaluación inicial de ciberseguridad empresarial
Diagnóstico inicialRevisamos arquitectura, activos, accesos, servicios, documentación y controles existentes para establecer una línea base de seguridad.Ver qué incluye →
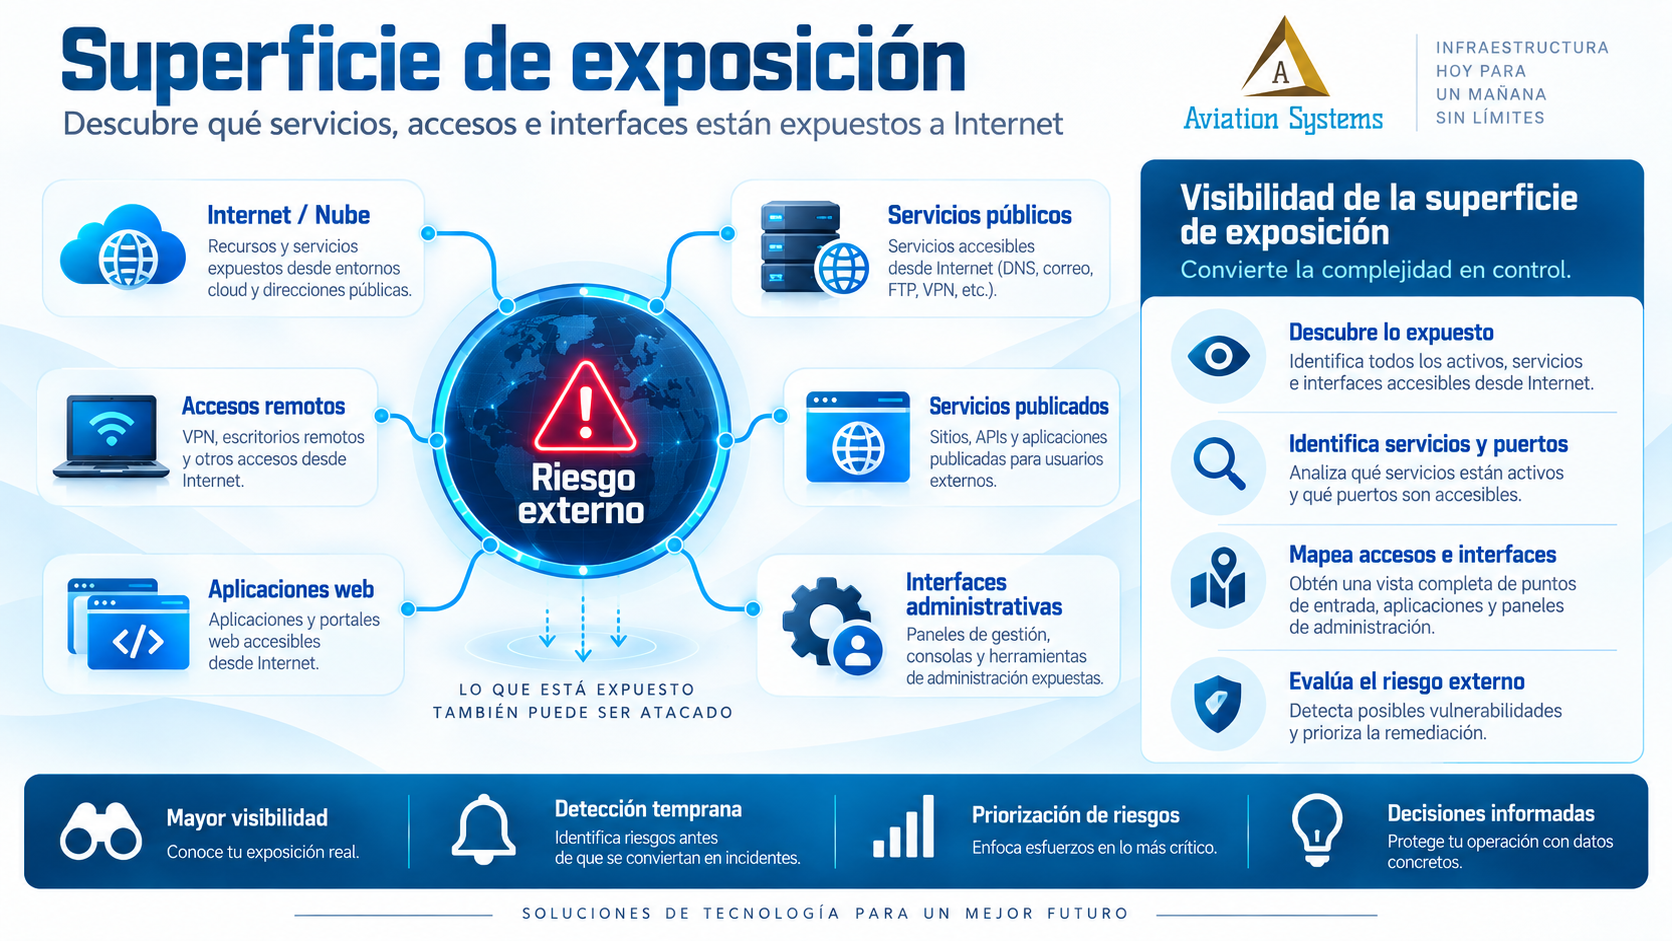
Análisis de superficie de exposición de infraestructura
Superficie de exposiciónIdentificamos servicios publicados, accesos remotos, interfaces administrativas y otros puntos que pueden aumentar la exposición de la organización.Ver qué incluye →
Revisión de configuraciones de riesgo en sistemas y red
Configuraciones de riesgoRevisamos configuraciones que pueden debilitar servidores, red, identidad o aplicaciones, contrastándolas con buenas prácticas aplicables.Ver qué incluye →
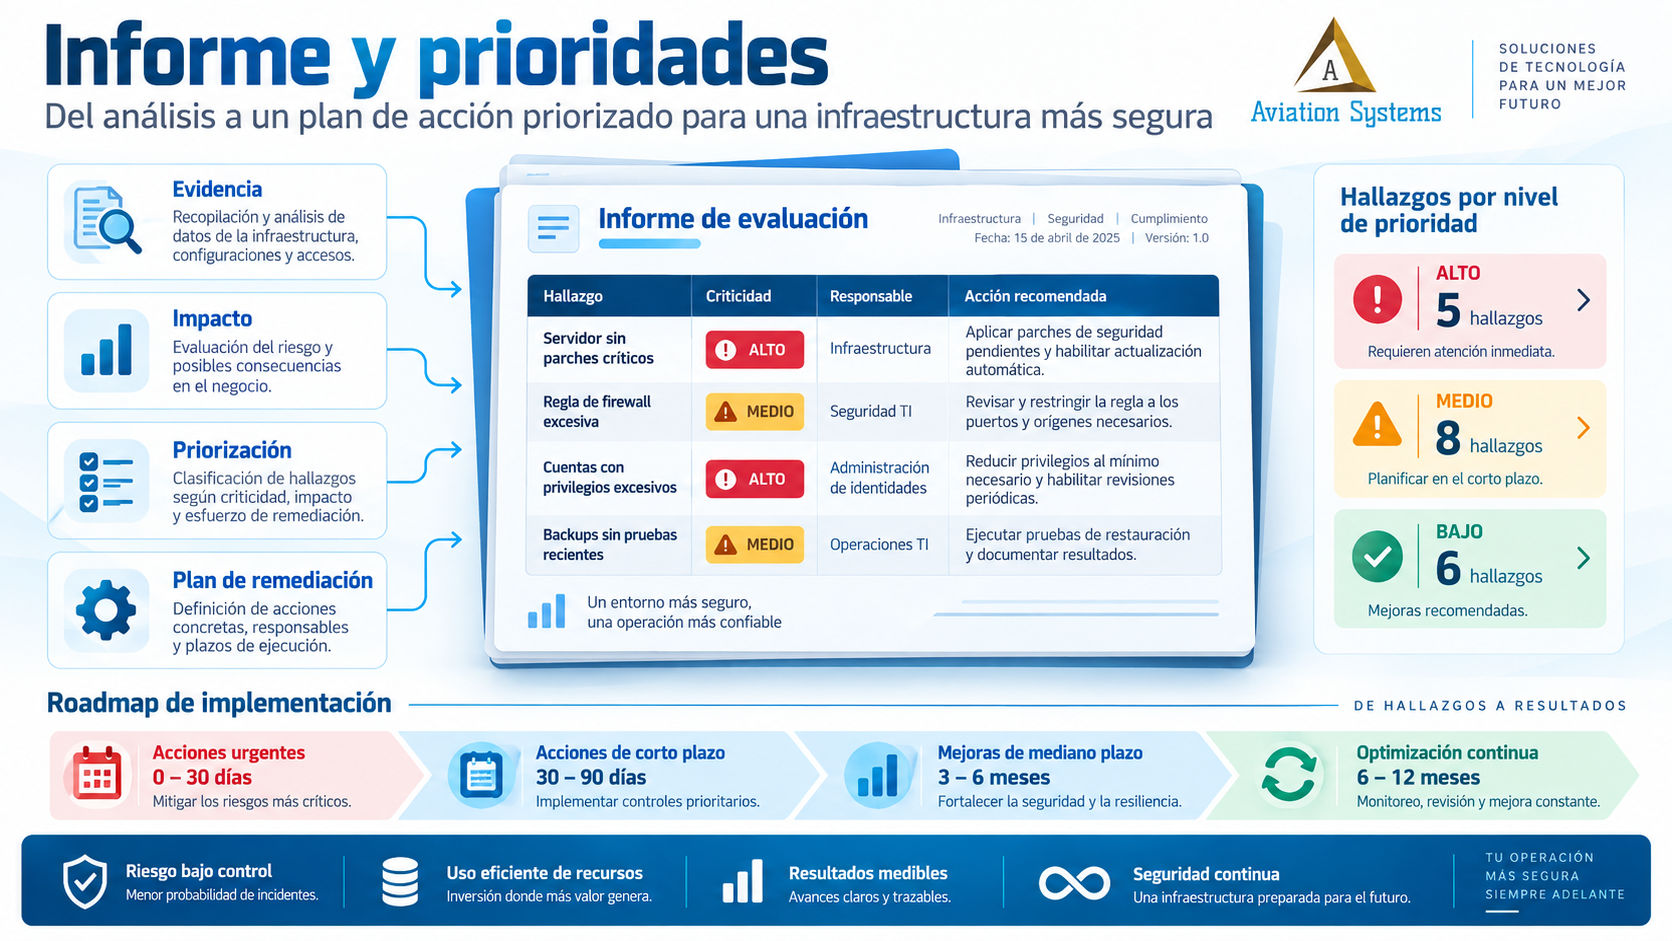
Informe de ciberseguridad con prioridades de remediación
Informe y prioridadesDocumentamos hallazgos, criticidad, evidencia y acciones recomendadas para convertir la evaluación en un plan de mejora ejecutable.Ver qué incluye →
Servicio 02

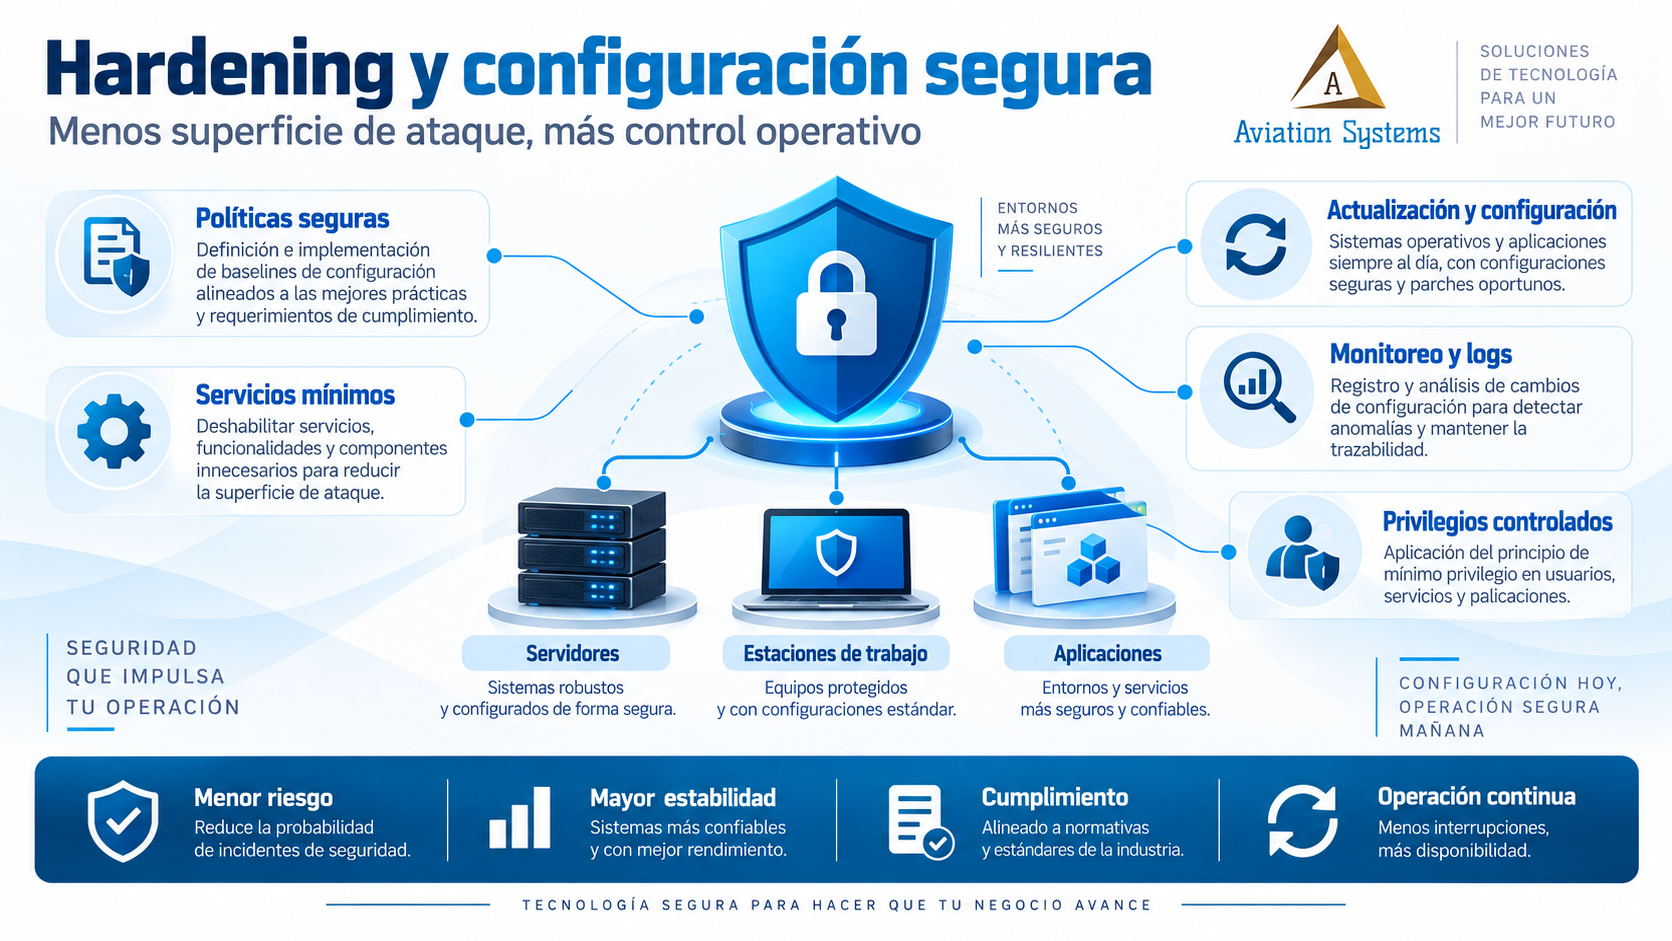
Hardening y configuración segura

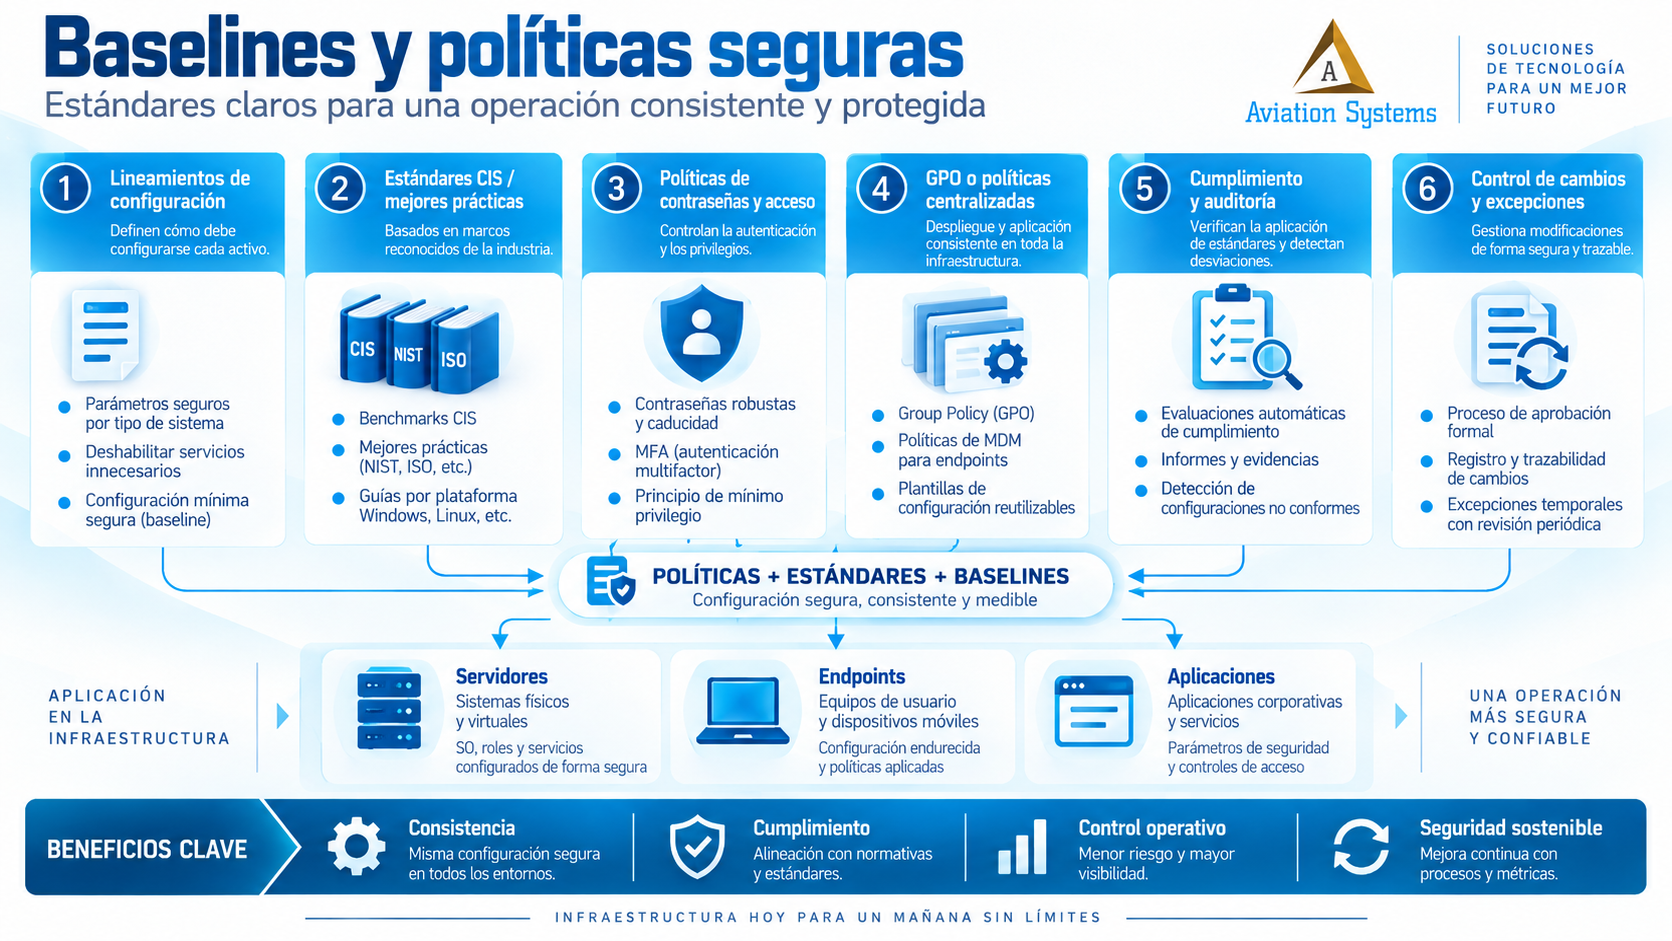
Aplicamos endurecimiento a servidores, endpoints, servicios y componentes de infraestructura para reducir exposición innecesaria. El alcance puede basarse en líneas de referencia como CIS Benchmarks, políticas internas y requerimientos específicos del entorno.

Cotizar este servicio
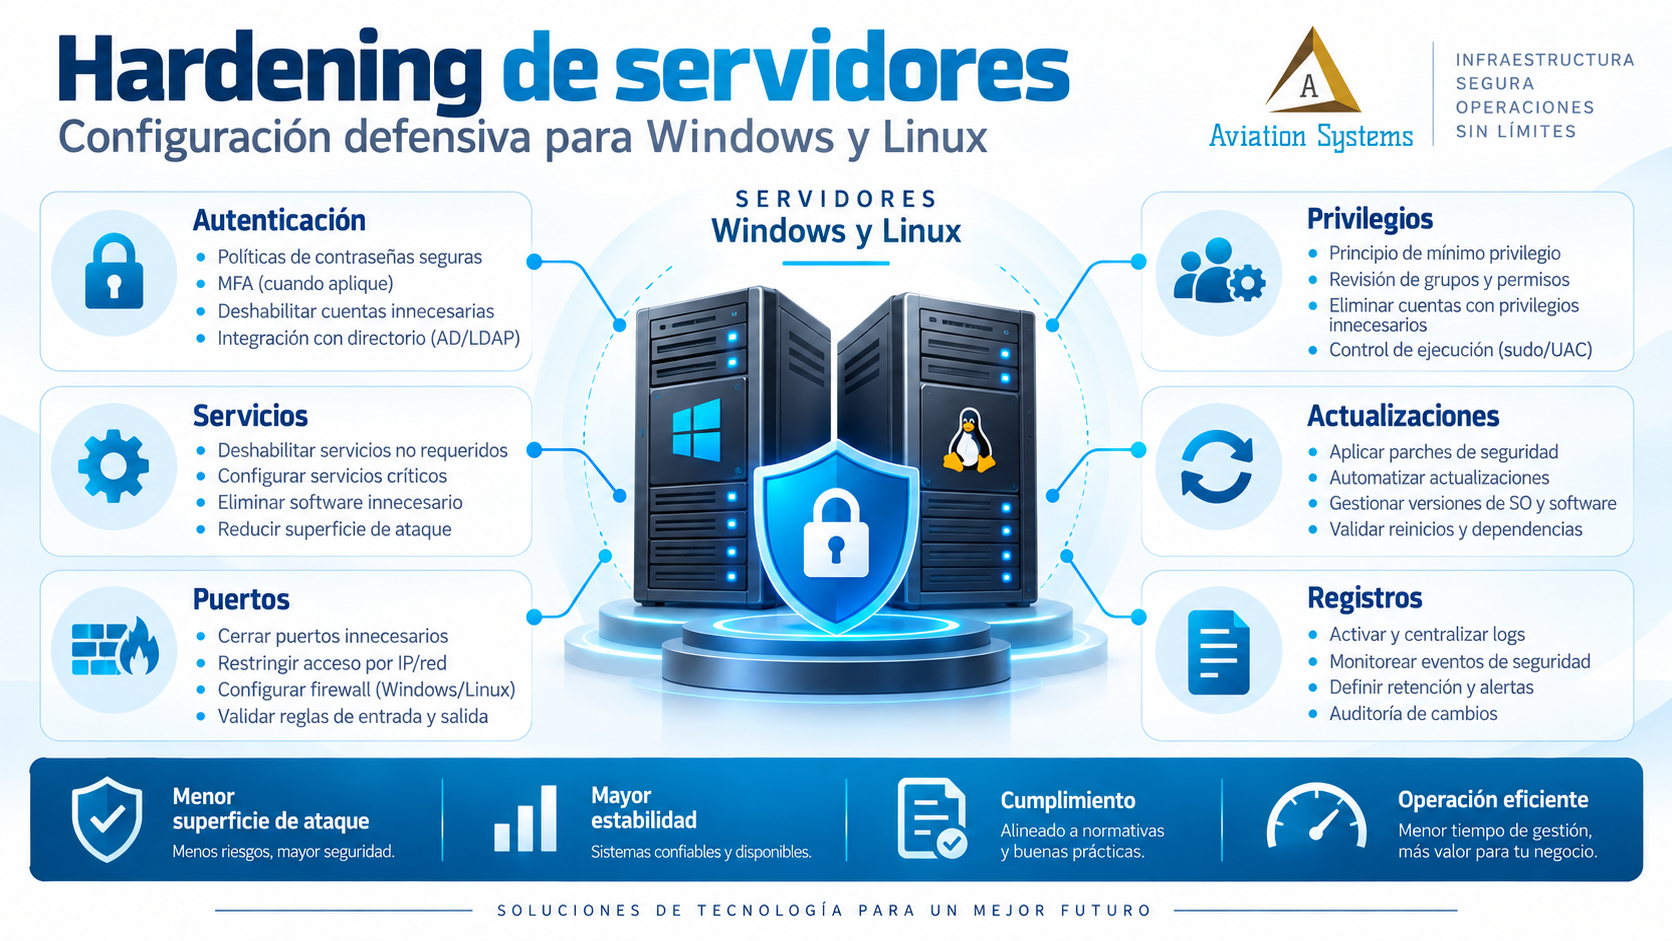
Hardening de servidores Windows y Linux
Hardening de servidoresReducimos servicios innecesarios, revisamos privilegios, autenticación, registros, red y parámetros de seguridad en servidores según su función.Ver qué incluye →
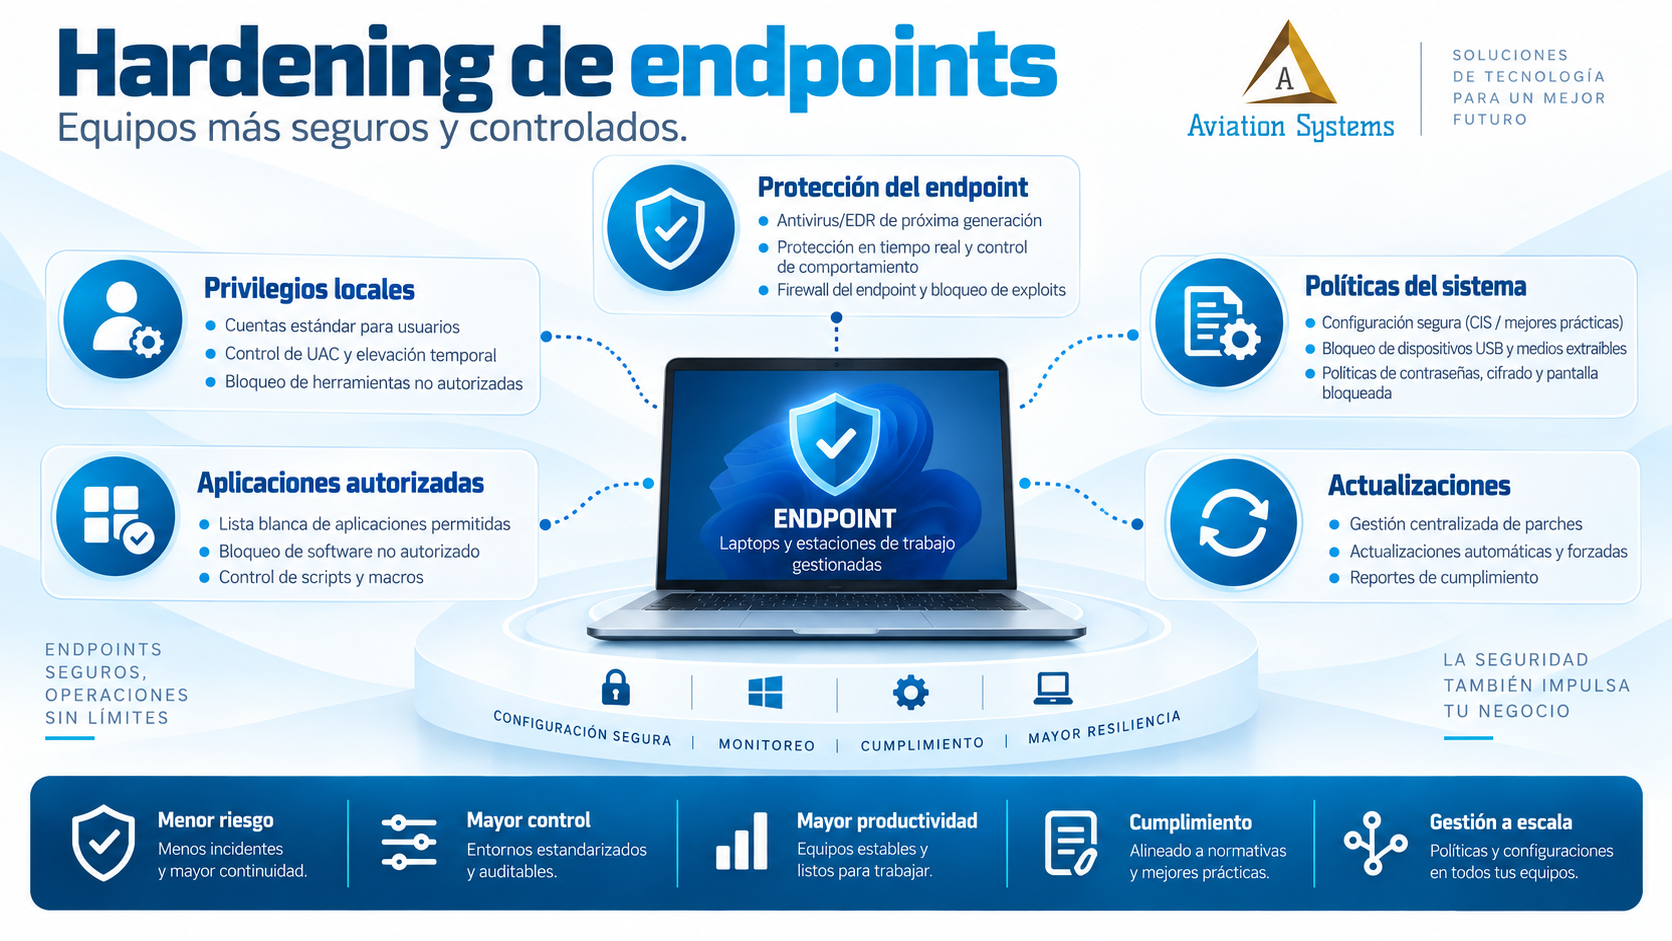
Hardening y configuración segura de endpoints
Hardening de endpointsFortalecemos estaciones y equipos administrados mediante políticas, control de privilegios, protección del sistema y reducción de configuraciones inseguras.Ver qué incluye →
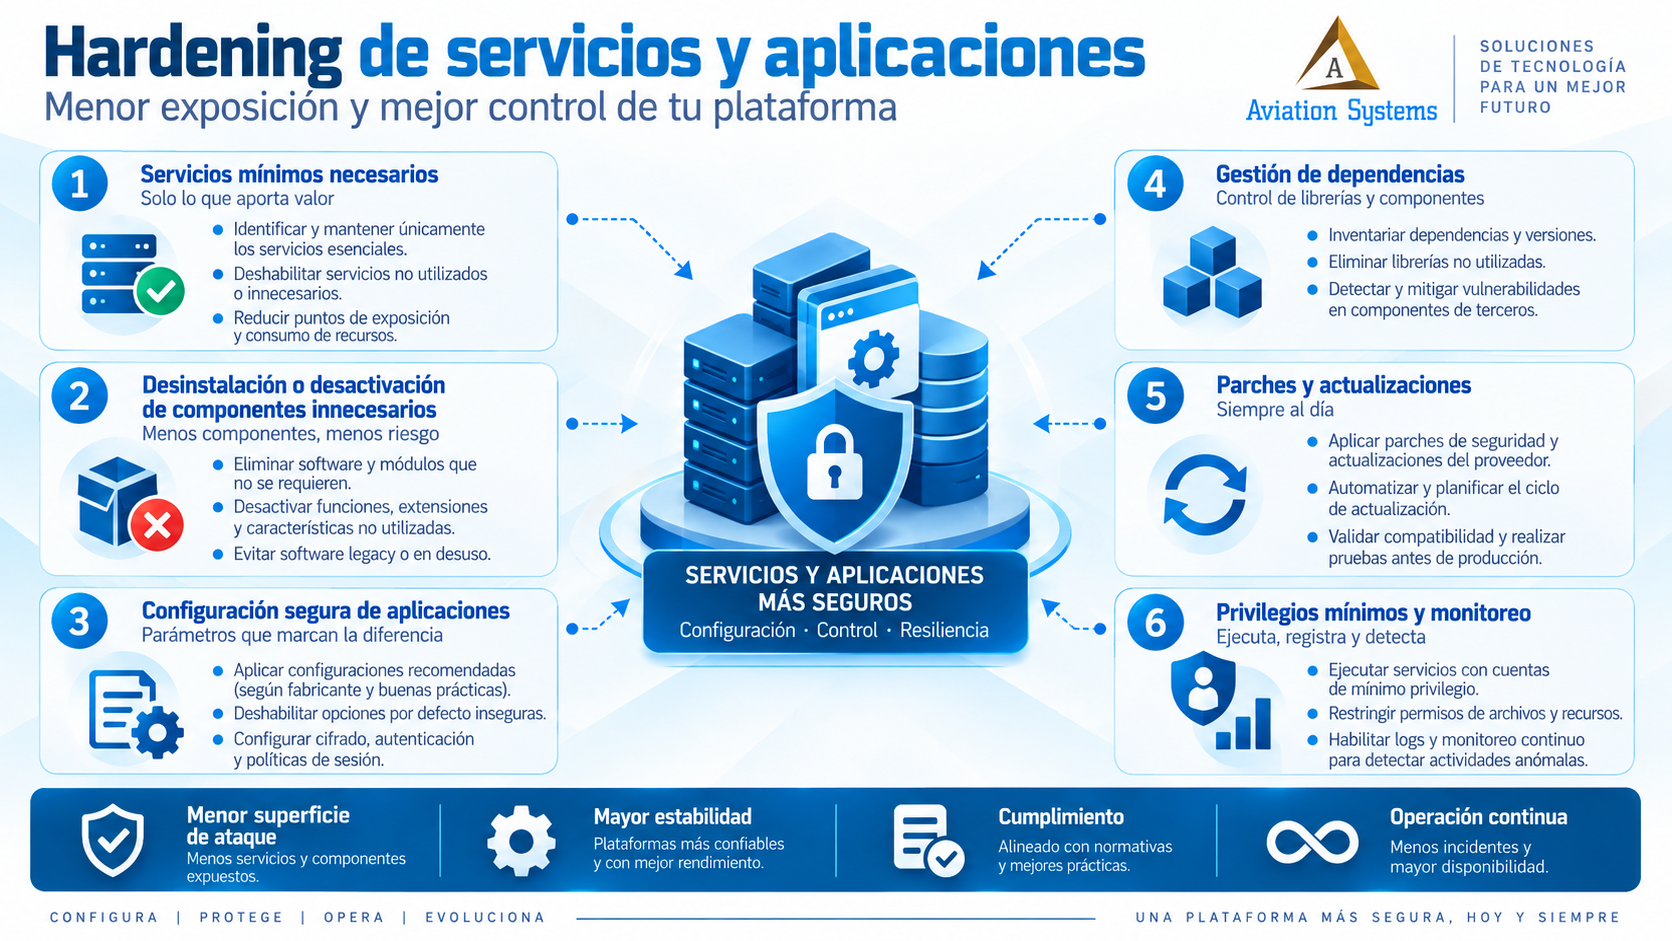
Configuración segura de servicios y aplicaciones
Servicios y aplicacionesRevisamos servicios web, bases de datos, middleware y aplicaciones para eliminar configuraciones por defecto y reducir exposición operativa.Ver qué incluye →
Baselines y políticas de configuración segura
Baselines y políticasDefinimos configuraciones base repetibles para que nuevos equipos y servidores nazcan con un nivel mínimo de seguridad consistente.Ver qué incluye →
Servicio 03

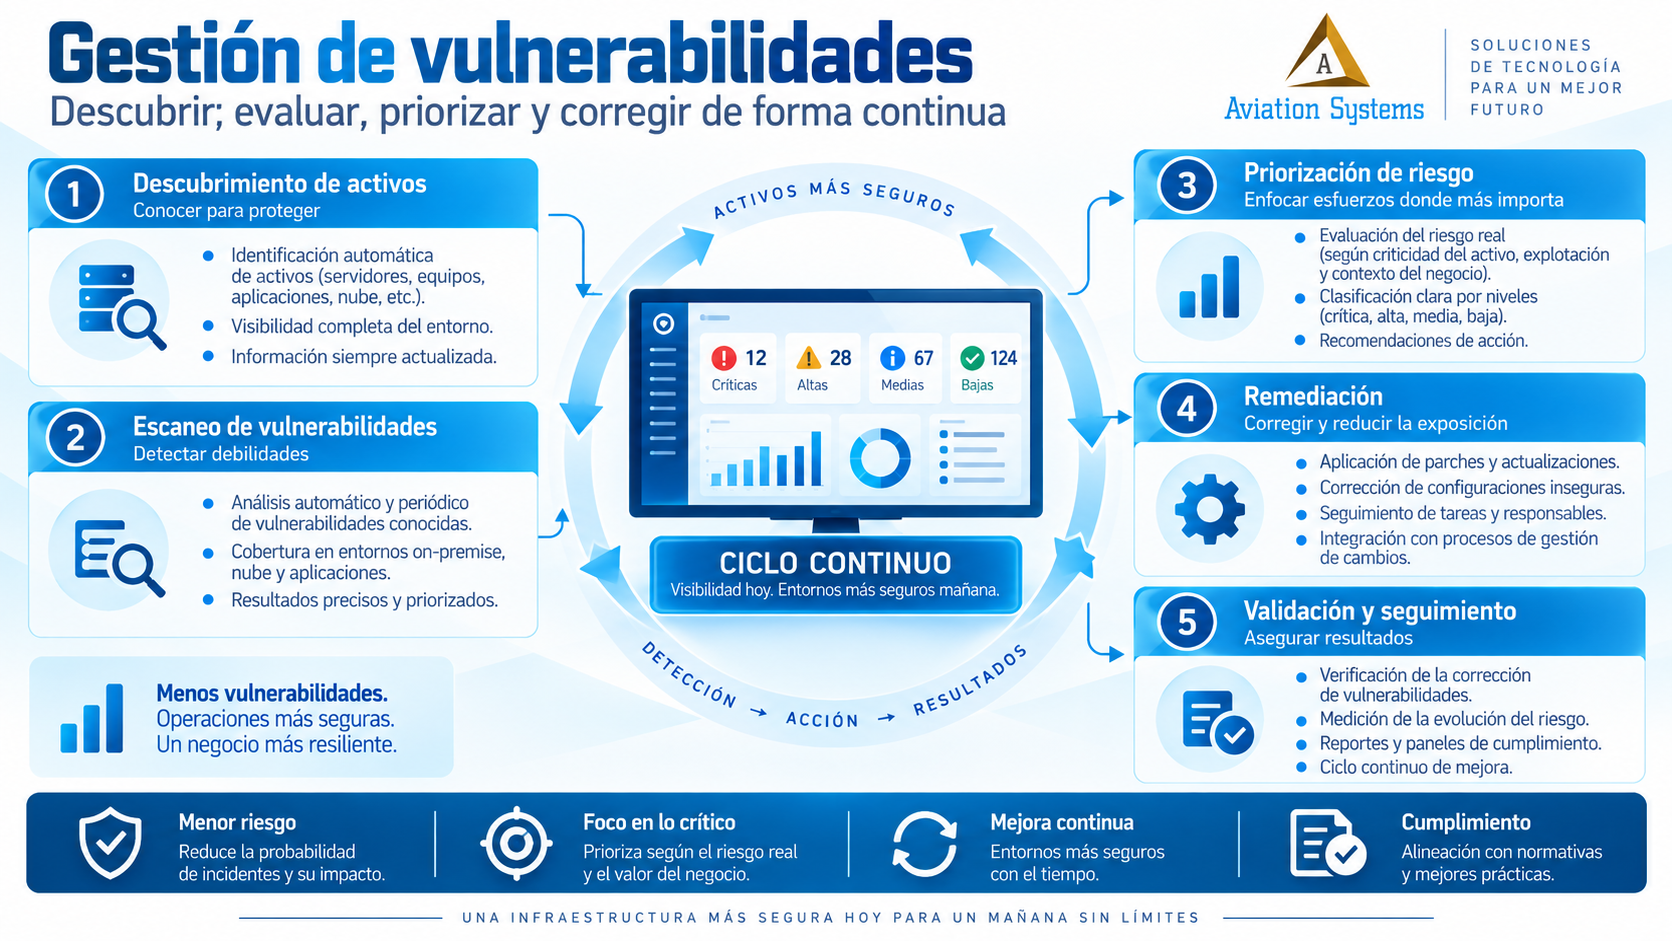
Gestión de vulnerabilidades

Gestionamos vulnerabilidades como un ciclo, no como un escaneo aislado. Identificamos activos dentro del alcance autorizado, analizamos hallazgos, priorizamos por riesgo y contexto operativo, acompañamos la remediación y validamos posteriormente los cambios.

Cotizar este servicio
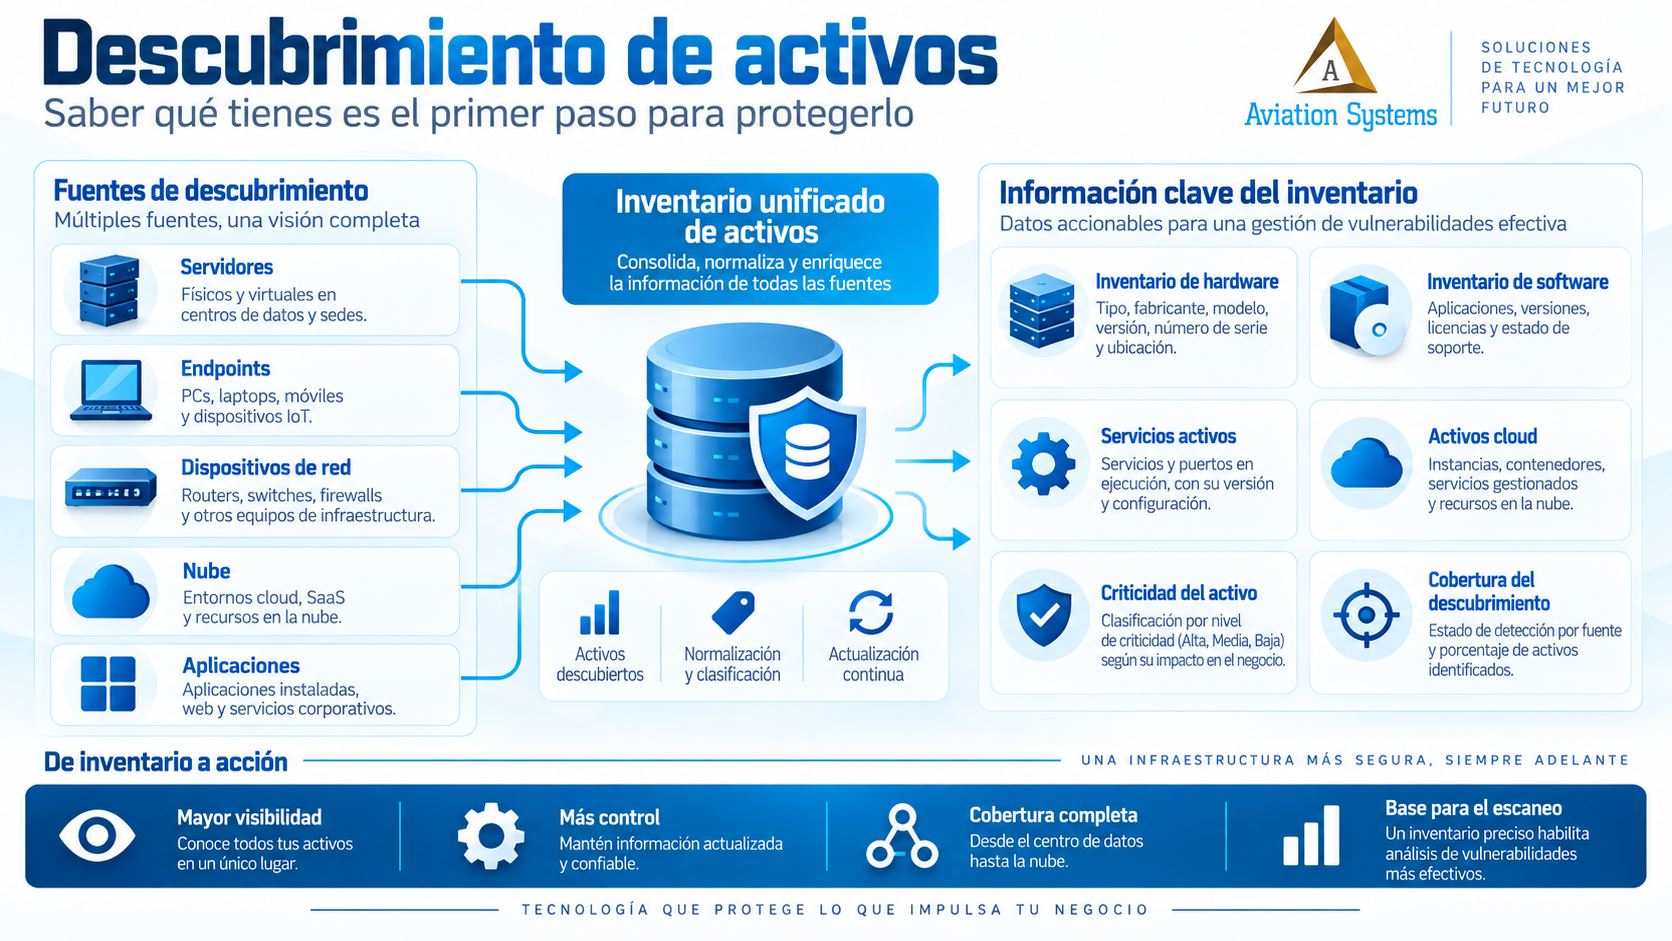
Descubrimiento de activos para gestión de vulnerabilidades
Descubrimiento de activosIdentificamos los activos que deben incluirse en el proceso para reducir puntos ciegos y relacionar los hallazgos con sistemas concretos.Ver qué incluye →
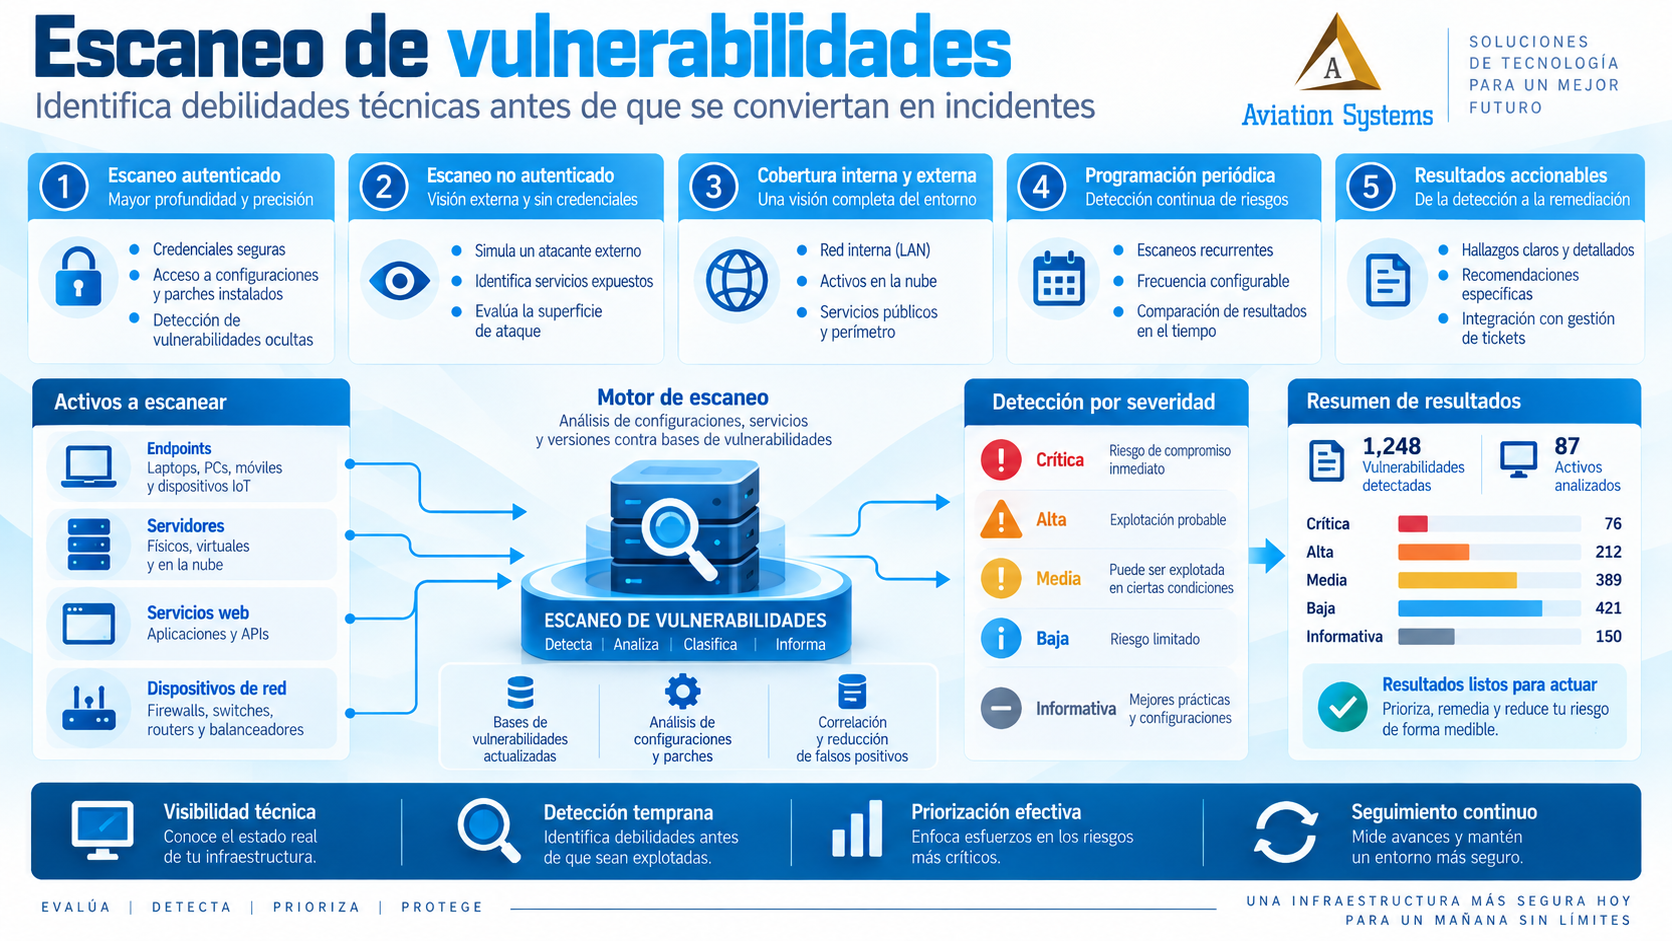
Escaneo controlado de vulnerabilidades de infraestructura
Escaneo de vulnerabilidadesEjecutamos evaluaciones autorizadas sobre los activos definidos y documentamos vulnerabilidades, versiones, configuraciones y evidencia relevante.Ver qué incluye →
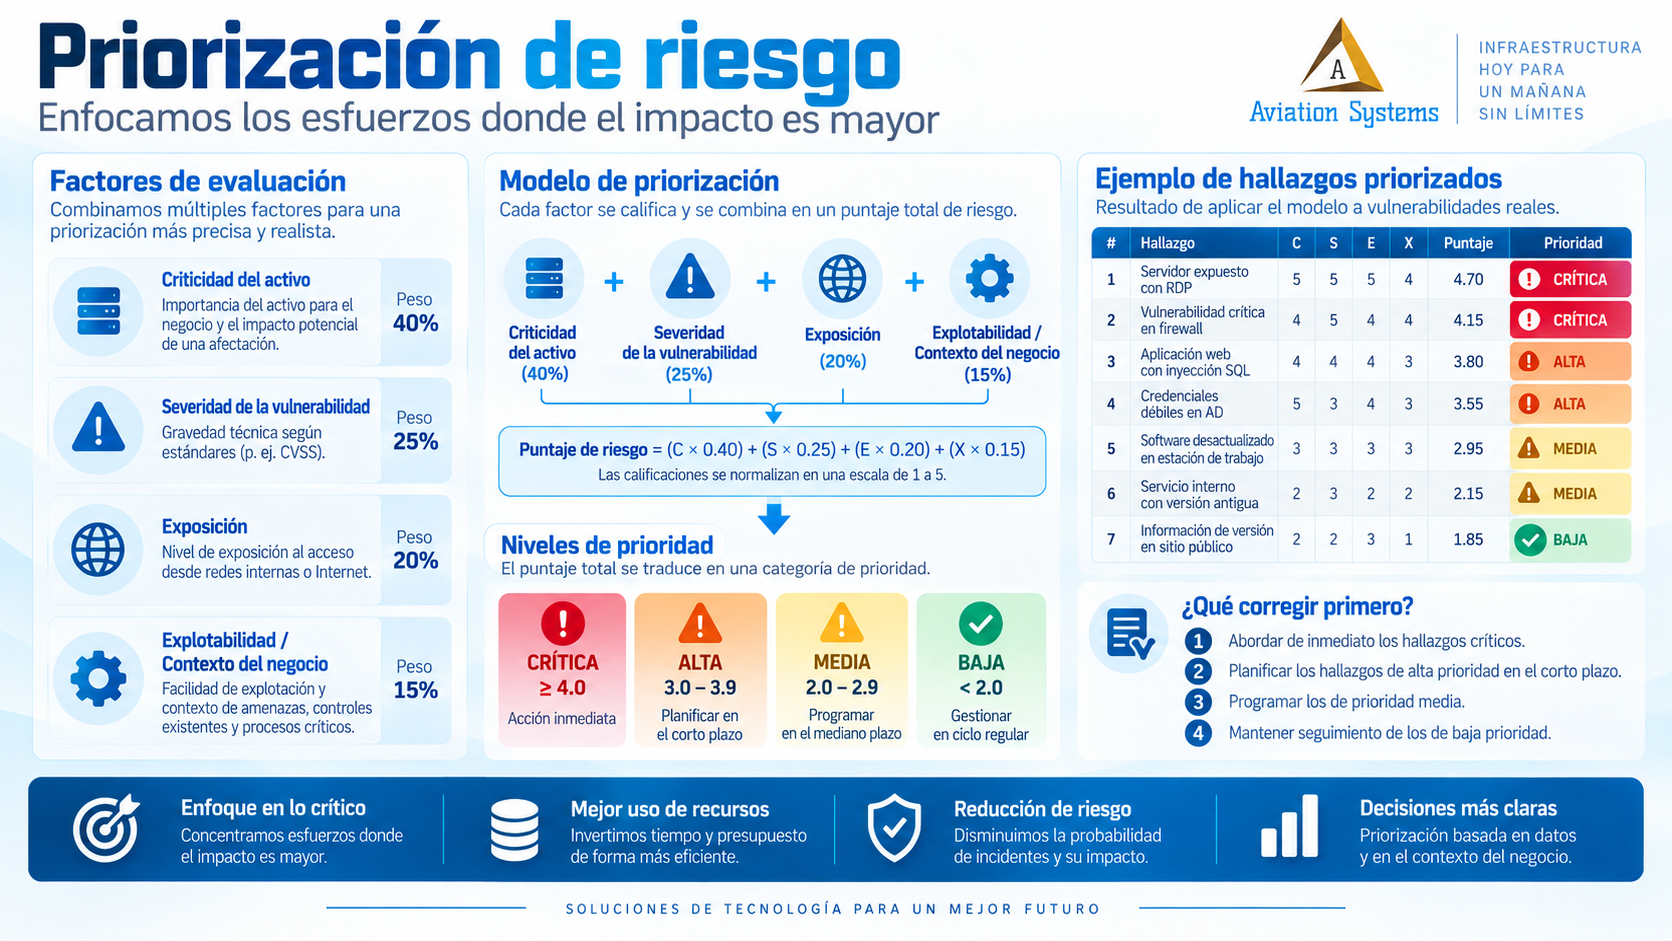
Priorización de vulnerabilidades por riesgo
Priorización por riesgoCombinamos severidad técnica, exposición, criticidad del activo y contexto de negocio para decidir qué corregir primero.Ver qué incluye →
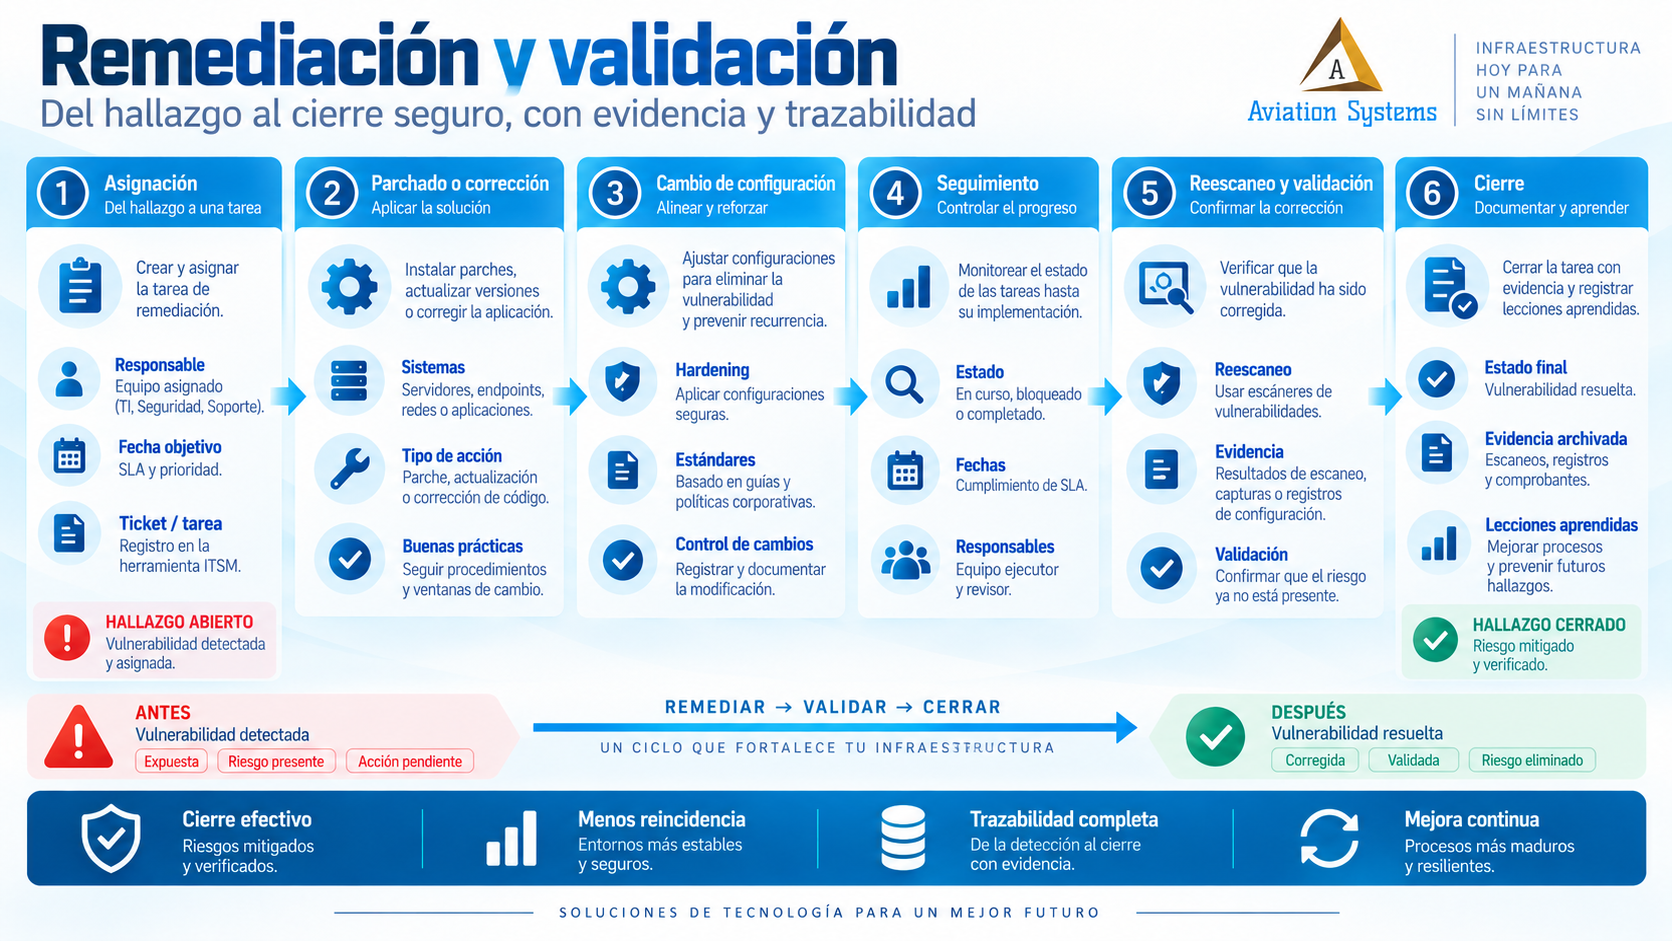
Remediación y validación de vulnerabilidades
Remediación y validaciónAcompañamos correcciones y realizamos una nueva validación para confirmar si el riesgo fue reducido o si requiere acciones adicionales.Ver qué incluye →
Servicio 04

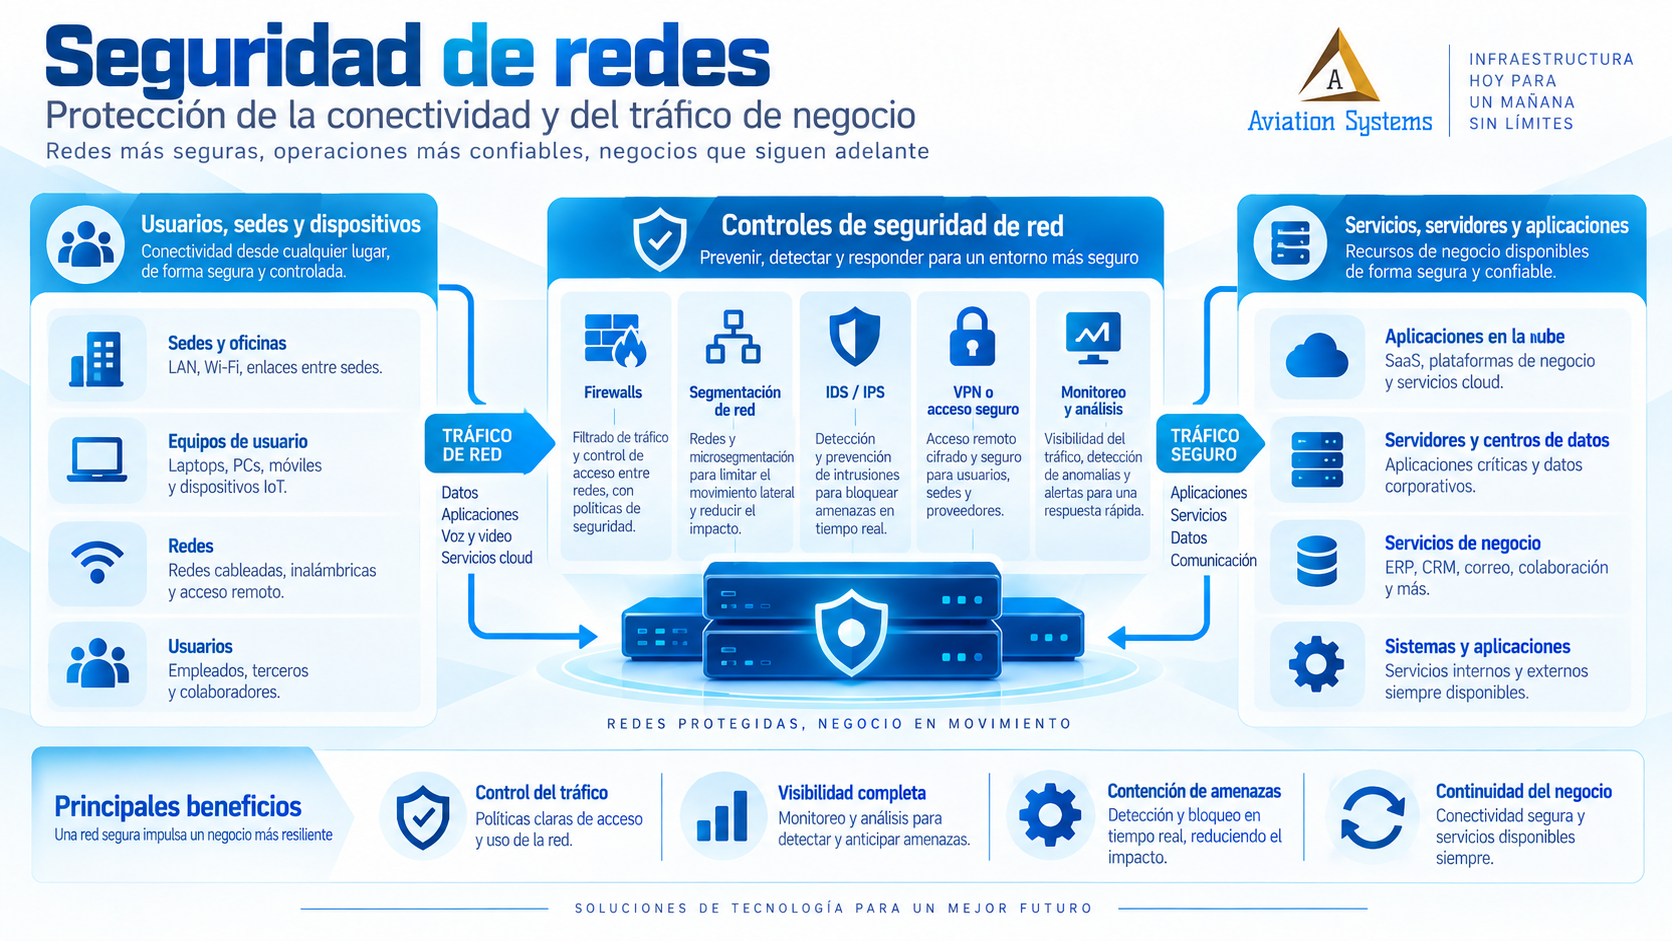
Seguridad de redes

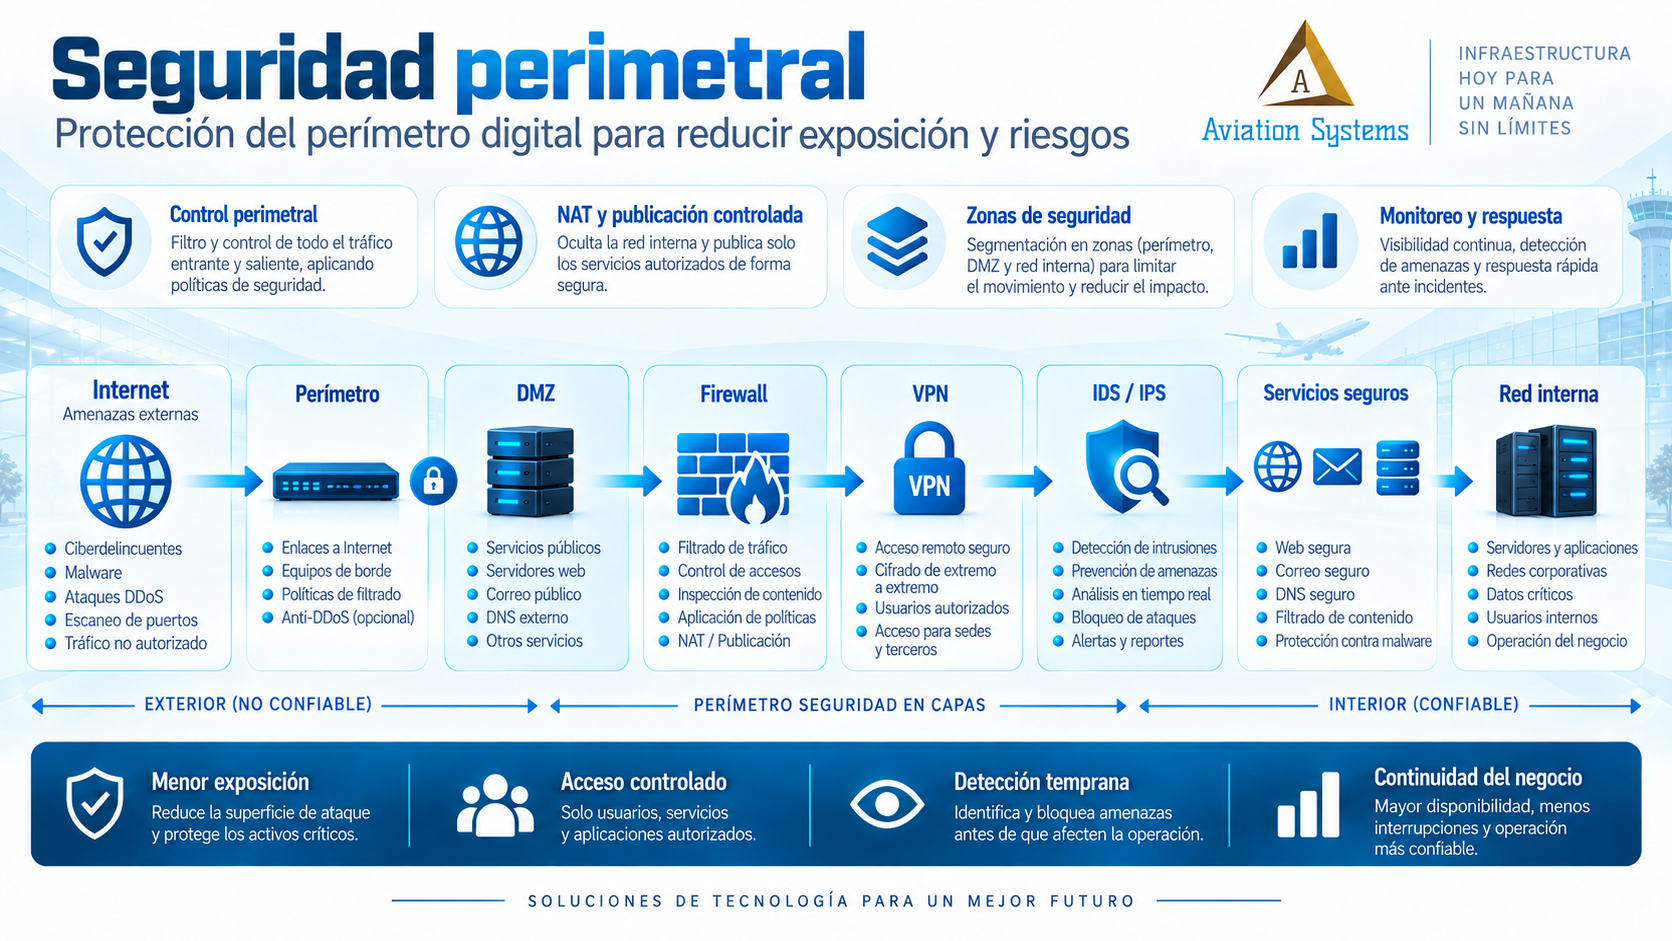
Diseñamos y configuramos controles de seguridad de red para regular tráfico entre Internet, sedes, servidores, usuarios y segmentos internos. Las reglas se definen a partir de los servicios necesarios y no de permisos amplios por defecto.

Cotizar este servicio
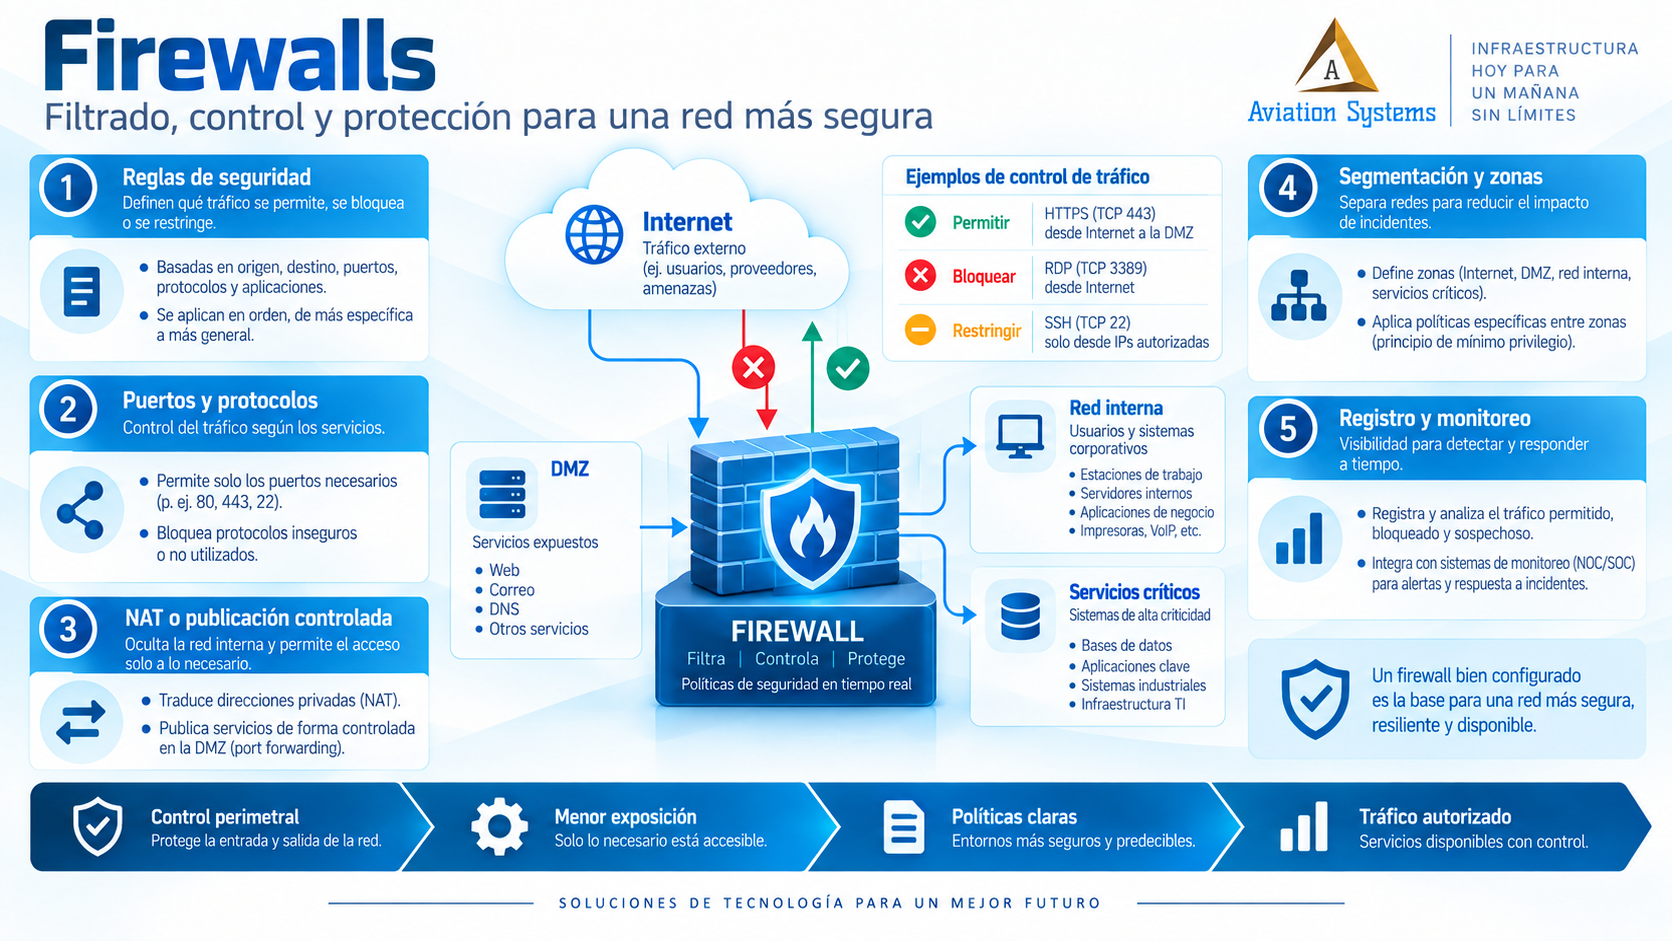
Firewall empresarial para control de tráfico y servicios
FirewallsImplementamos o ajustamos firewalls para permitir los flujos necesarios, reducir exposición y mantener reglas comprensibles y documentadas.Ver qué incluye →
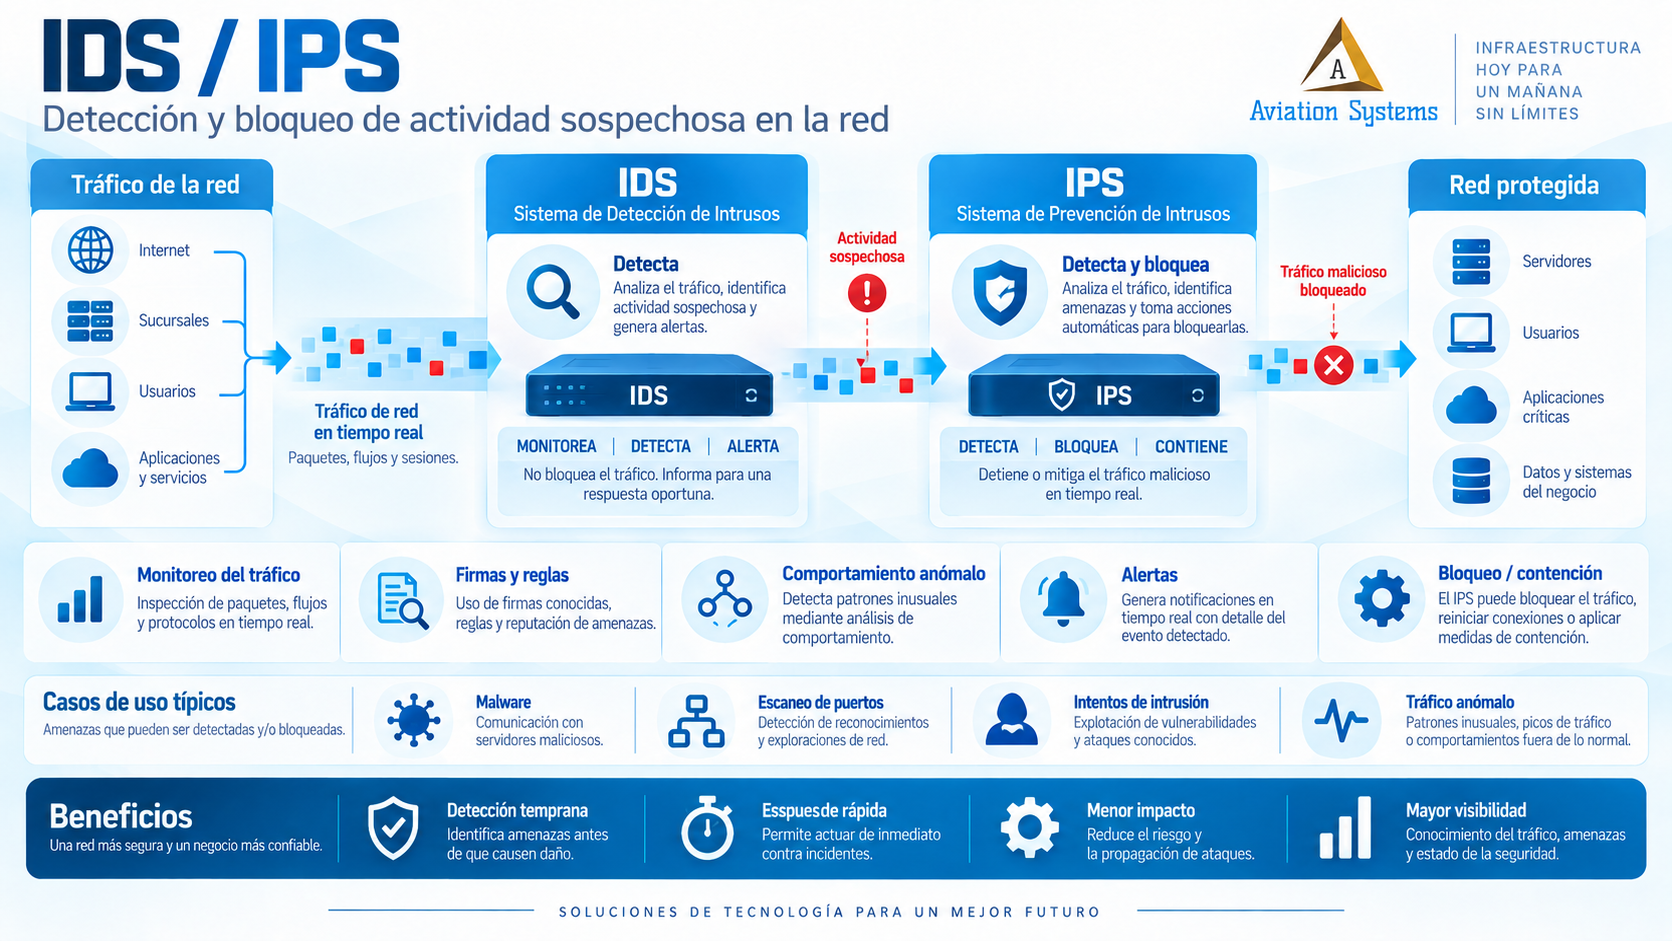
IDS e IPS para detección y prevención en red
IDS / IPSIntegramos capacidades de detección o prevención cuando la arquitectura y el nivel de riesgo justifican inspección adicional del tráfico.Ver qué incluye →
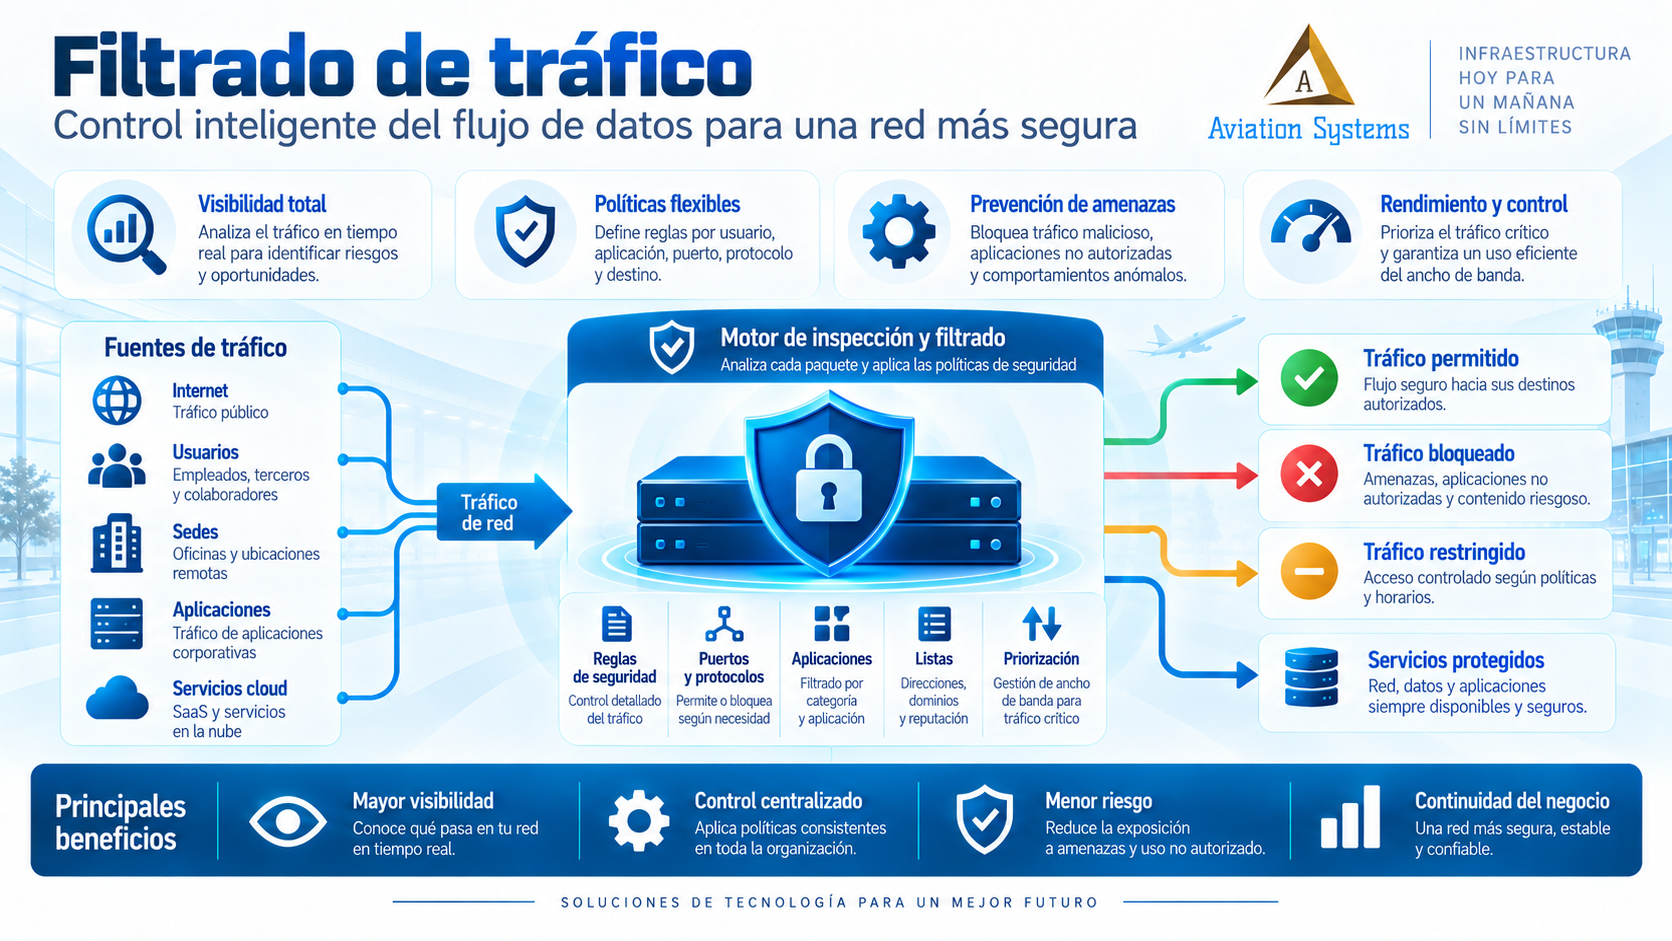
Filtrado de tráfico de red empresarial
Filtrado de tráficoAplicamos restricciones por origen, destino, servicio, segmento o contexto para disminuir comunicaciones innecesarias.Ver qué incluye →
Arquitectura de seguridad perimetral empresarial
Seguridad perimetralDefinimos zonas, exposición pública, accesos remotos y puntos de control para proteger el límite entre redes confiables y no confiables.Ver qué incluye →
Servicio 05

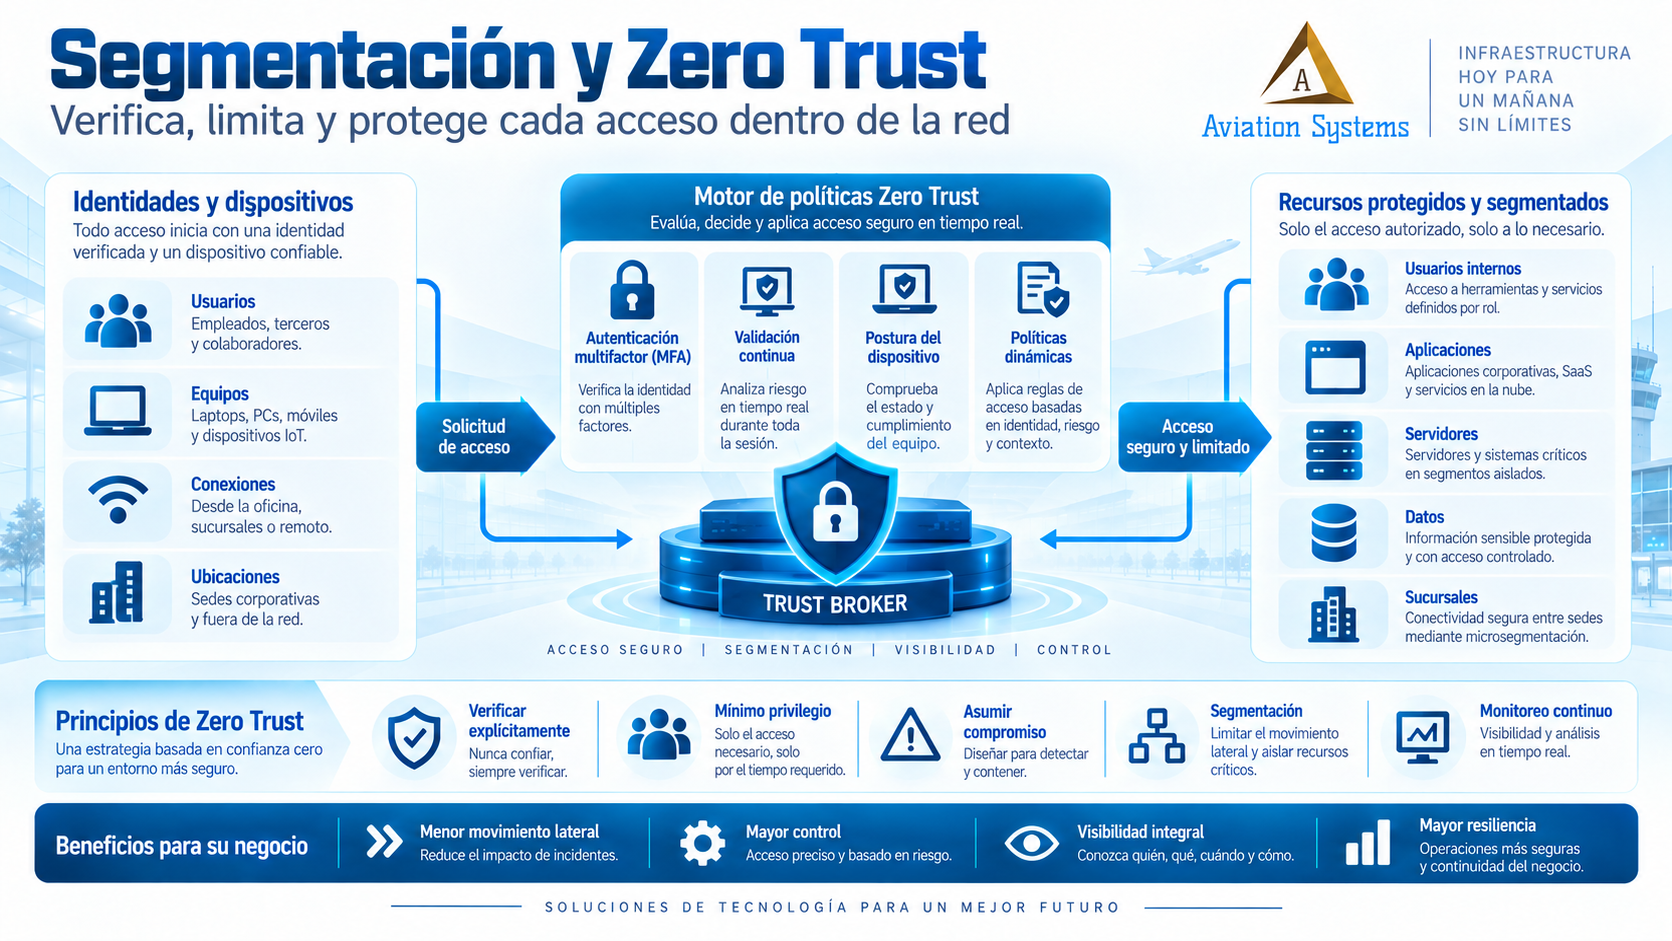
Segmentación y Zero Trust

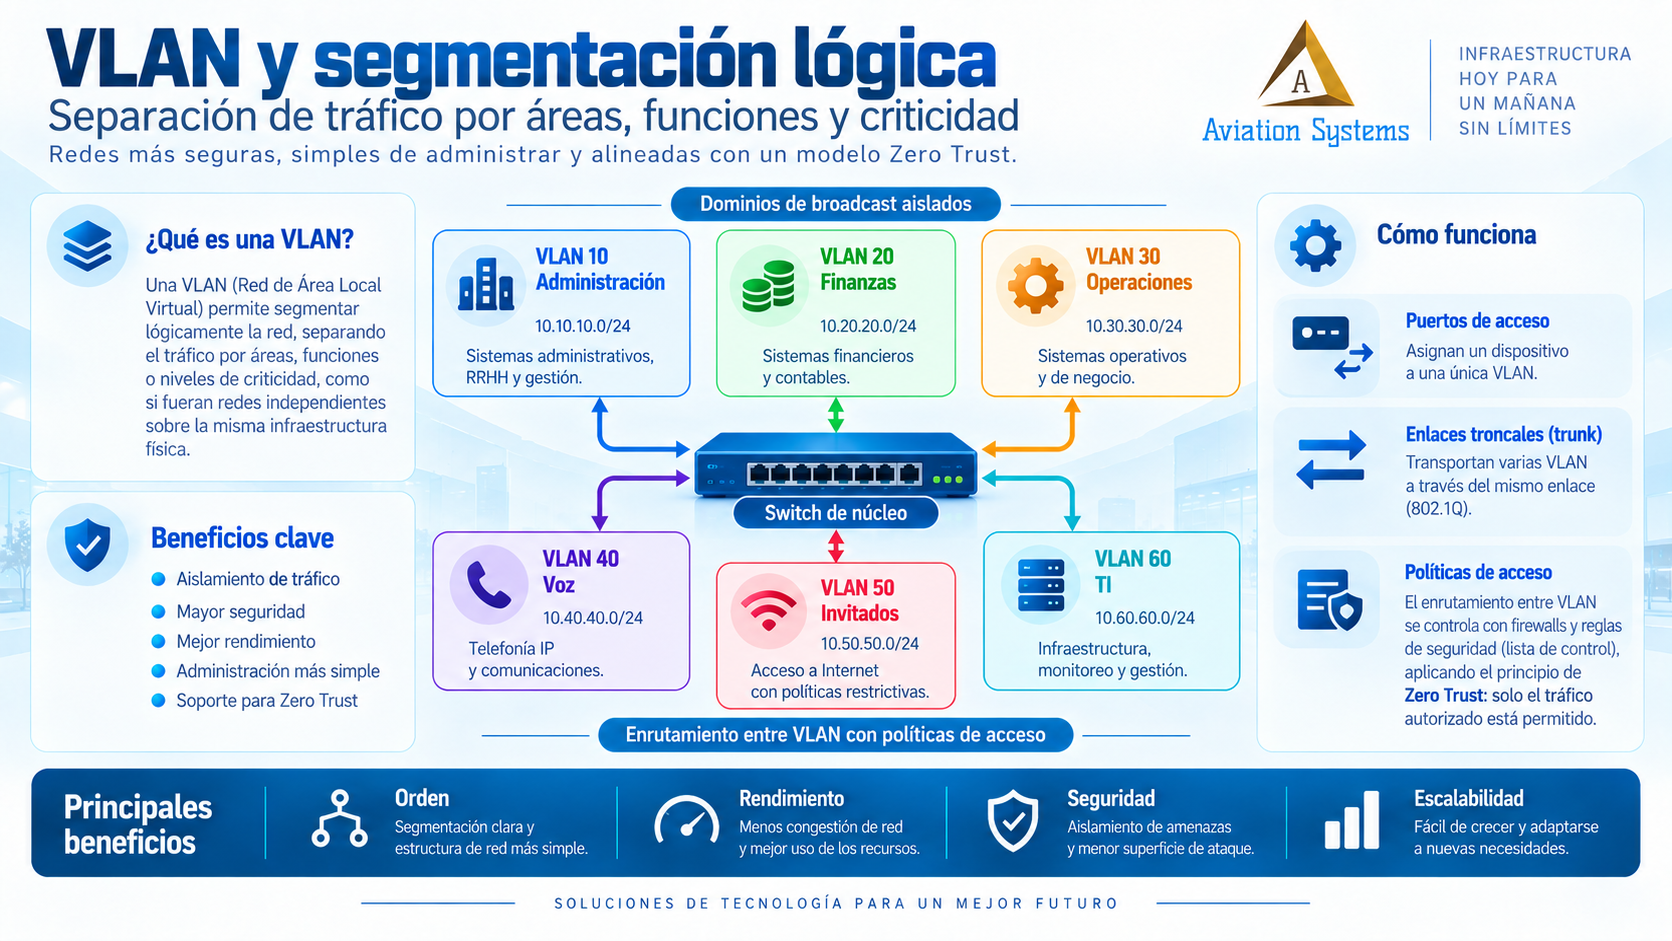
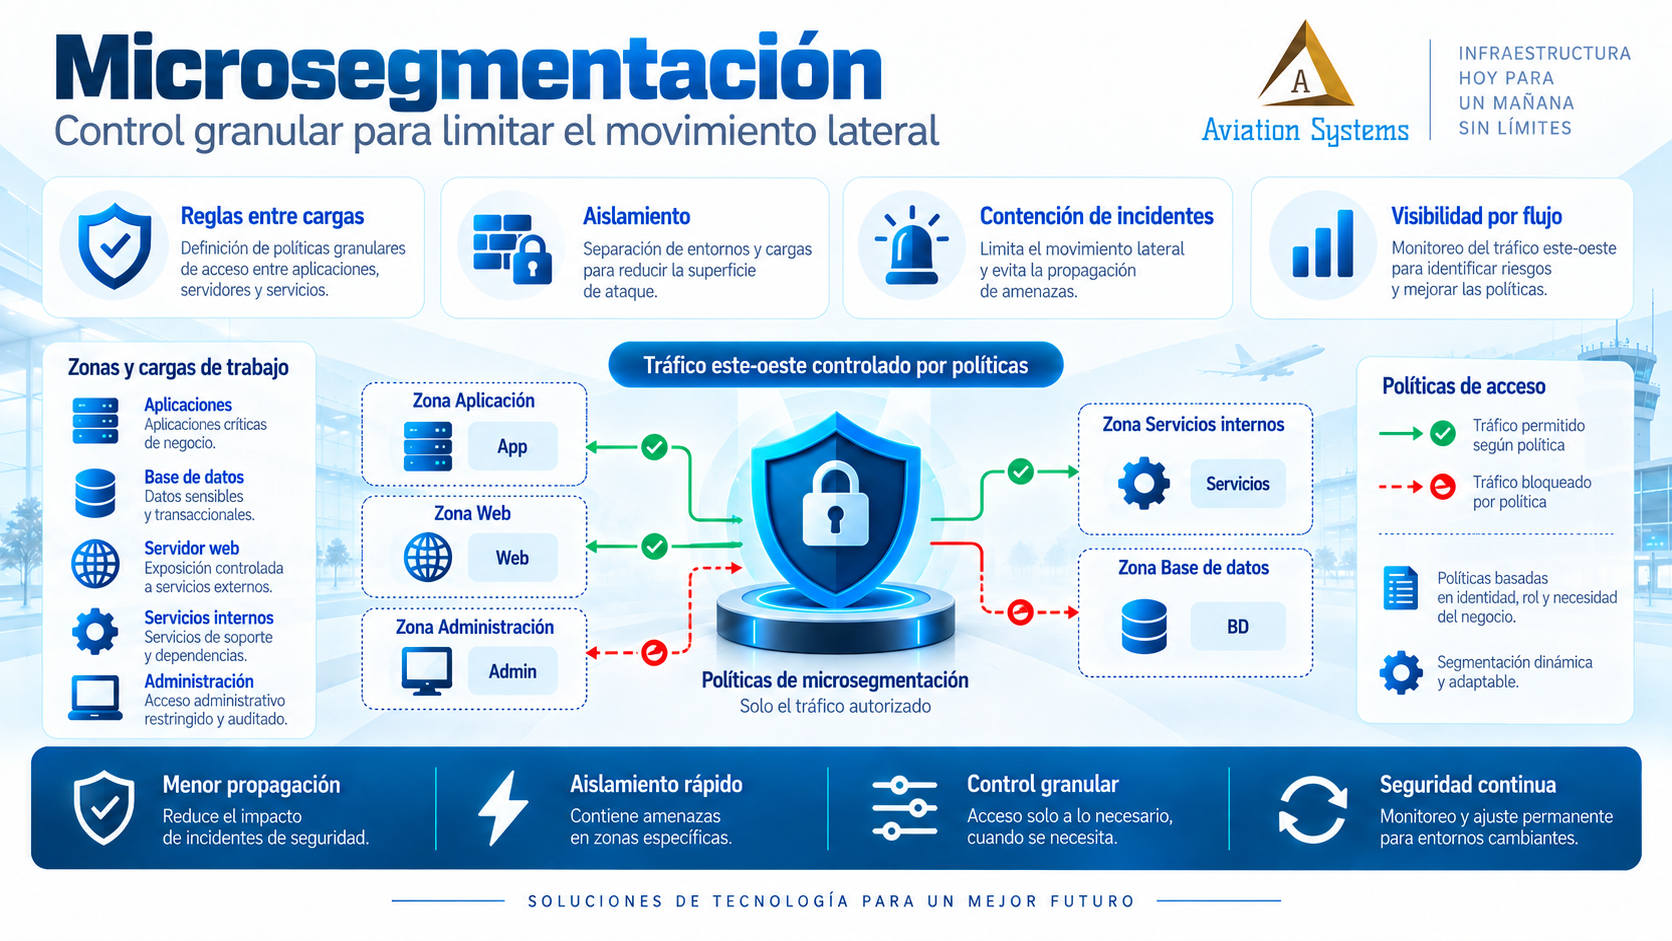
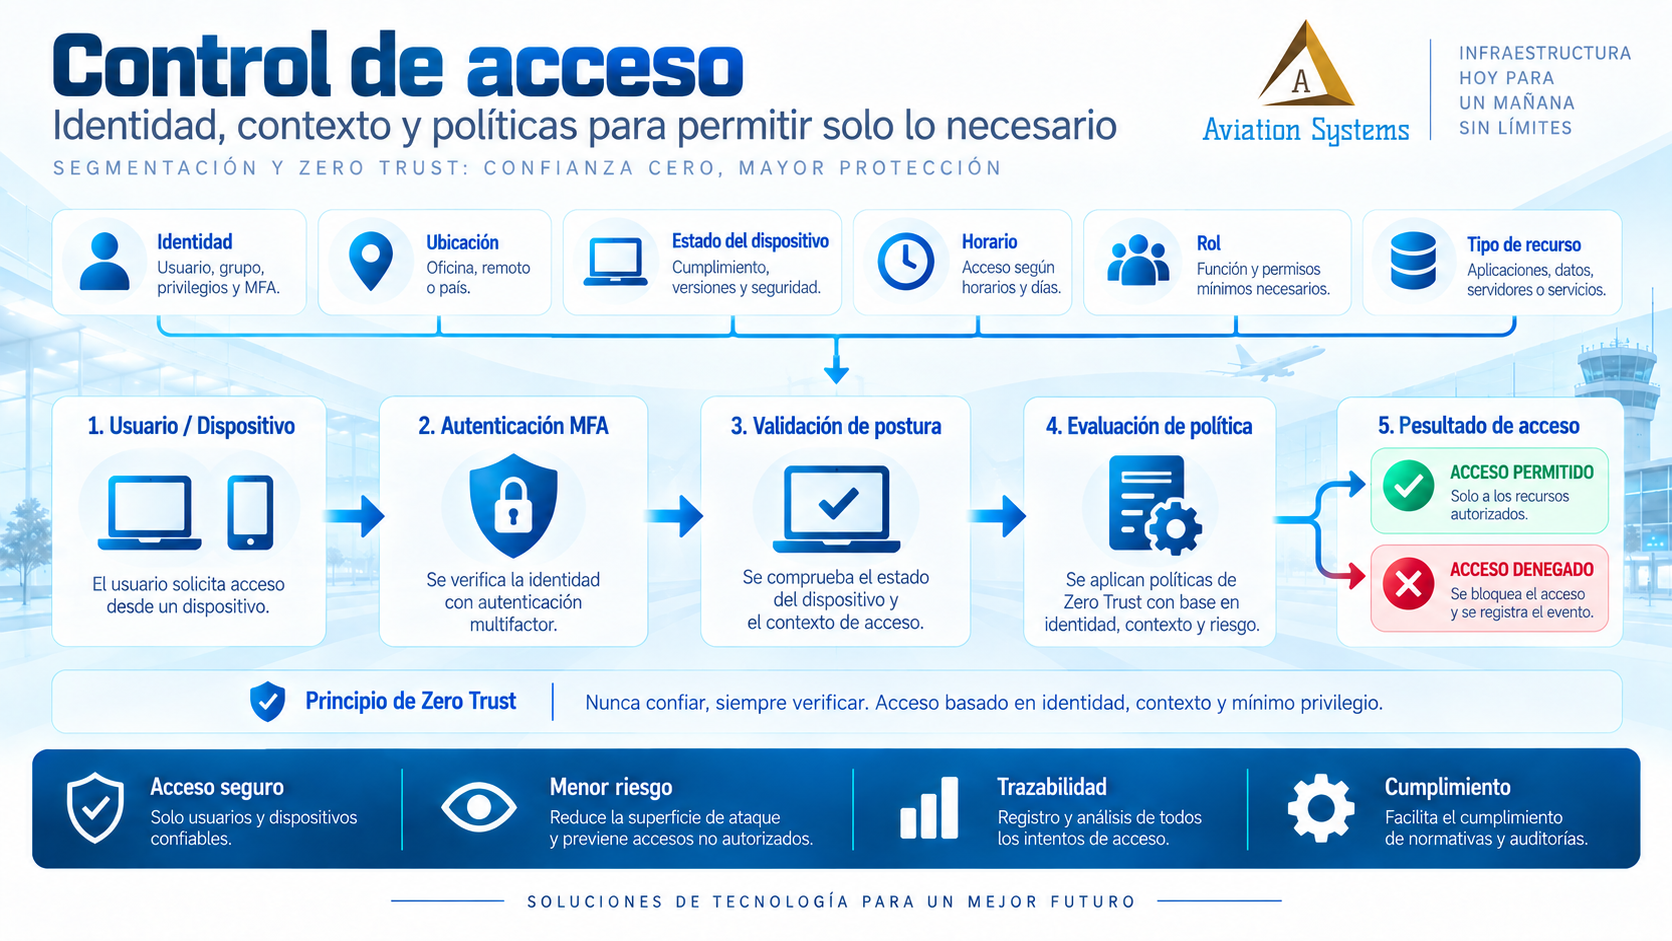
Reducimos el movimiento lateral mediante segmentación y políticas de acceso explícitas. El enfoque Zero Trust se aplica como arquitectura progresiva: identificar recursos, verificar identidad, limitar privilegios y controlar cada ruta de acceso necesaria.

Cotizar este servicio
VLAN y zonas de seguridad para segmentación empresarial
VLAN y zonas de seguridadSeparamos usuarios, servidores, cámaras, invitados, administración y otros grupos para reducir el alcance de una falla o compromiso.Ver qué incluye →
Microsegmentación de cargas y servicios
MicrosegmentaciónAplicamos controles más granulares entre cargas o grupos de activos cuando la criticidad requiere limitar comunicaciones laterales.Ver qué incluye →
Control de acceso basado en identidad y contexto
Control de accesoDefinimos quién puede acceder a cada recurso, desde qué contexto y bajo qué controles, evitando accesos generales a toda la red.Ver qué incluye →
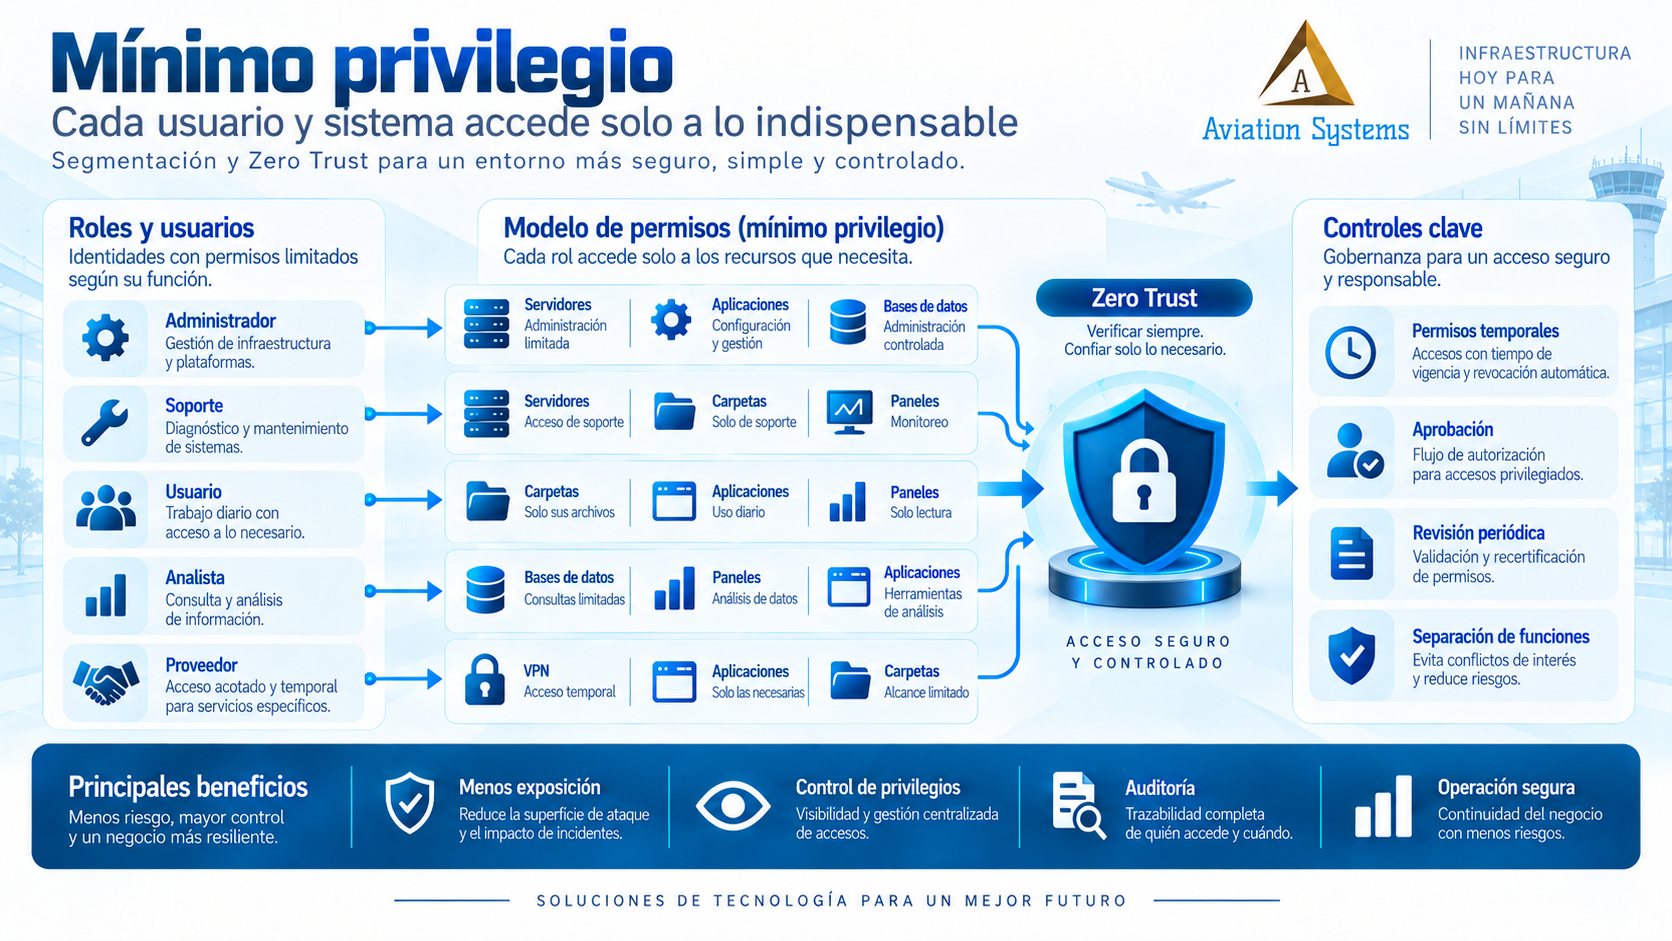
Principio de mínimo privilegio en infraestructura
Mínimo privilegioReducimos permisos administrativos y accesos permanentes para que usuarios y sistemas dispongan únicamente de lo necesario.Ver qué incluye →
Servicio 06

VPN, ZTNA y acceso seguro

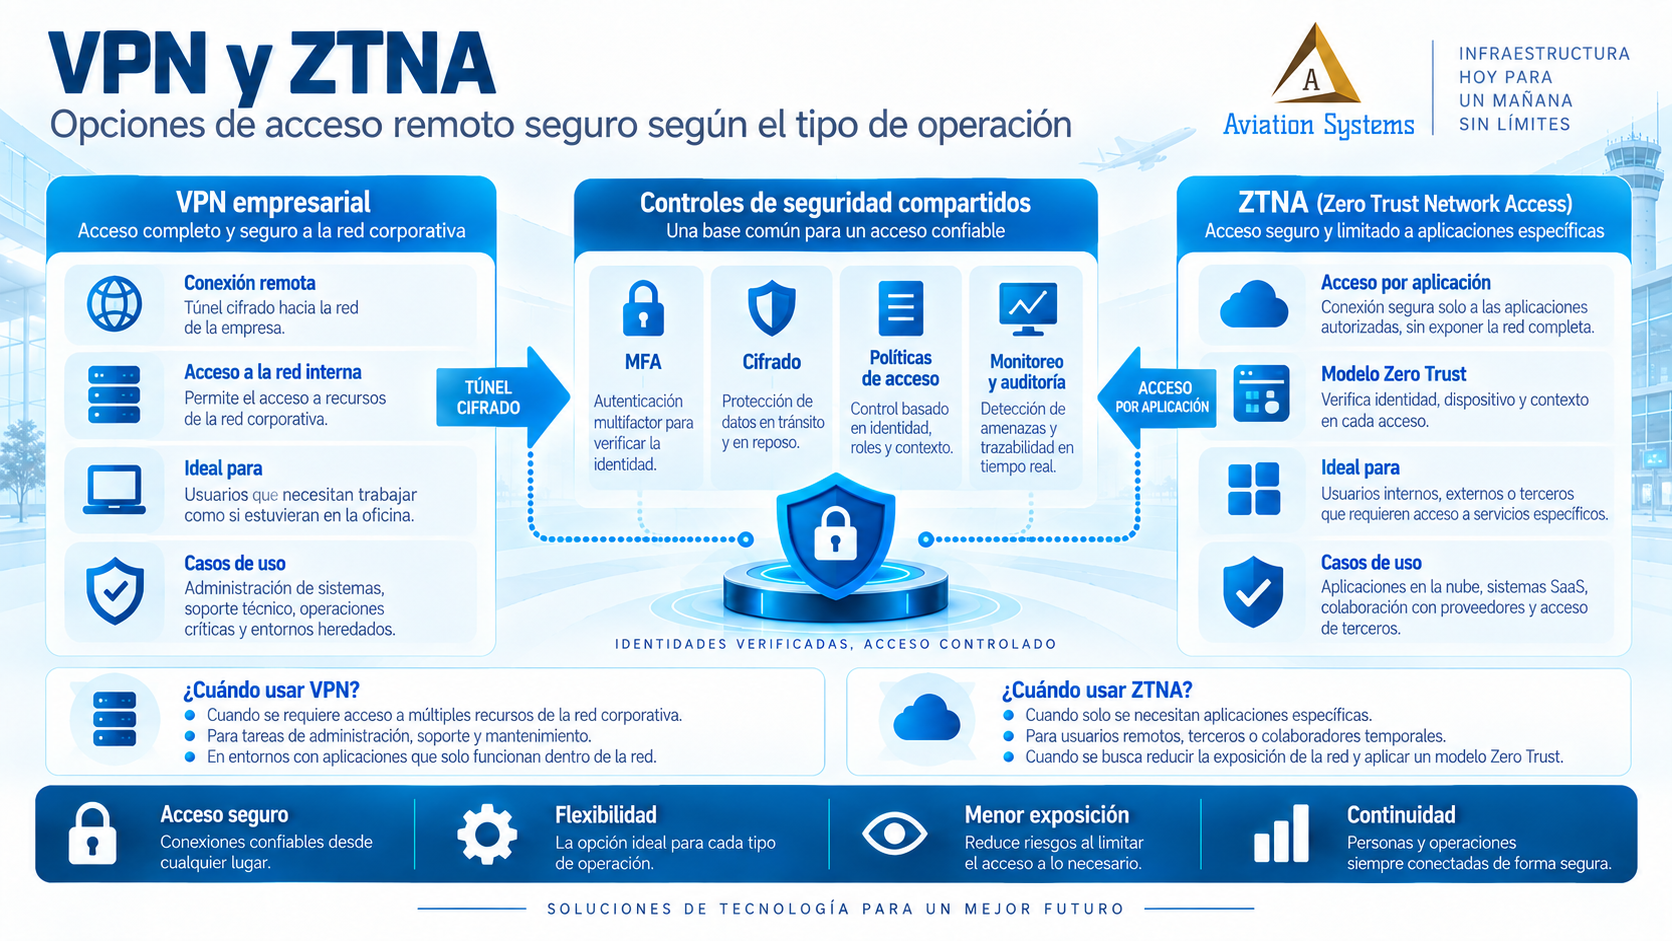
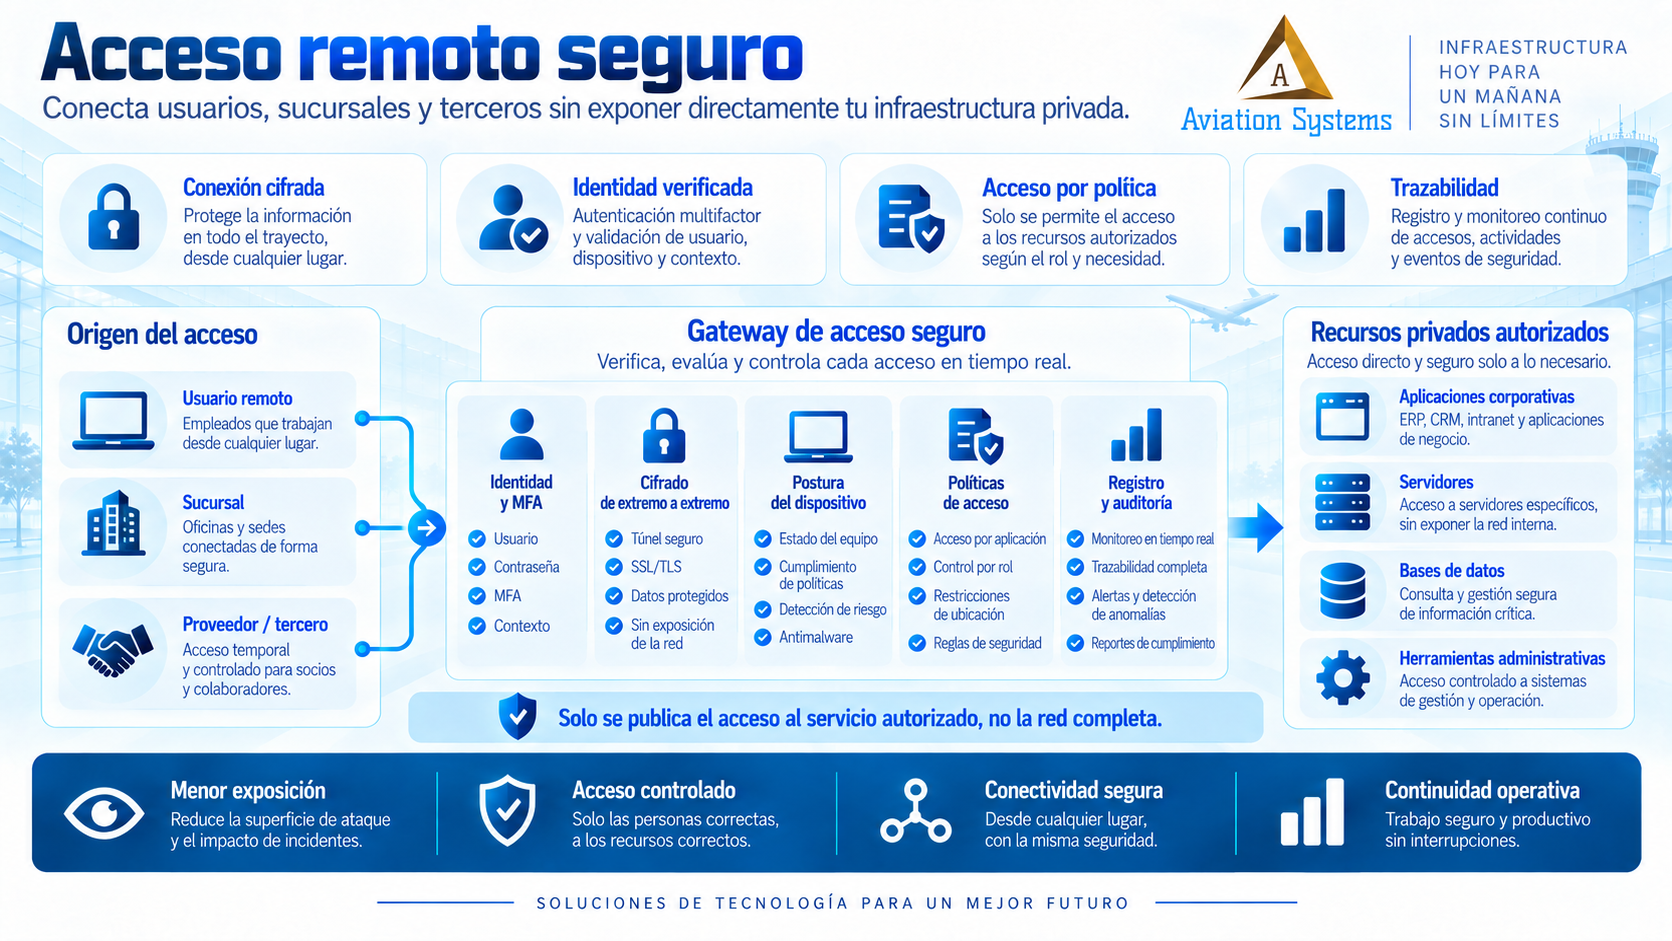
Diseñamos accesos remotos según el recurso que realmente necesita cada usuario o equipo. Integramos VPN, ZTNA, MFA e identidad para evitar exponer servicios administrativos directamente a Internet y reducir el alcance de cada sesión.

Cotizar este servicio
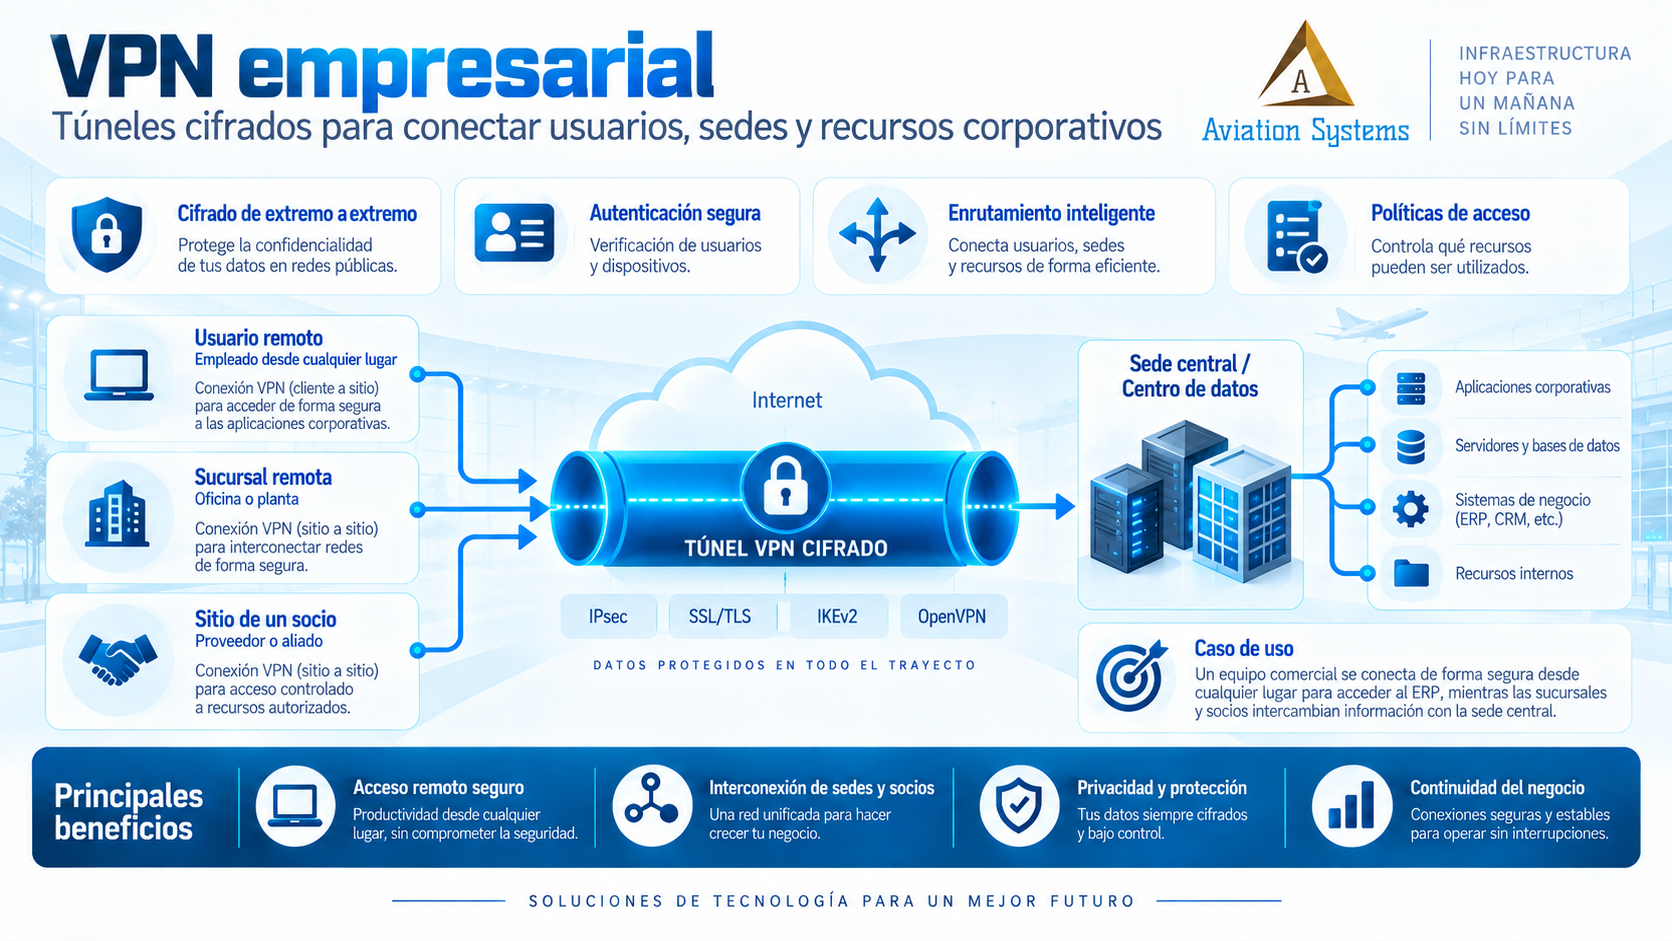
VPN empresarial para acceso remoto cifrado
VPN empresarialImplementamos túneles cifrados para personal, administradores, sedes o equipos remotos con rutas y permisos acordes al uso previsto.Ver qué incluye →
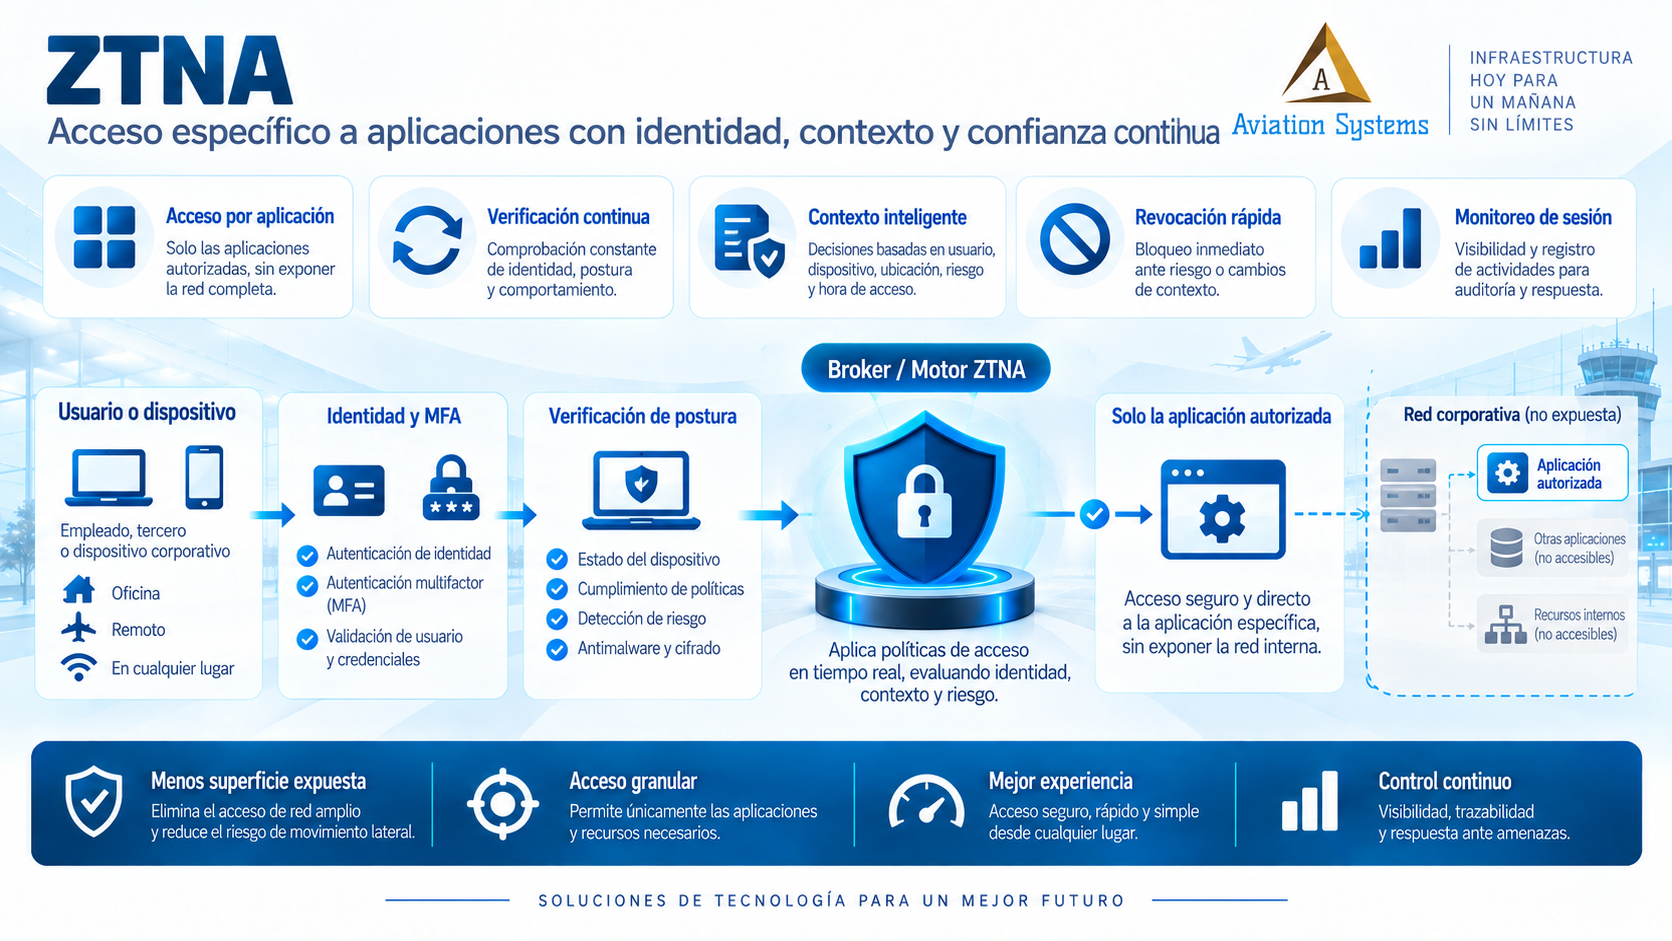
Zero Trust Network Access para aplicaciones privadas
ZTNACuando el caso lo justifica, planteamos acceso por aplicación o recurso en lugar de entregar conectividad general a toda la red privada.Ver qué incluye →
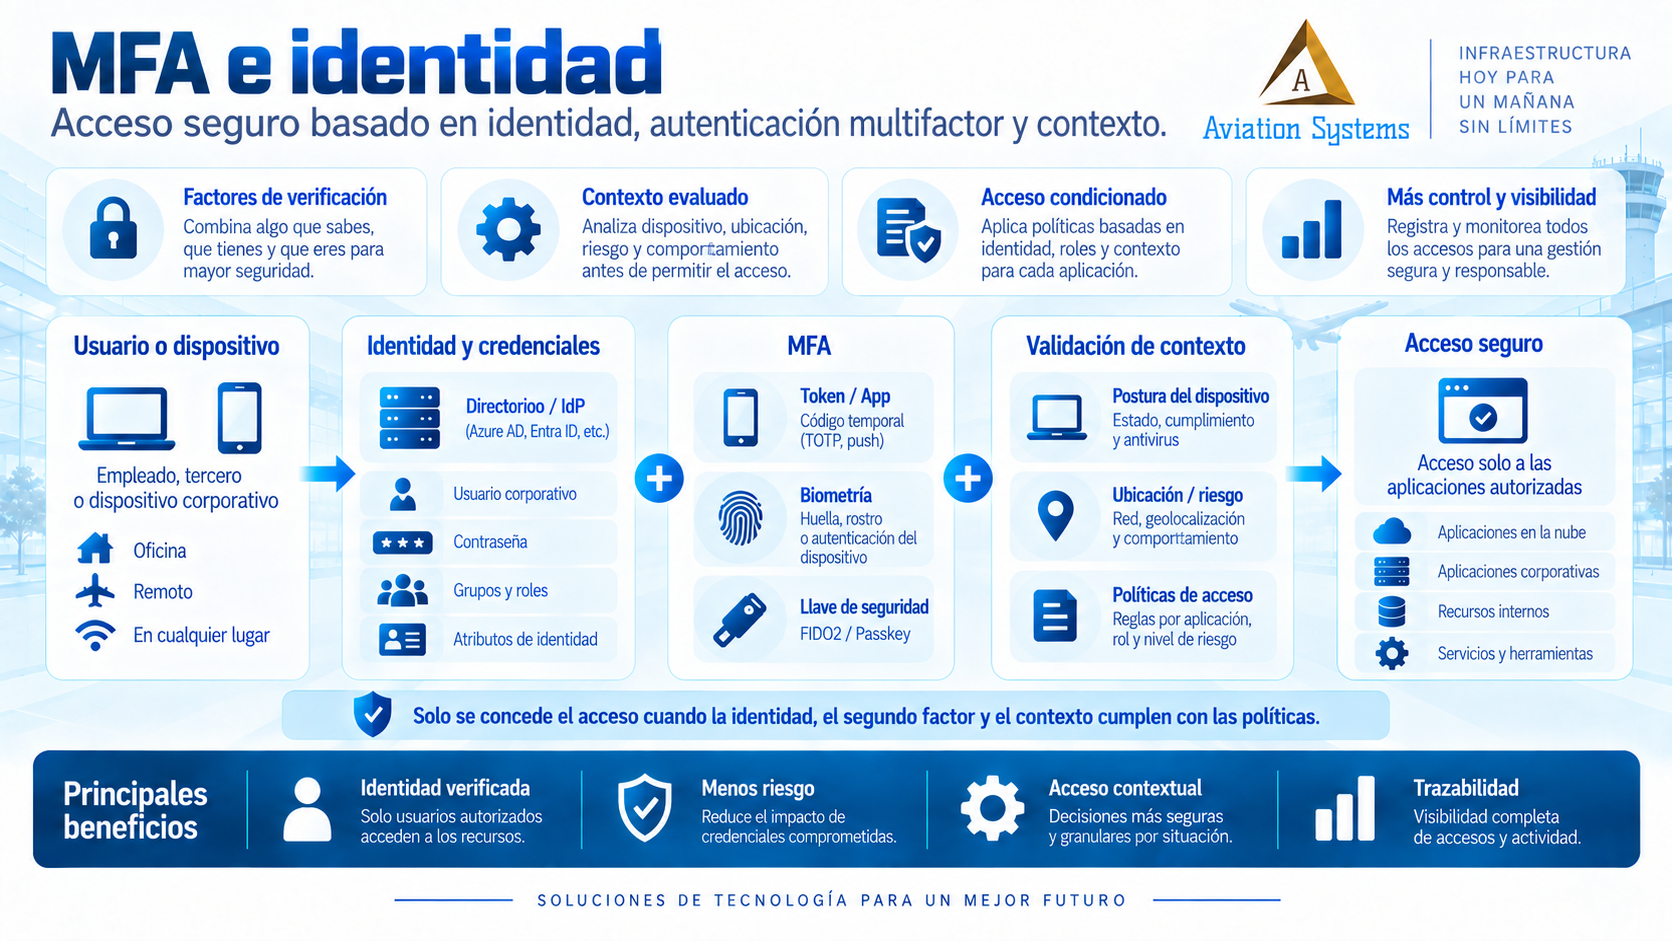
MFA e identidad para acceso seguro
MFA e identidadIntegramos autenticación multifactor e identidad centralizada para fortalecer accesos administrativos, remotos y a aplicaciones críticas.Ver qué incluye →
Acceso remoto seguro para administración de infraestructura
Acceso remoto administradoDiseñamos rutas de administración mediante VPN, bastion, jump host u otros controles para evitar interfaces expuestas directamente.Ver qué incluye →
Servicio 07

SIEM y centralización de logs

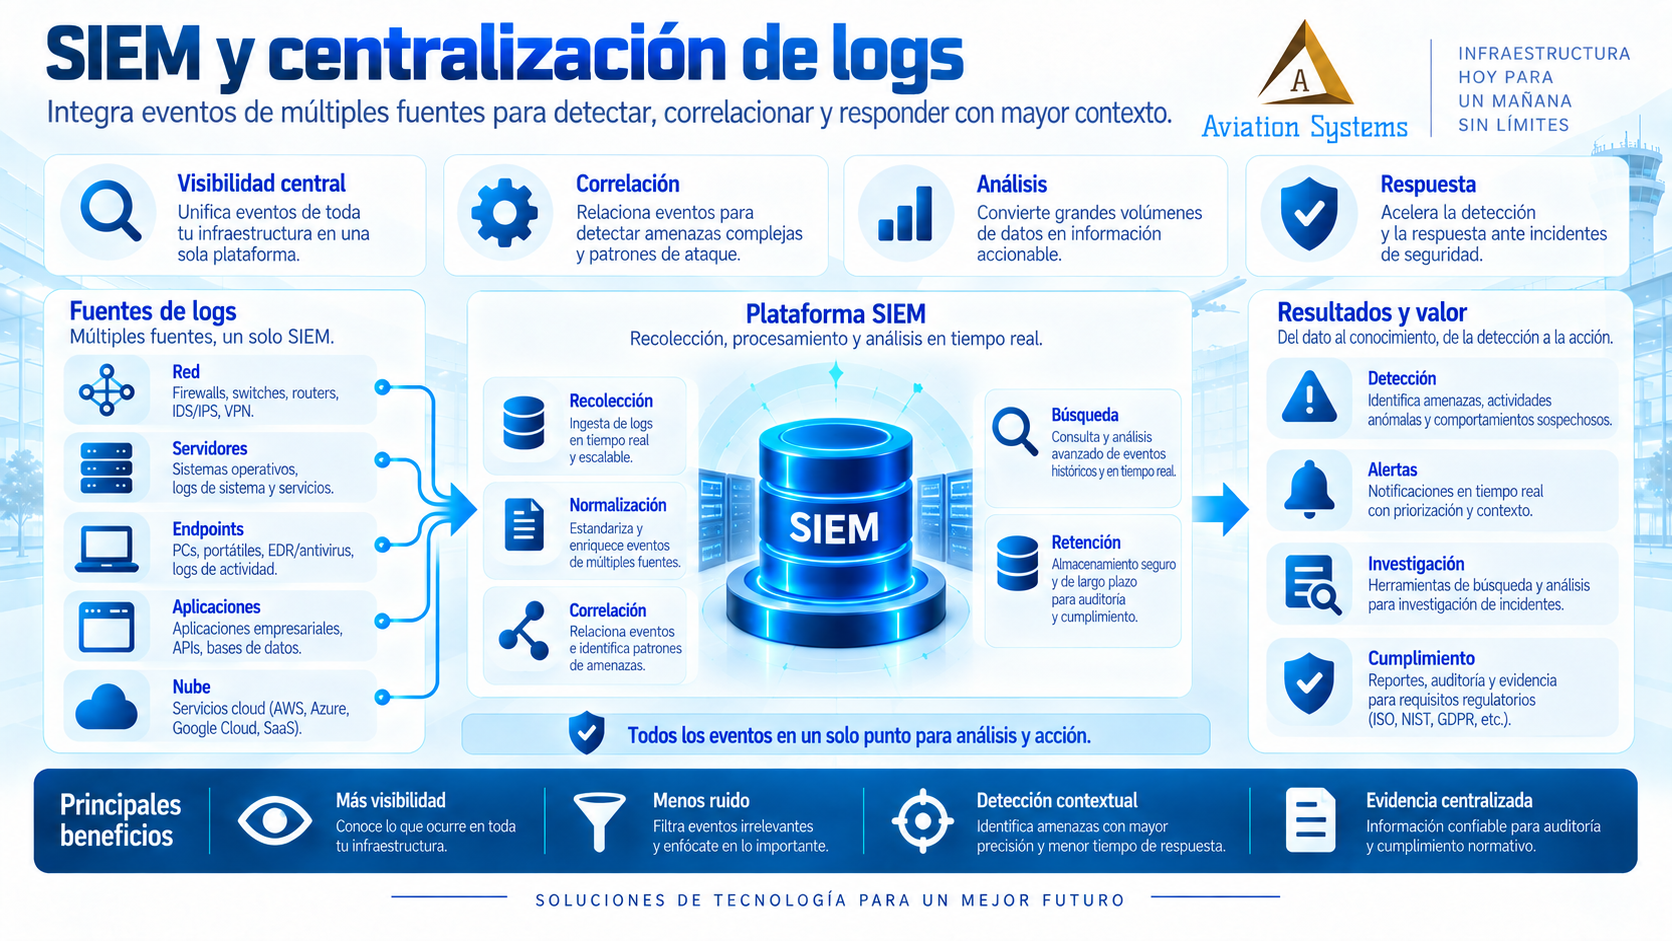
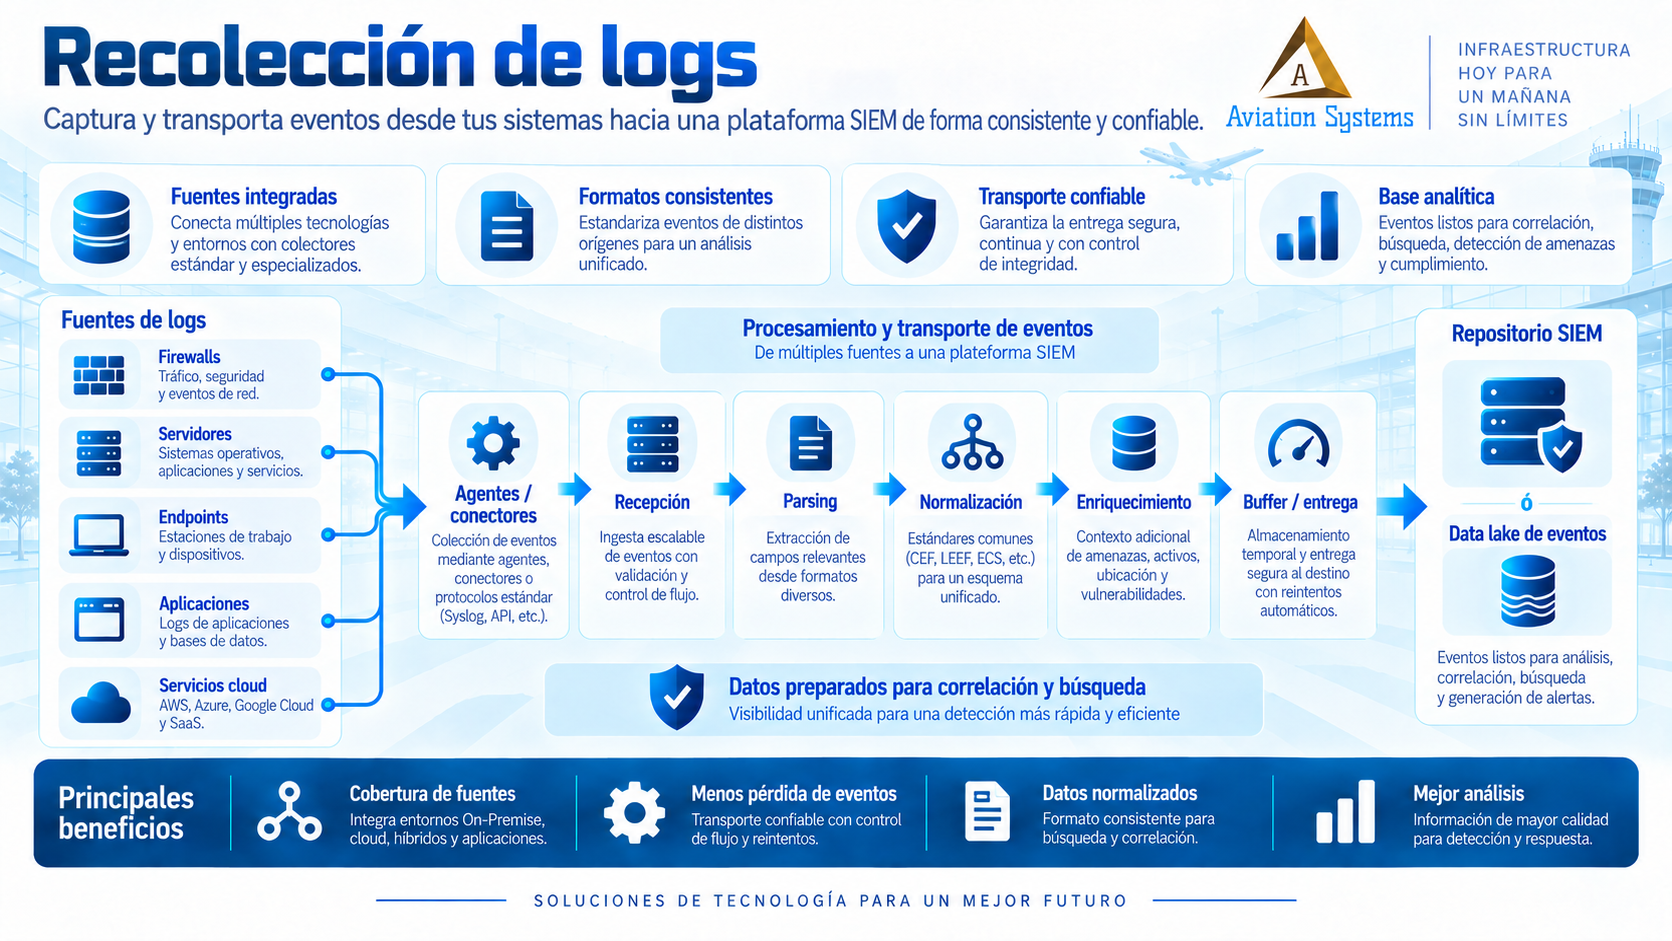
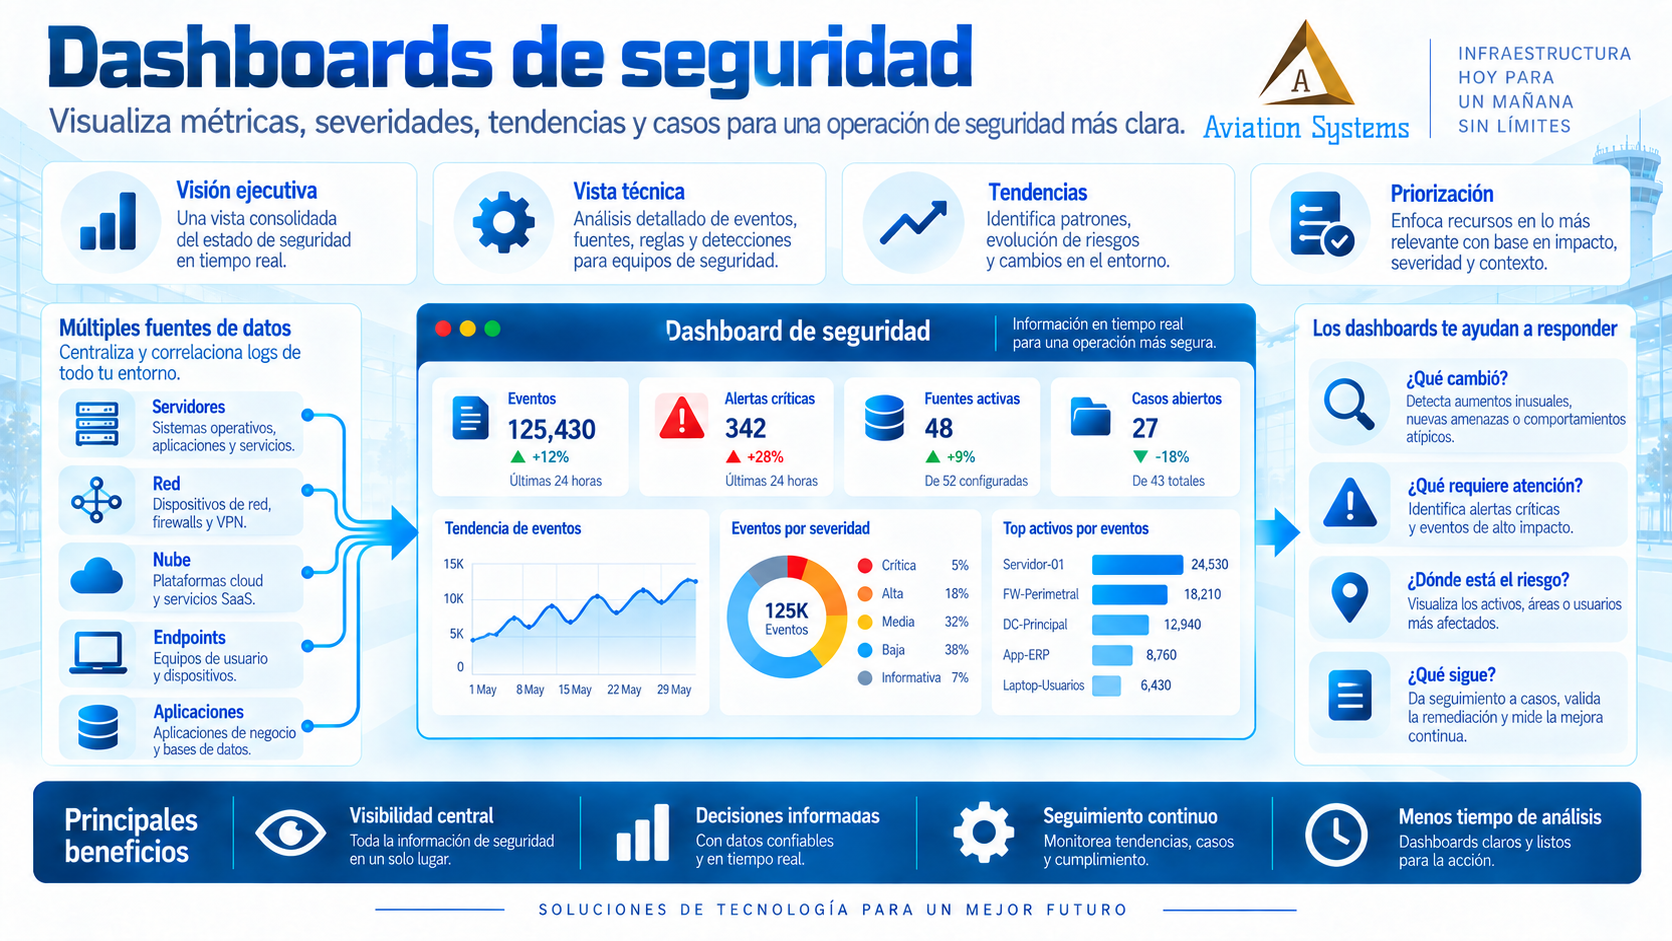
Centralizamos registros de infraestructura, sistemas, aplicaciones y controles de seguridad para mejorar visibilidad. La selección de fuentes, retención, normalización y casos de uso se define según los activos y riesgos que realmente deben vigilarse.

Cotizar este servicio
Recolección centralizada de logs de seguridad
Recolección de logsIntegramos fuentes como servidores, firewalls, endpoints, aplicaciones y equipos de red dentro del alcance definido.Ver qué incluye →
Correlación de eventos en plataforma SIEM
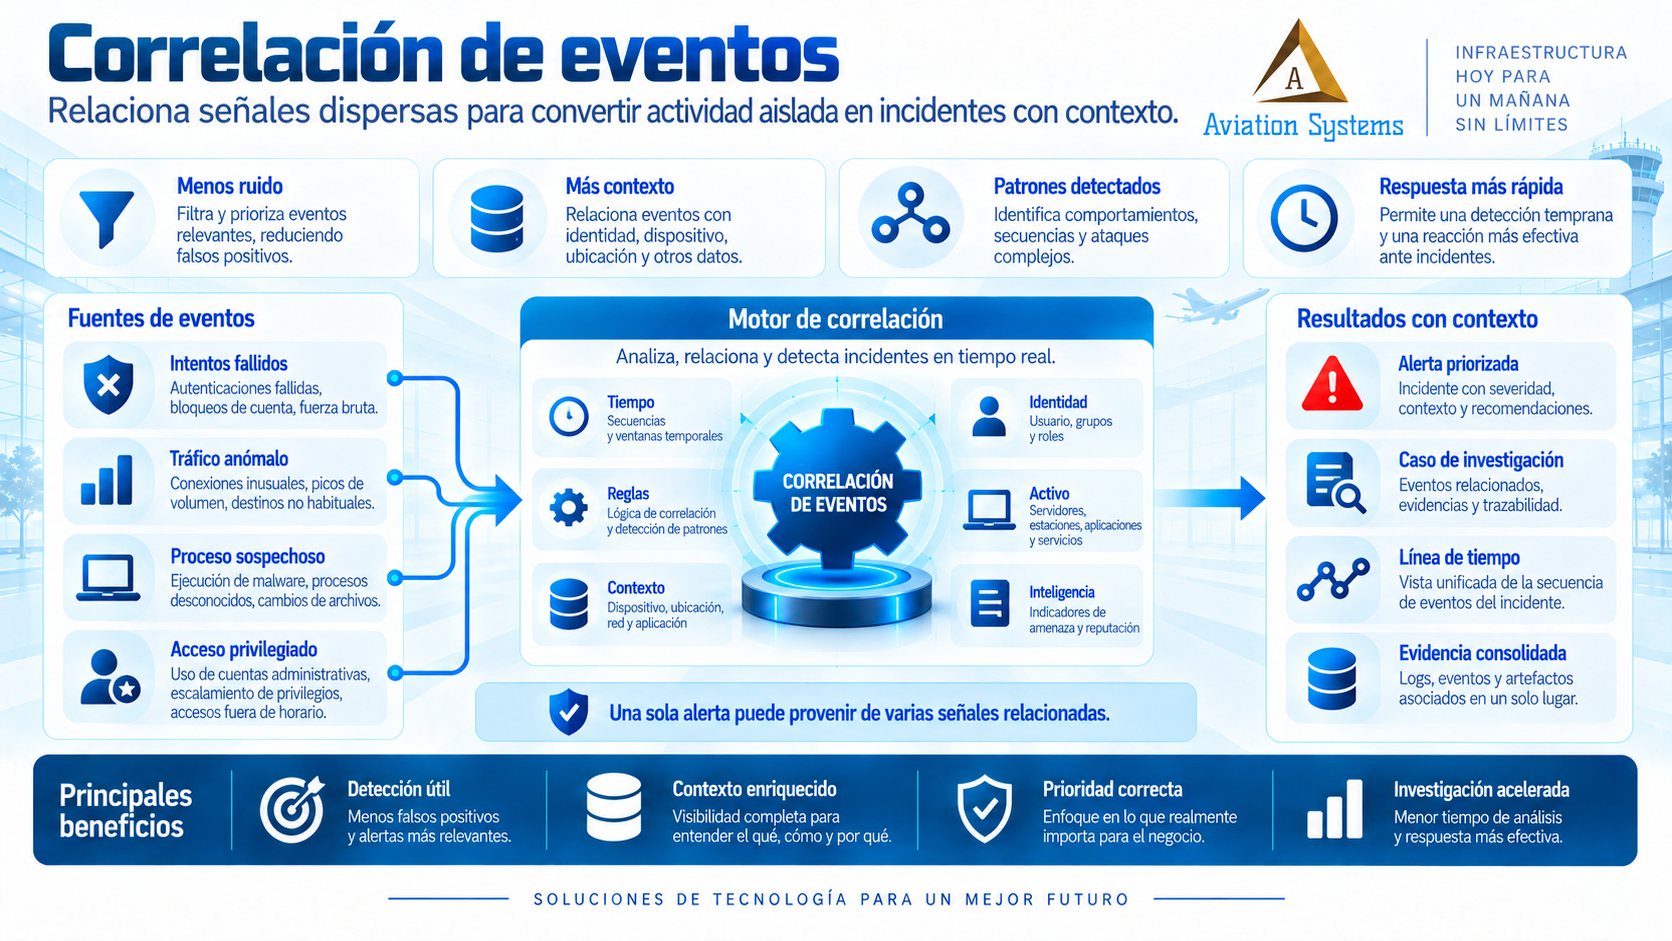
Correlación de eventosRelacionamos eventos entre múltiples fuentes para detectar secuencias o comportamientos que un registro aislado no mostraría.Ver qué incluye →
Dashboards de seguridad para monitoreo de eventos
Dashboards de seguridadConstruimos vistas para observar eventos, tendencias, fuentes y condiciones relevantes para operación y análisis.Ver qué incluye →
Alertamiento de seguridad basado en eventos correlacionados
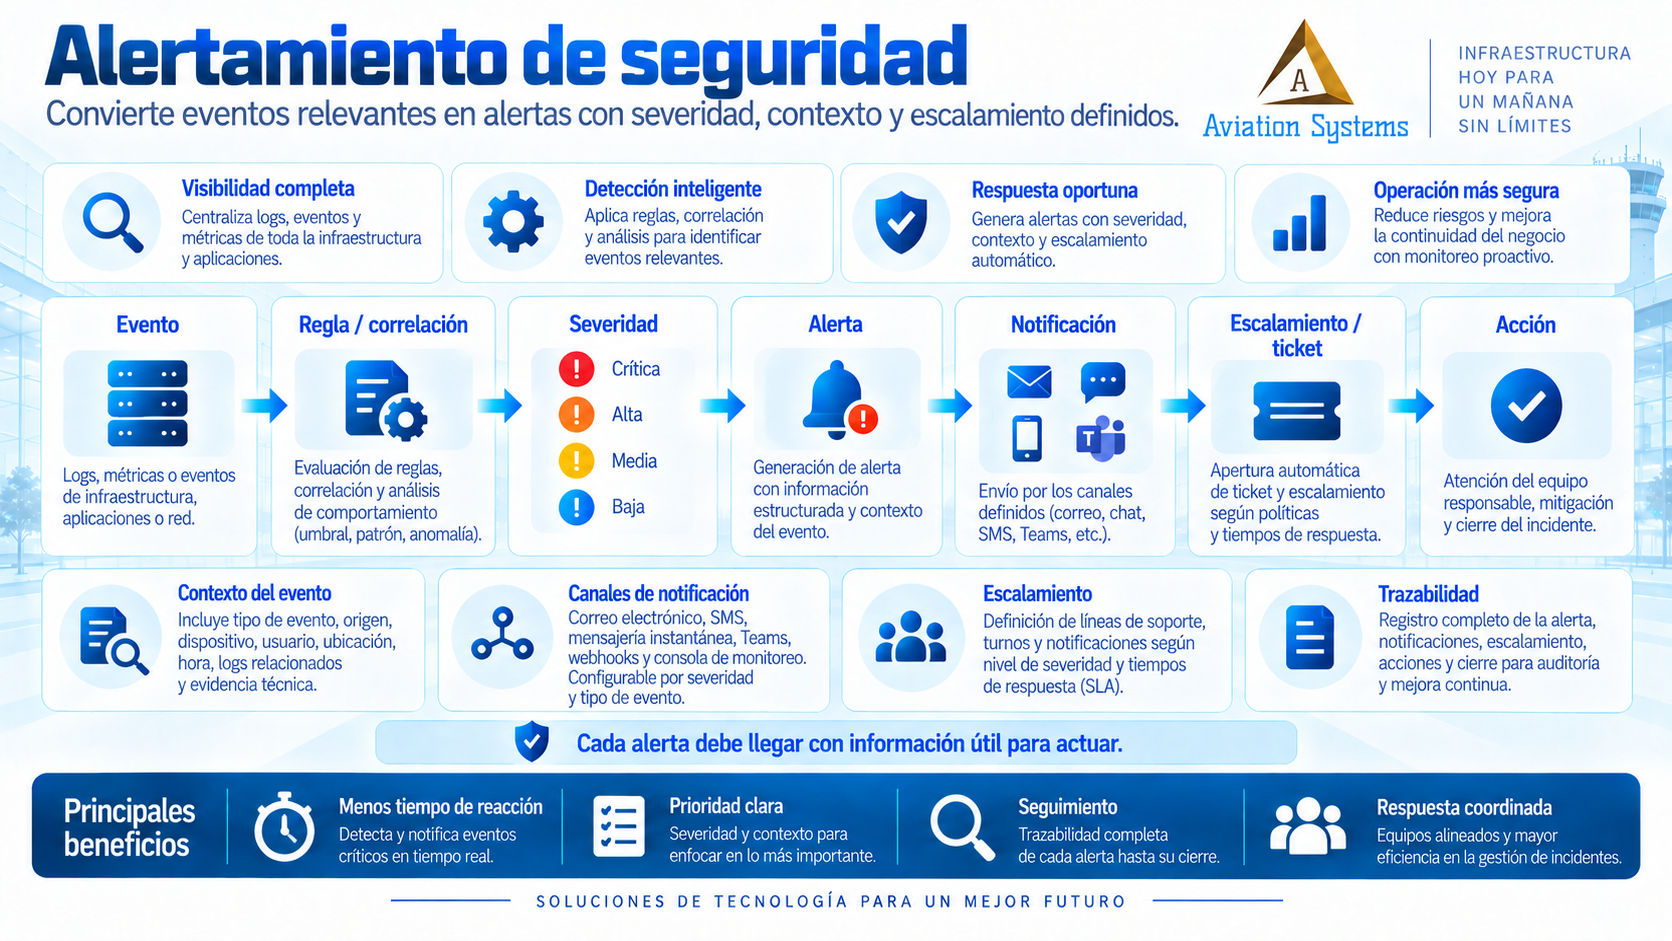
AlertamientoDefinimos alertas accionables con severidad, contexto y criterios de escalamiento para reducir notificaciones sin utilidad.Ver qué incluye →
Servicio 08

NOC y monitoreo de infraestructura

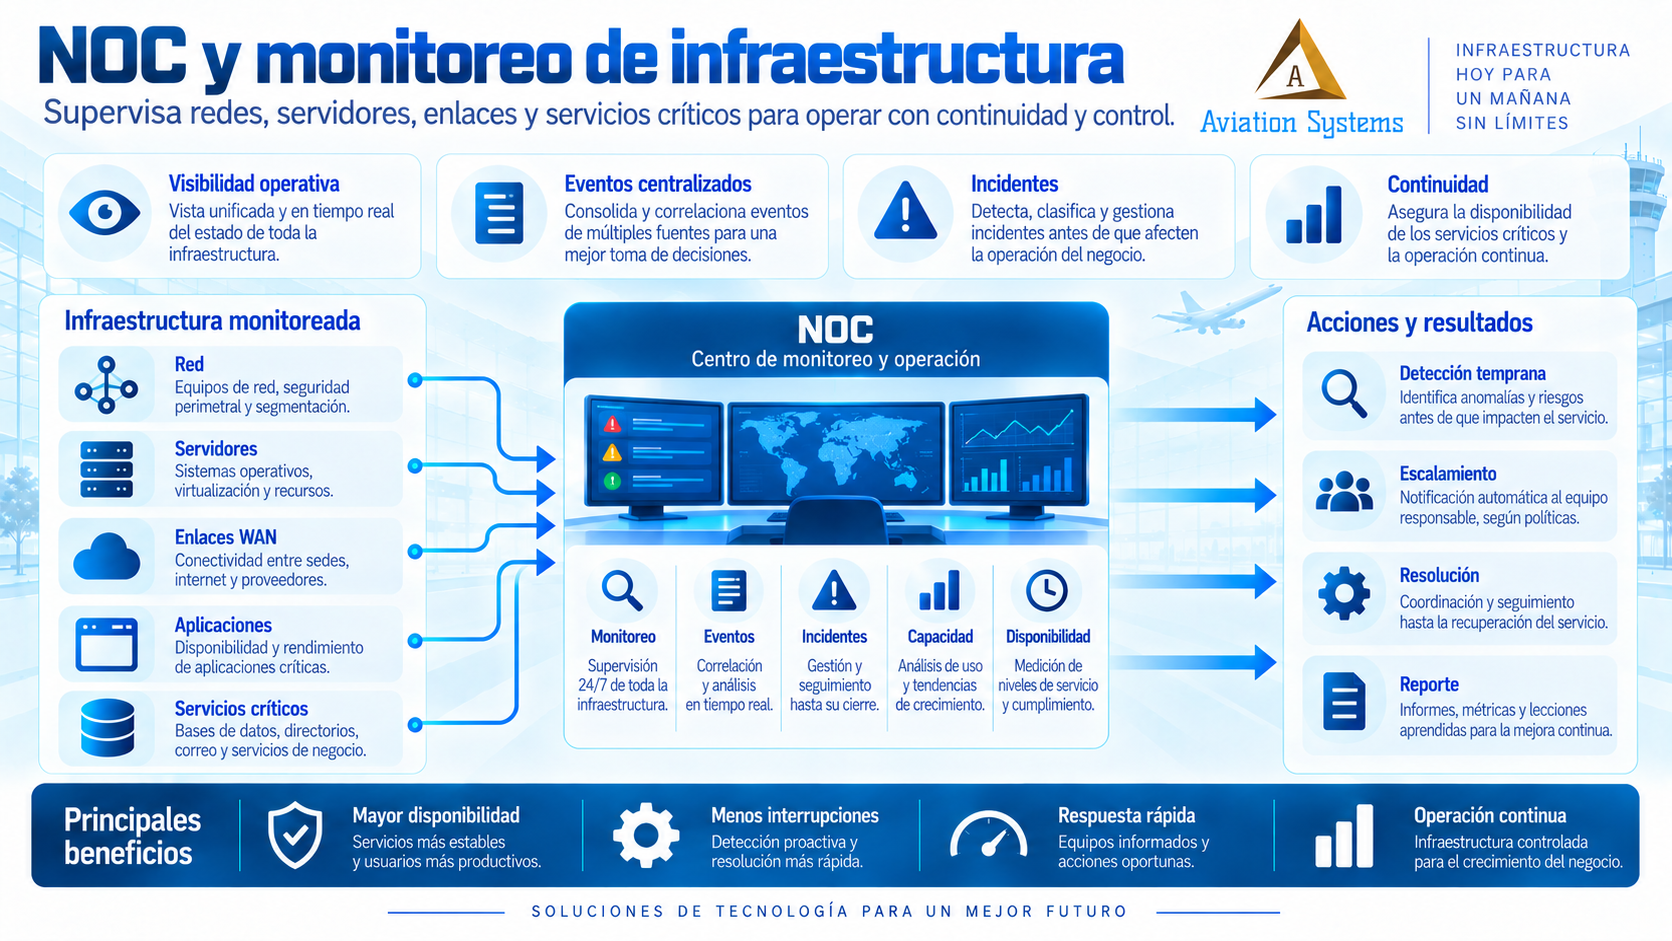
Diseñamos capacidades de NOC para observar disponibilidad, capacidad y desempeño de infraestructura. Centralizamos métricas y alertas de red, servidores y servicios para detectar degradaciones antes de que se conviertan en interrupciones mayores.

Cotizar este servicio
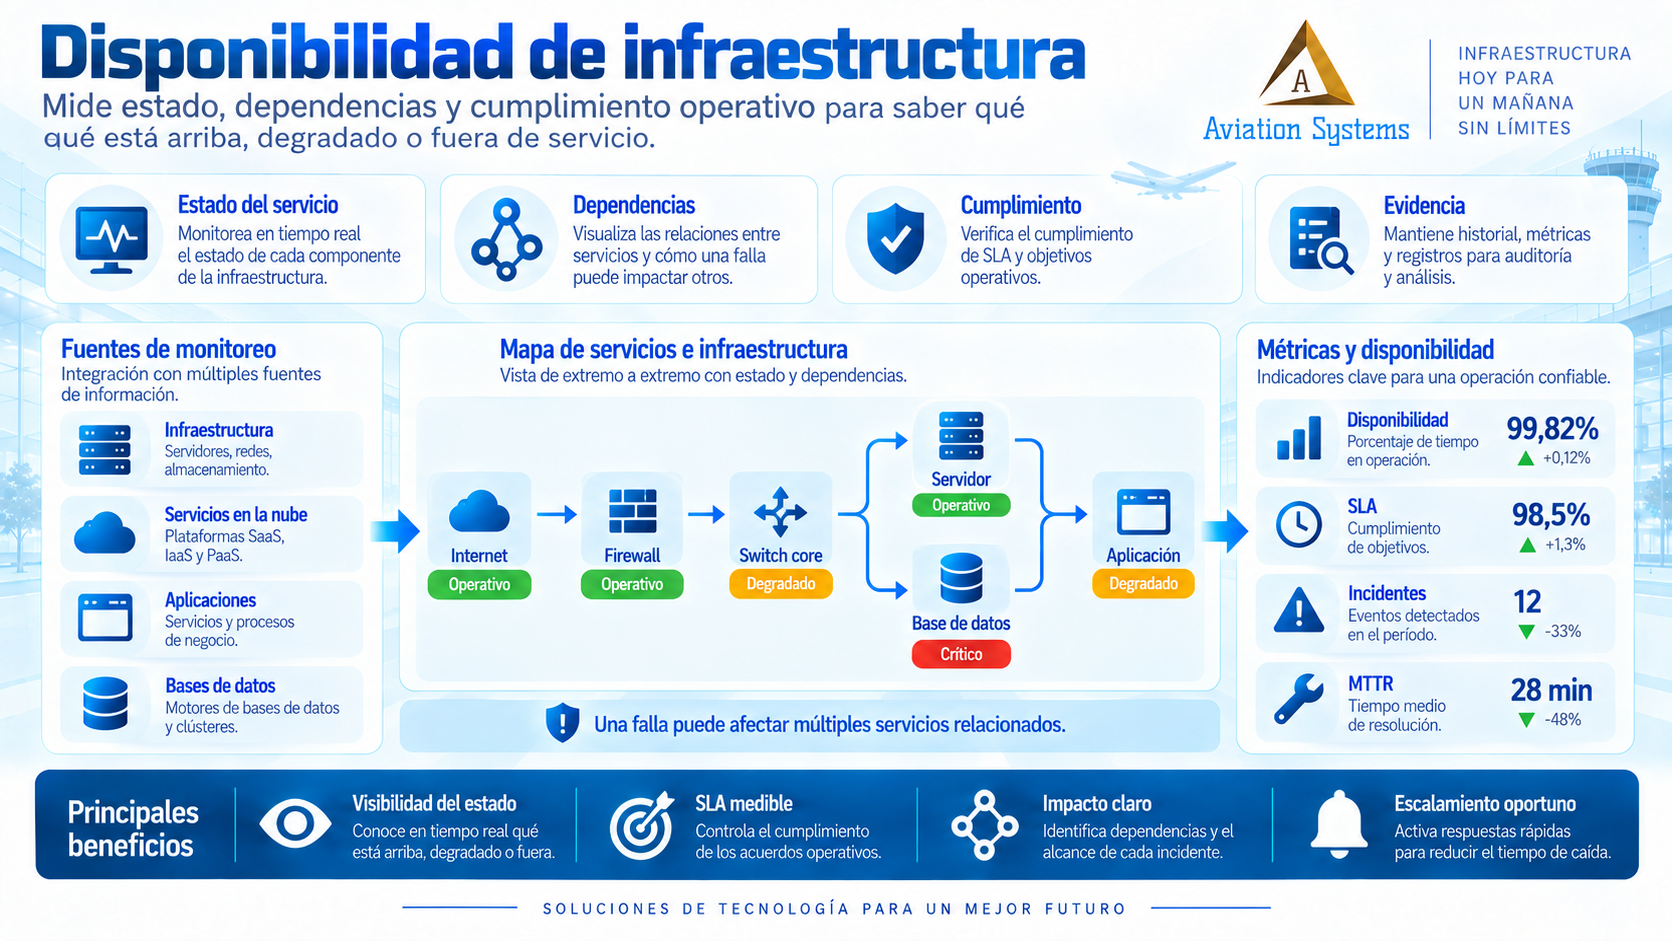
Monitoreo NOC de disponibilidad de infraestructura
DisponibilidadSupervisamos el estado de equipos, enlaces y servicios para identificar caídas y pérdida de conectividad dentro del alcance contratado.Ver qué incluye →
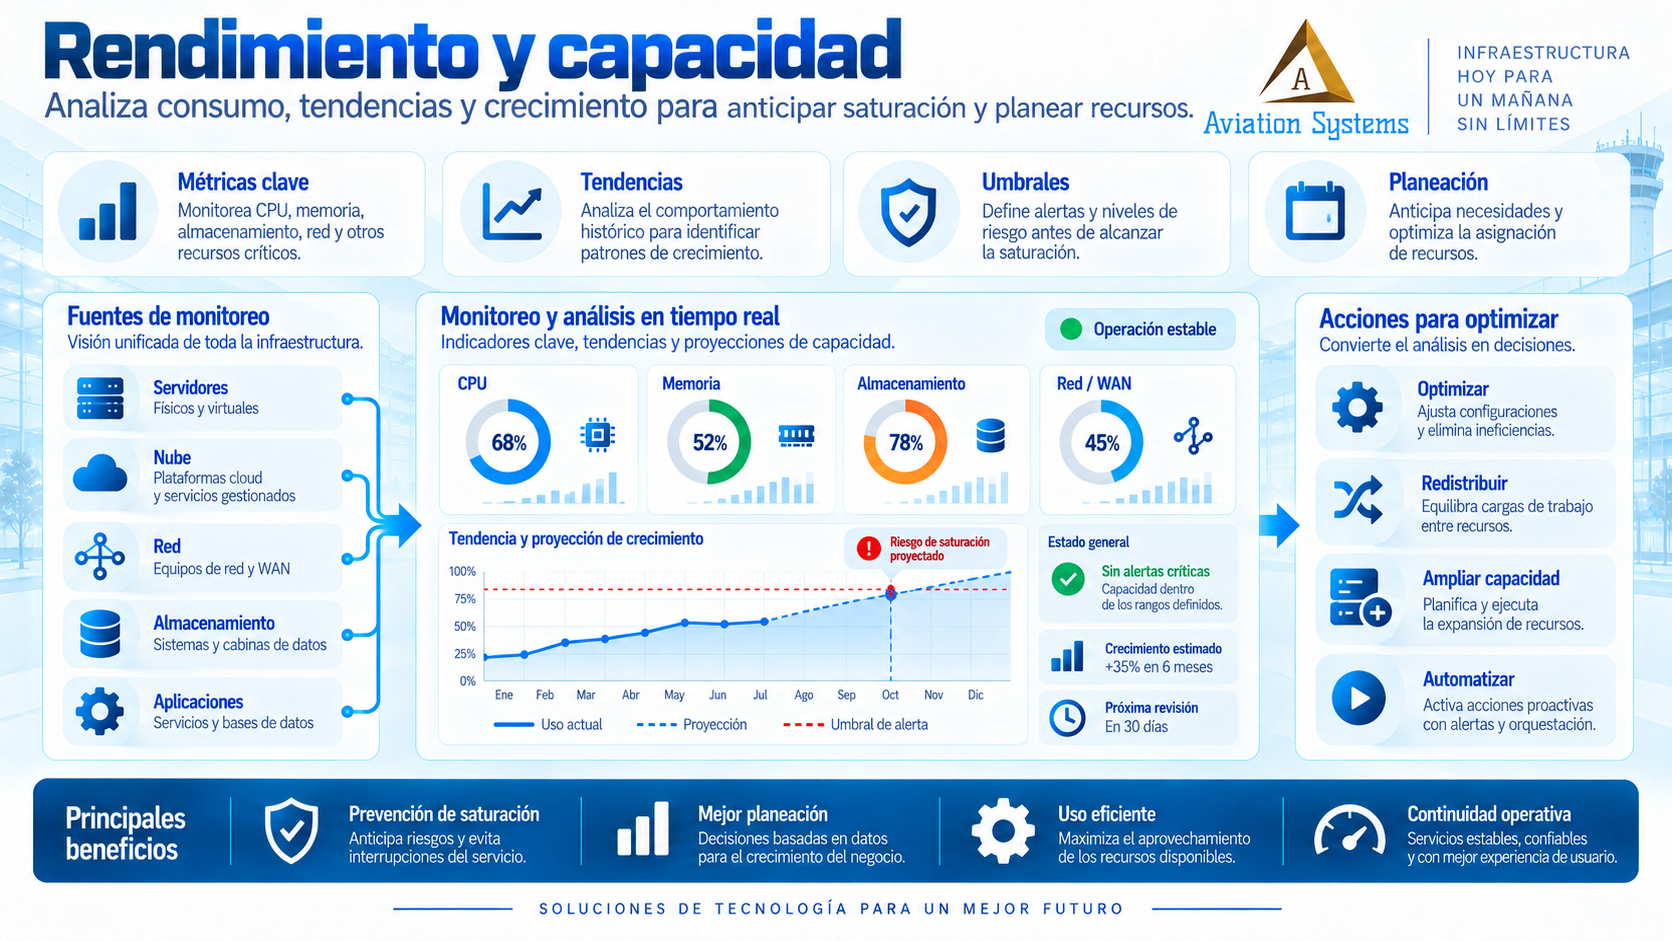
Monitoreo de rendimiento y capacidad de infraestructura
Rendimiento y capacidadObservamos utilización de enlaces, CPU, memoria, almacenamiento y otras métricas relevantes para anticipar saturación o degradación.Ver qué incluye →
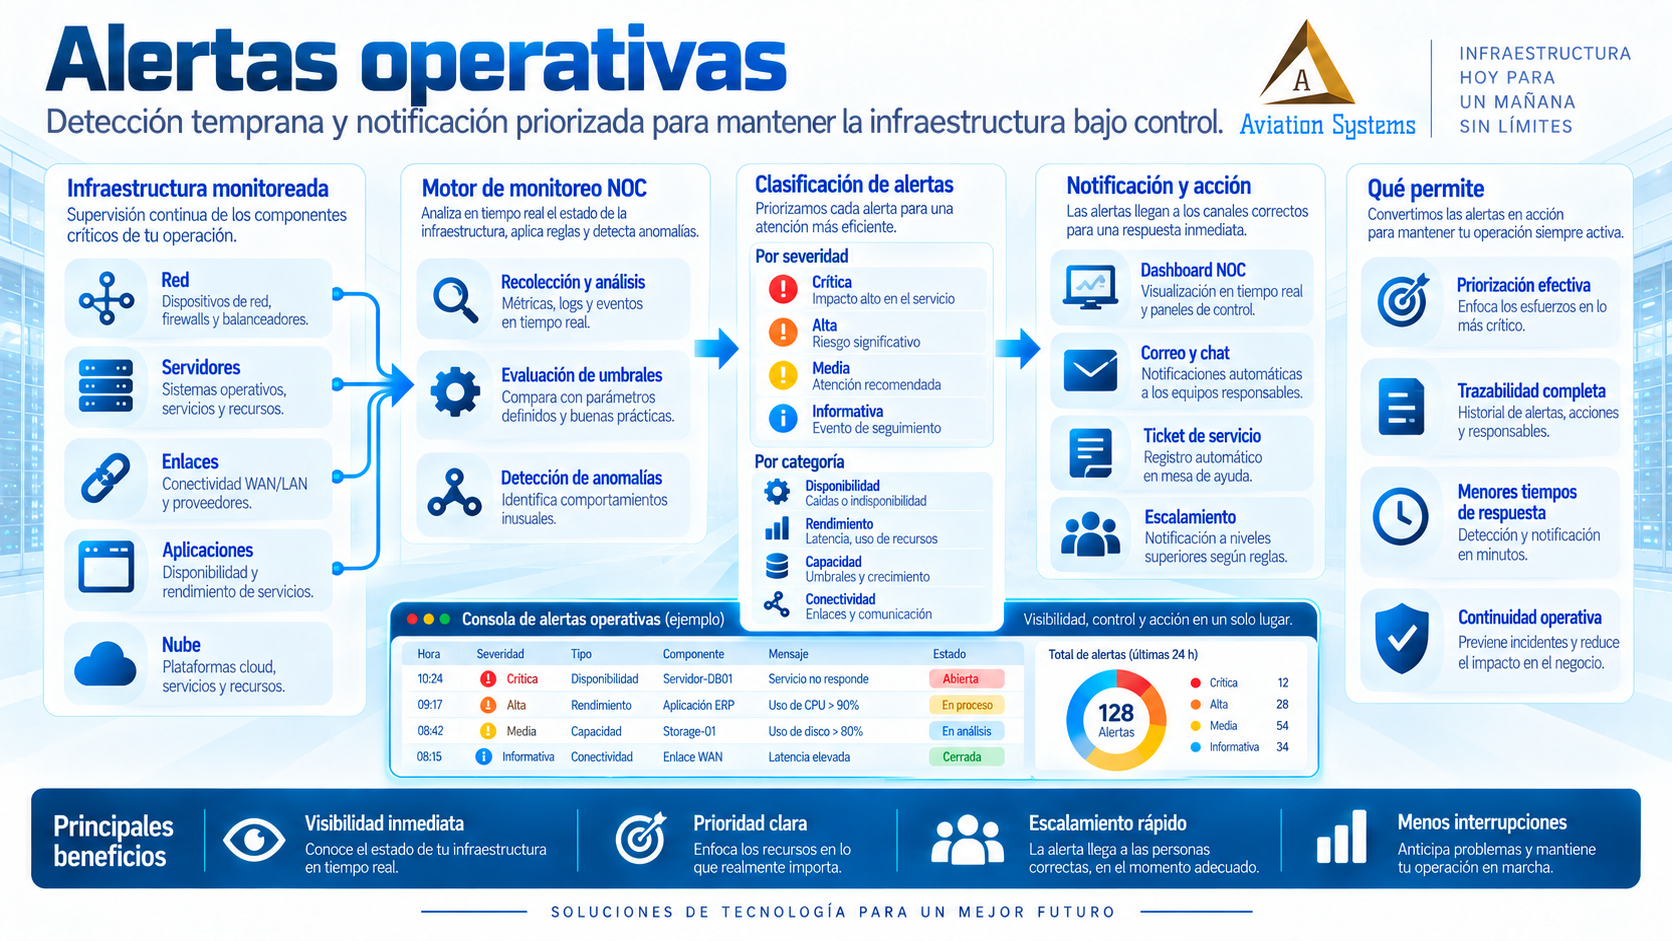
Alertas operativas para NOC e infraestructura TI
Alertas operativasConfiguramos alertas sobre condiciones que requieren atención técnica y reducimos notificaciones repetitivas o sin impacto.Ver qué incluye →
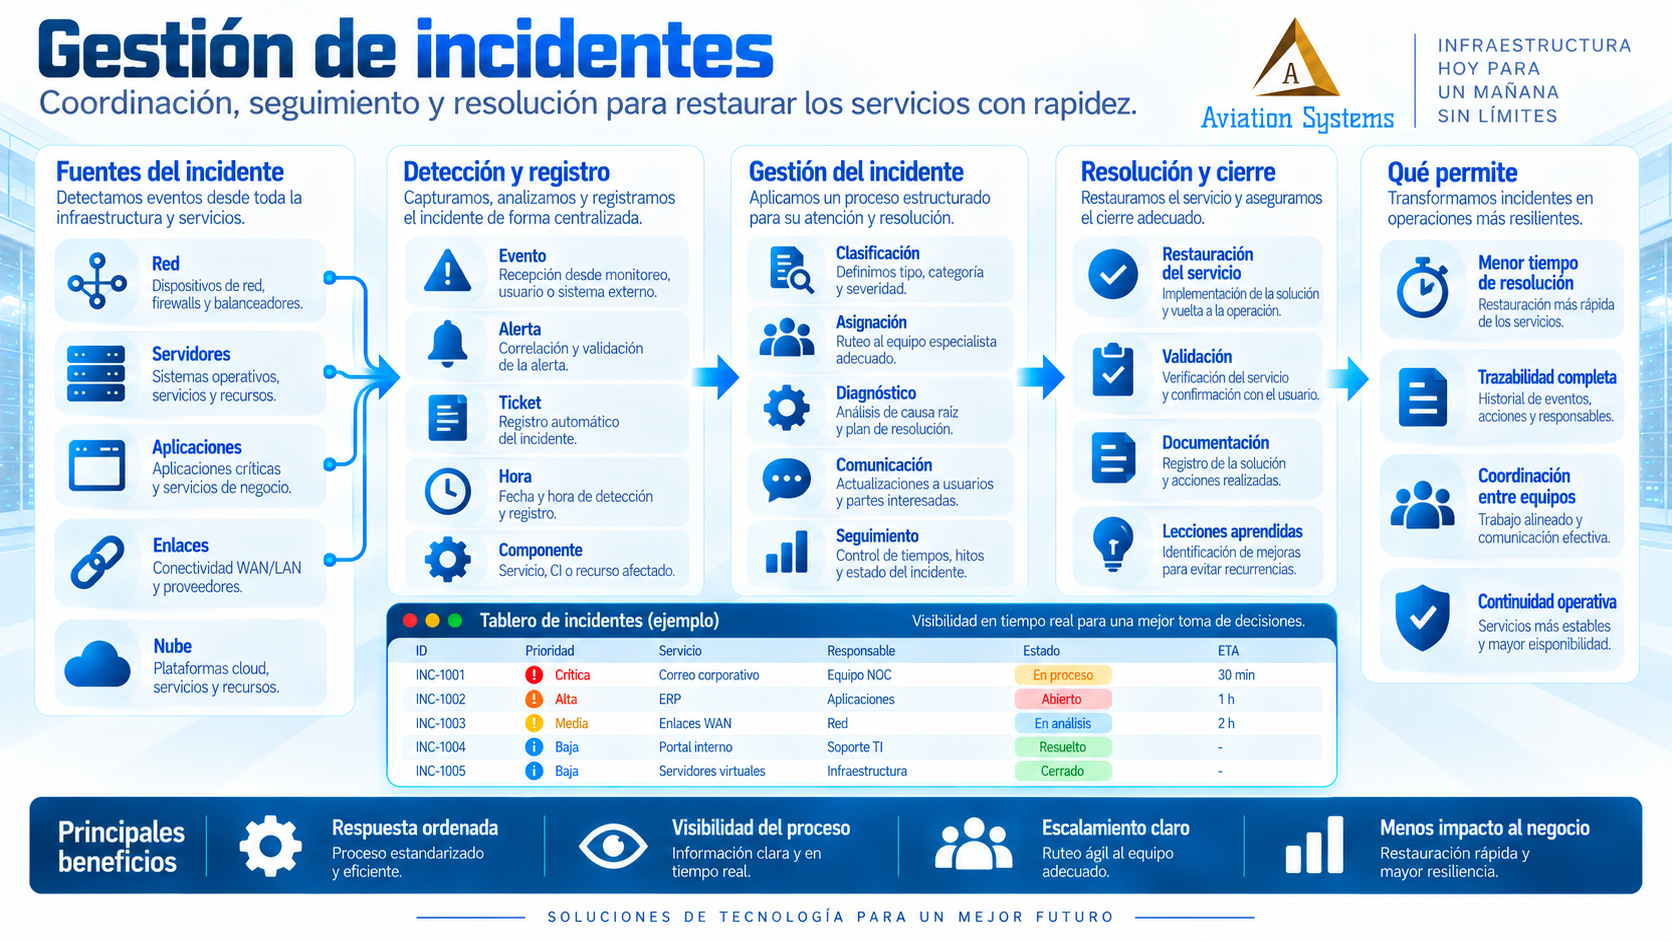
Gestión de incidentes de infraestructura desde NOC
Gestión de incidentesOrganizamos el registro, escalamiento y seguimiento de fallas para mantener trazabilidad desde la detección hasta el cierre.Ver qué incluye →
Servicio 09

SOC readiness y monitoreo de seguridad

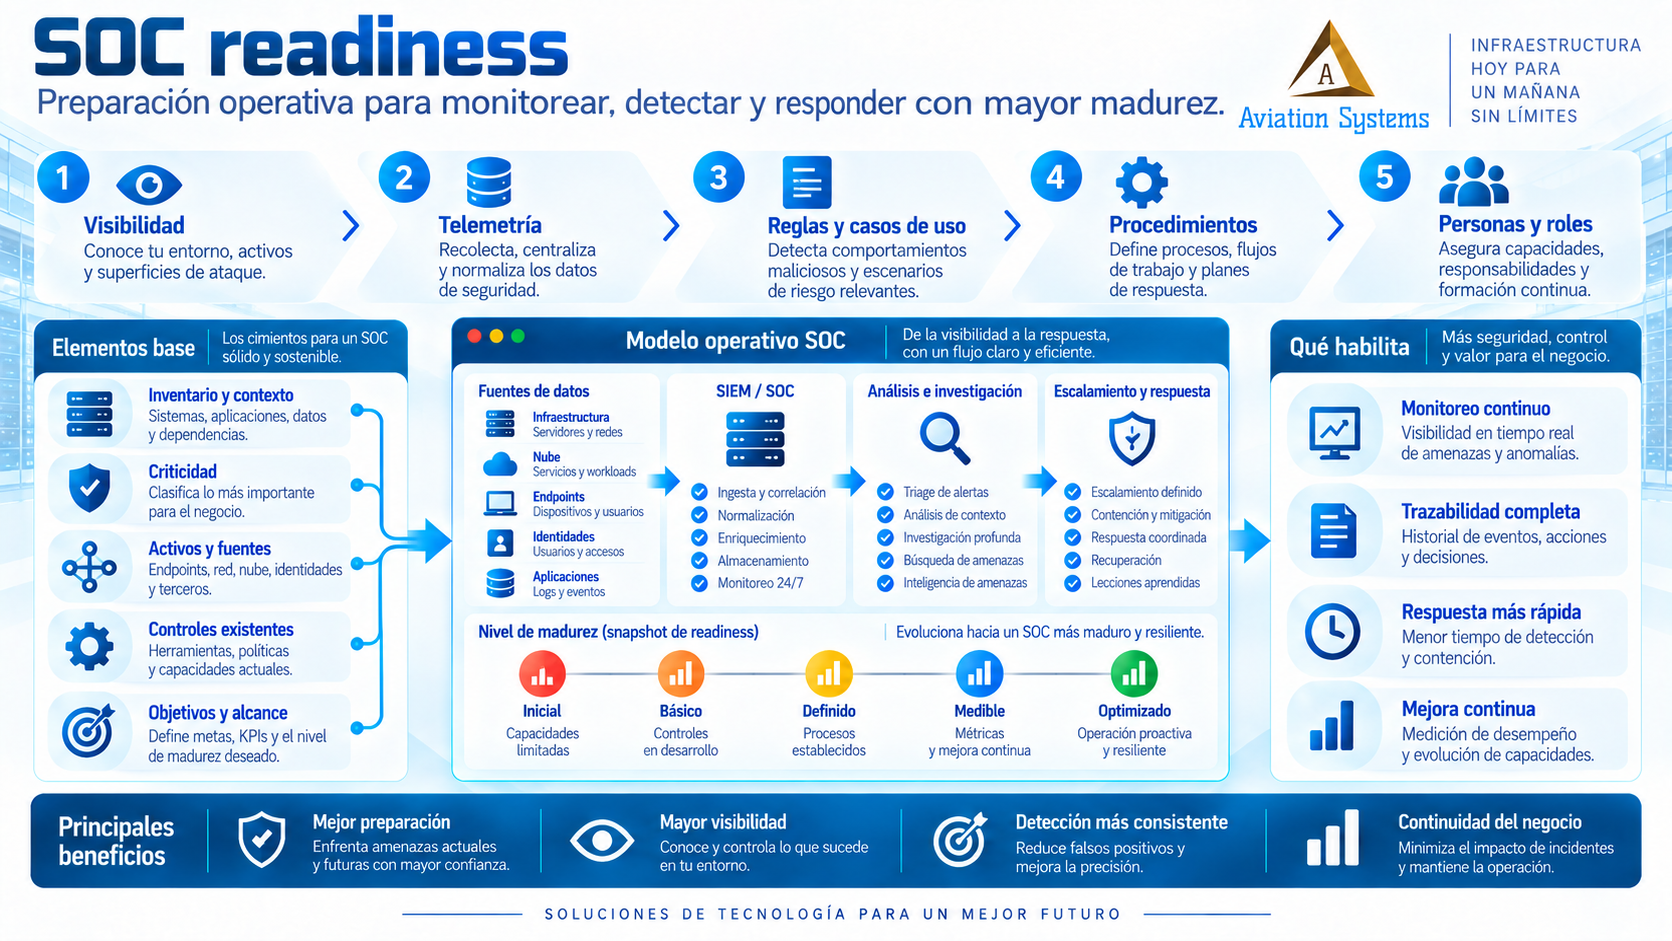
Preparamos la organización para operar o integrarse con capacidades SOC. Definimos fuentes de telemetría, casos de uso, procedimientos, severidades y escalamiento. SOC readiness no implica por sí solo un SOC administrado 24/7; la cobertura se establece según el servicio contratado.

Cotizar este servicio
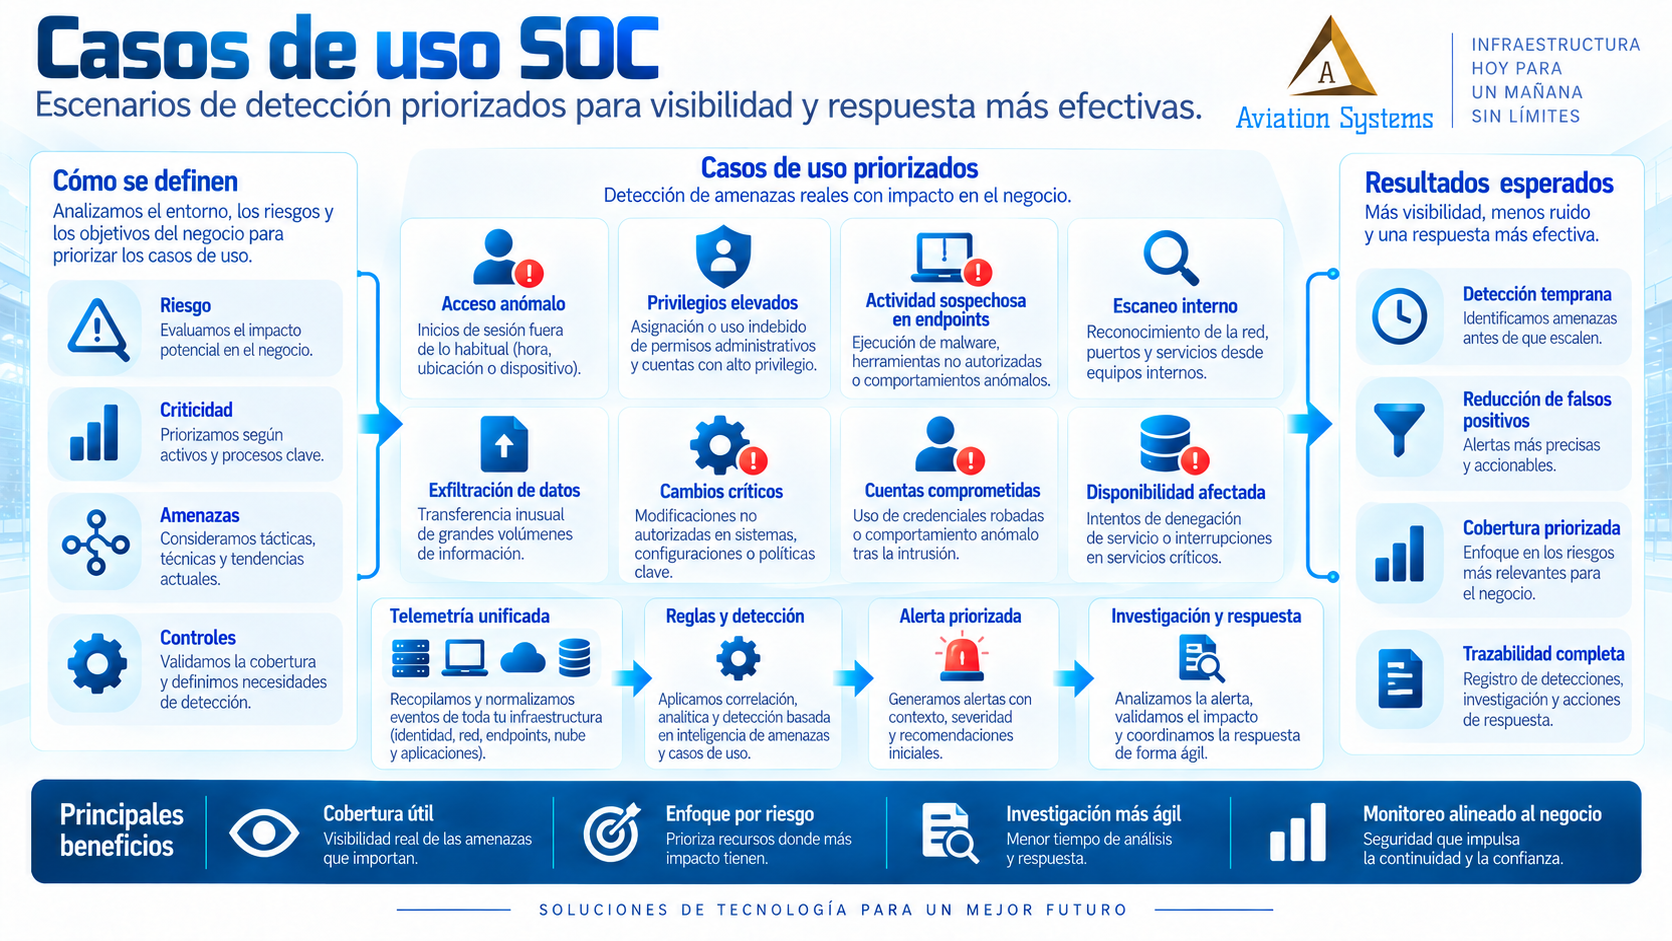
Casos de uso para monitoreo de seguridad SOC
Casos de usoDefinimos qué comportamientos o eventos deben generar investigación en función de activos, amenazas y controles disponibles.Ver qué incluye →
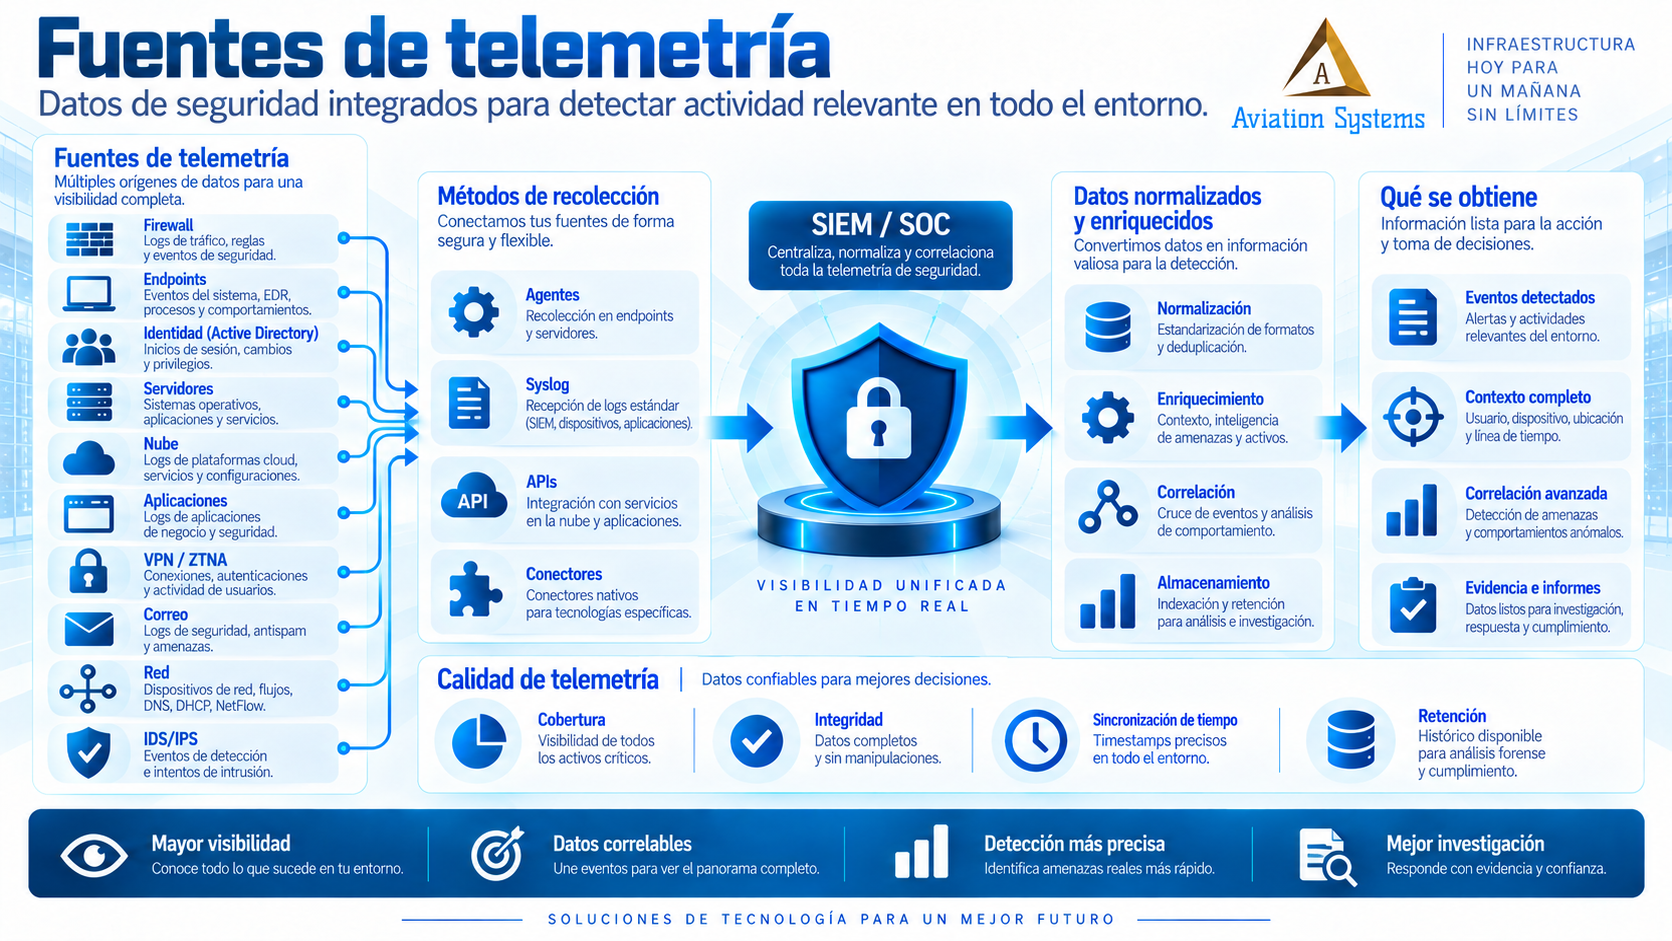
Fuentes de telemetría para SOC y monitoreo de seguridad
Fuentes de telemetríaIdentificamos logs, eventos y señales necesarias desde identidad, endpoints, red, servidores, nube y aplicaciones.Ver qué incluye →
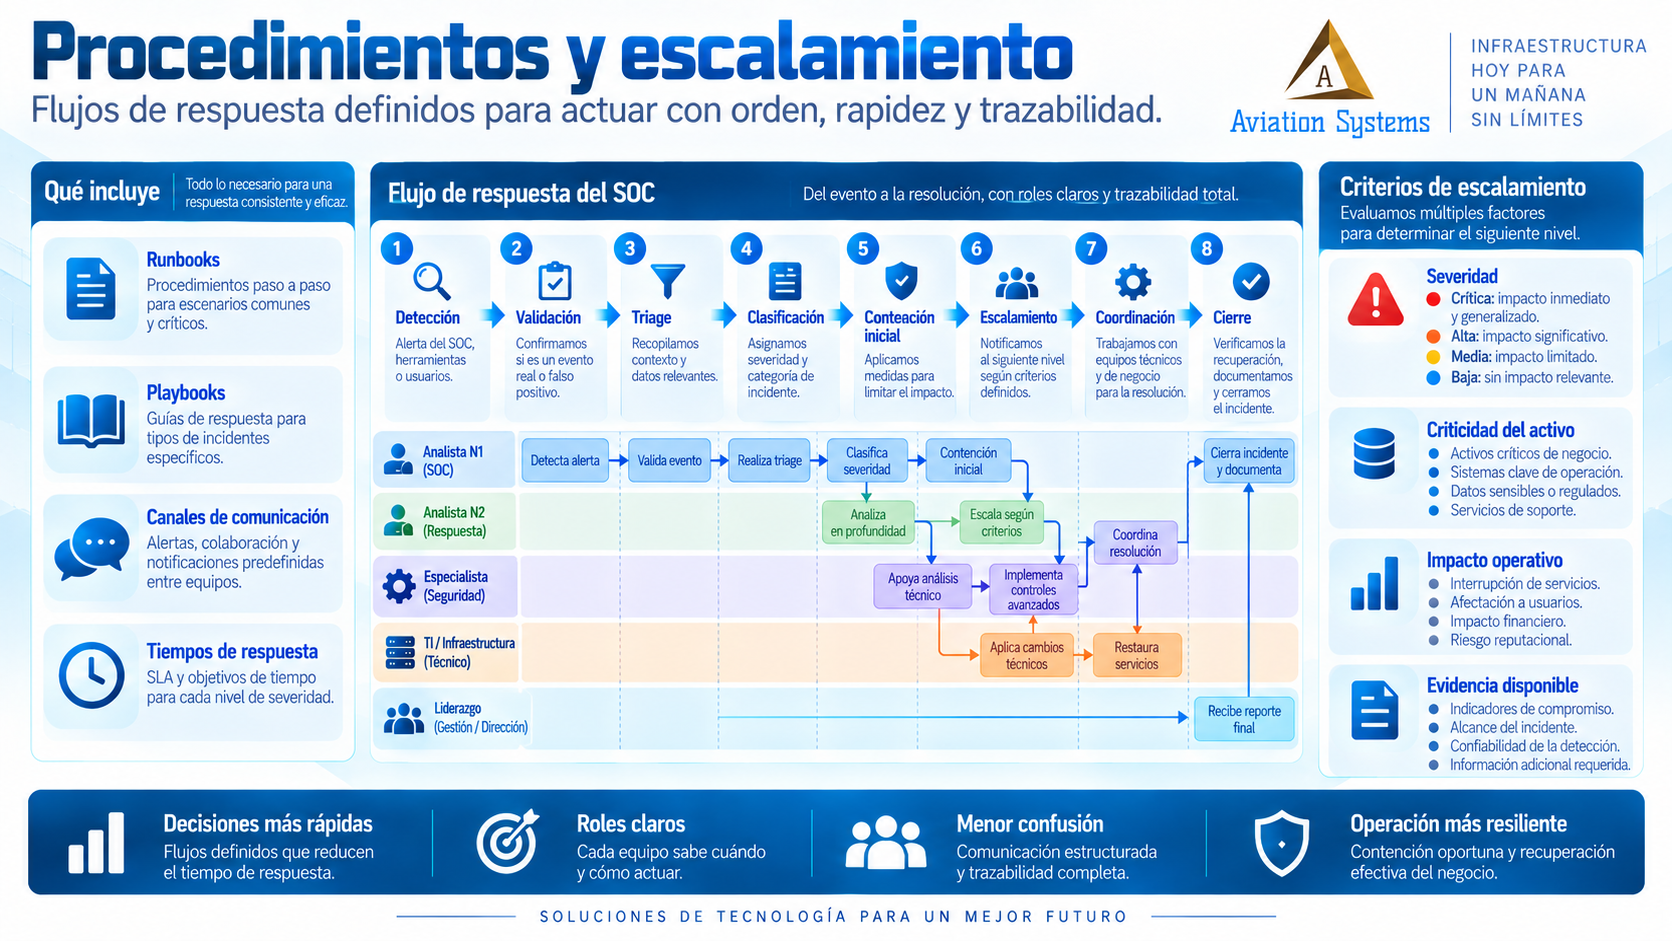
Procedimientos de escalamiento para monitoreo SOC
Procedimientos y escalamientoDocumentamos qué hacer ante alertas relevantes, quién debe intervenir y cuándo escalar a responsables técnicos o de negocio.Ver qué incluye →
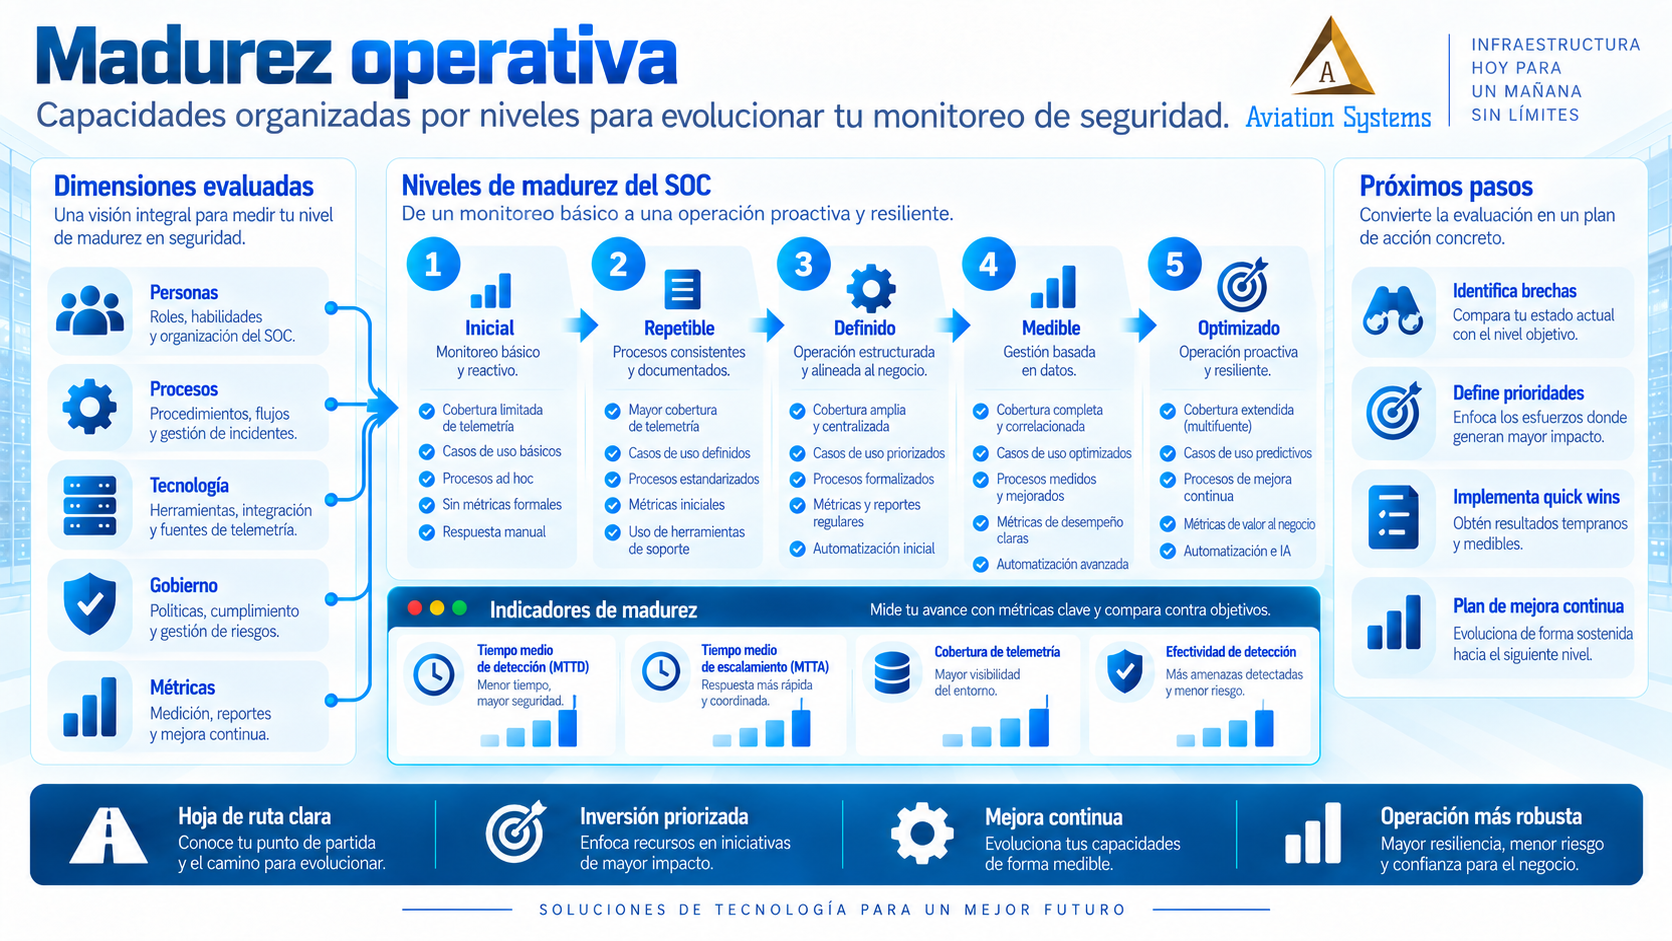
Evaluación de madurez operativa para SOC
Madurez operativaRevisamos procesos, herramientas, personal y cobertura para establecer un camino realista hacia una operación de seguridad más madura.Ver qué incluye →
Servicio 10

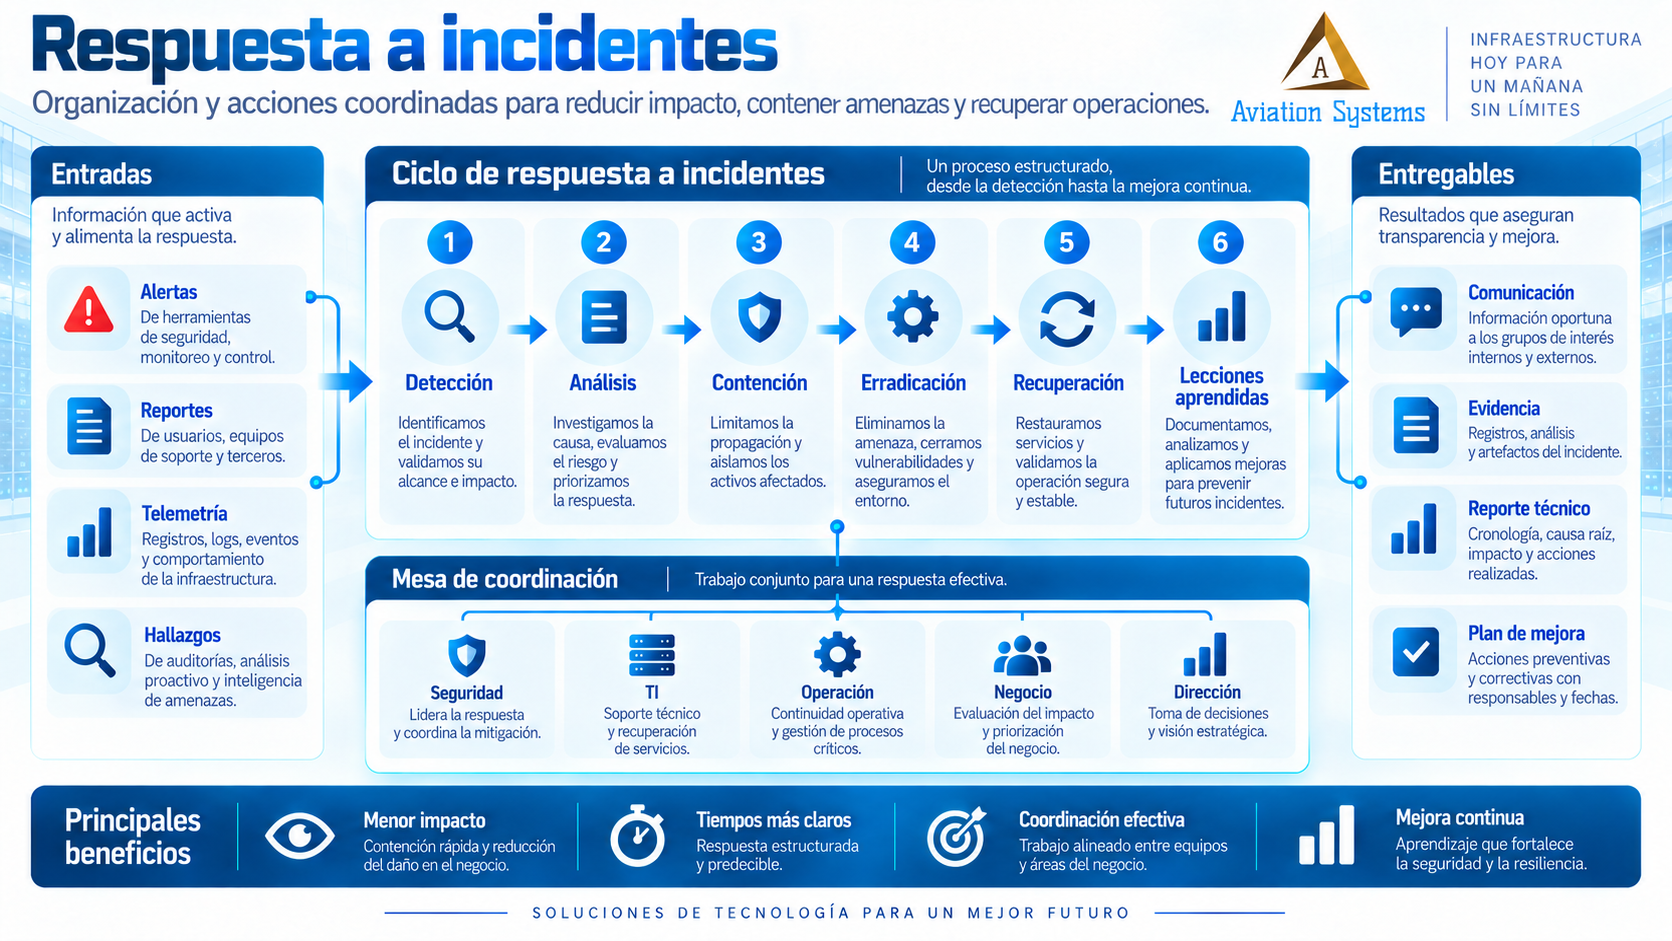
Respuesta a incidentes

Establecemos procedimientos para responder de forma ordenada ante incidentes de seguridad. Priorizamos preservar evidencia, limitar impacto, recuperar servicios y documentar decisiones sin improvisar durante una situación crítica.

Cotizar este servicio
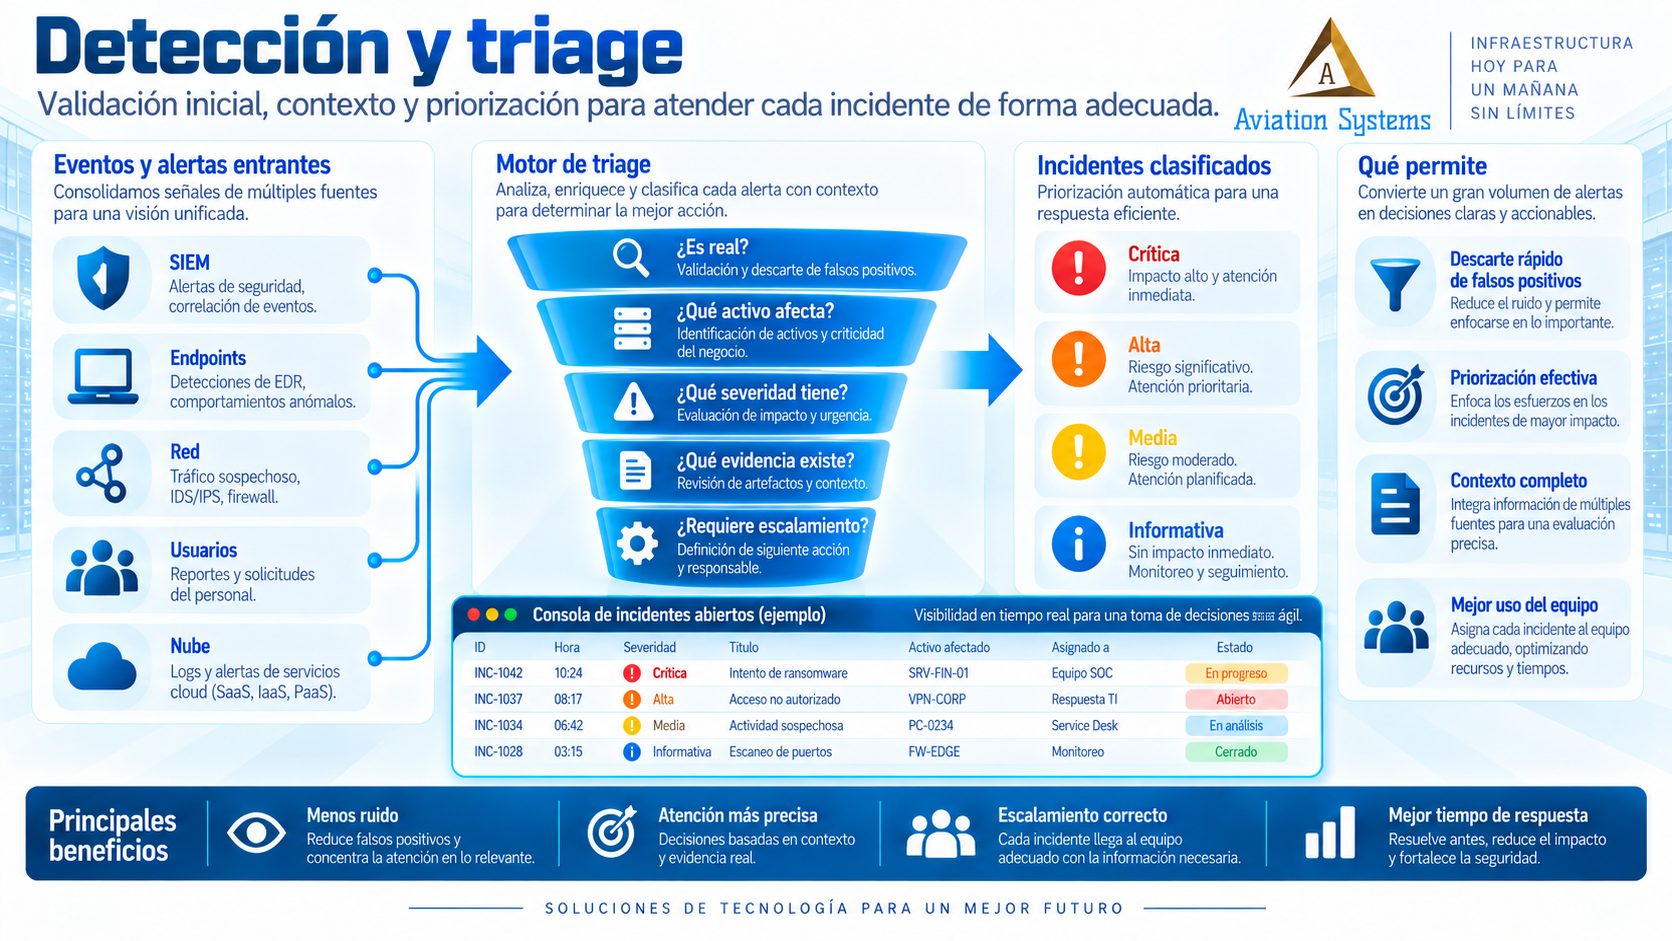
Detección y triage inicial de incidentes de ciberseguridad
Detección y triageClasificamos señales y eventos para determinar si existe un incidente, su posible alcance y la prioridad de respuesta.Ver qué incluye →
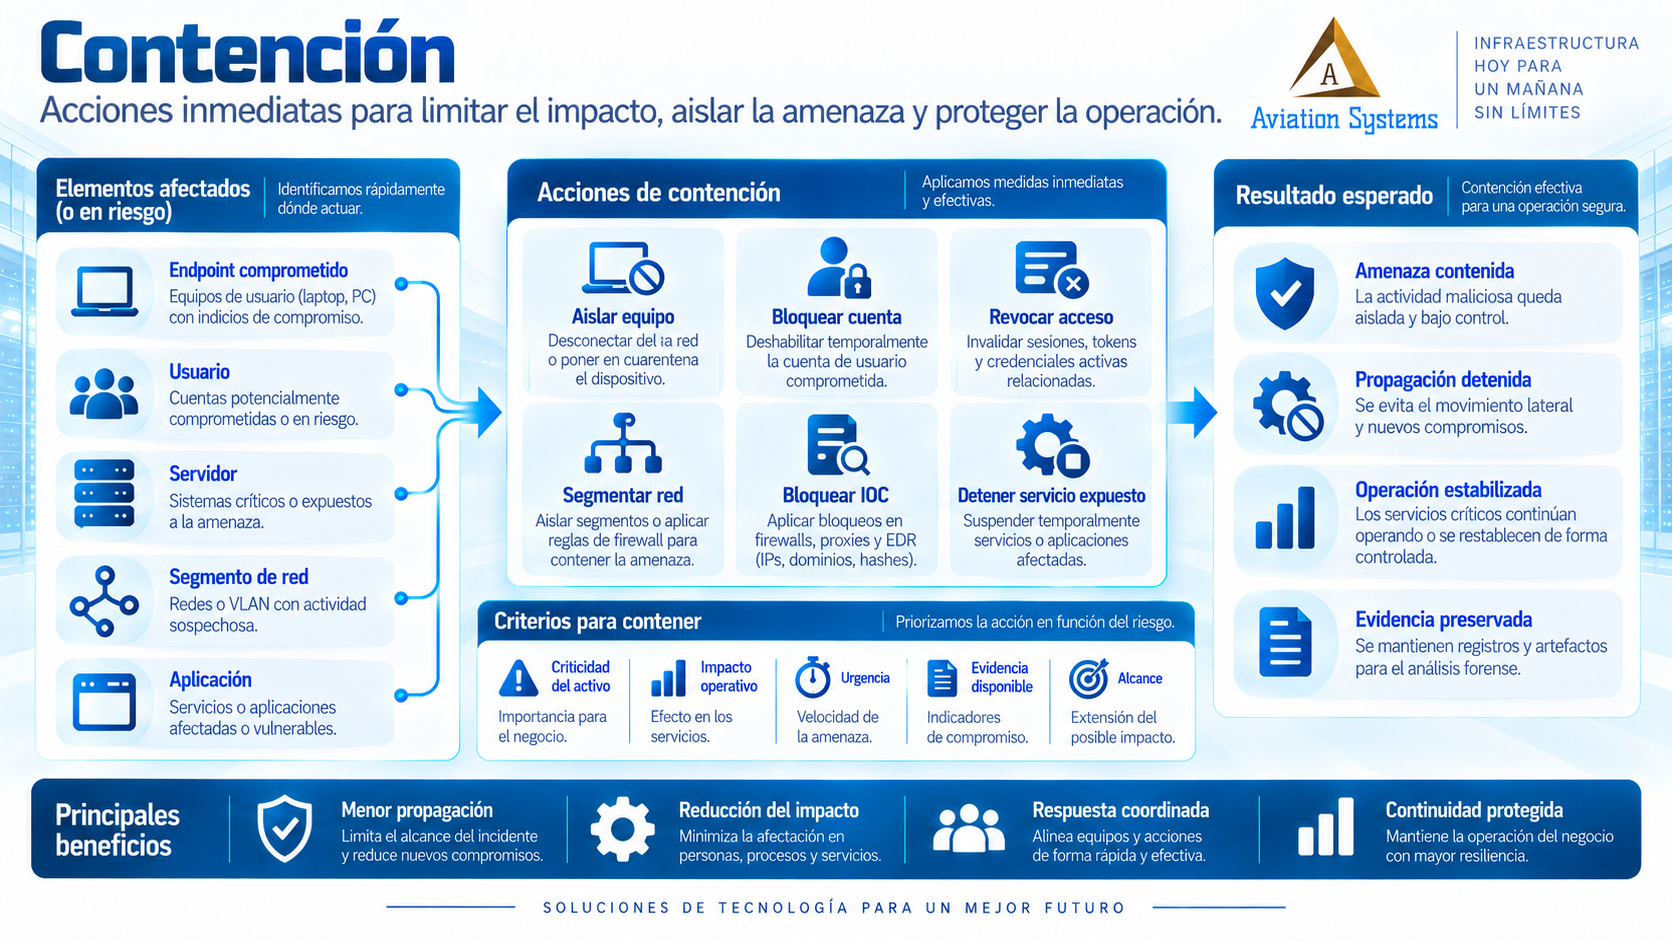
Contención de incidentes de ciberseguridad
ContenciónAplicamos medidas controladas para limitar propagación o daño sin destruir evidencia necesaria para entender lo ocurrido.Ver qué incluye →
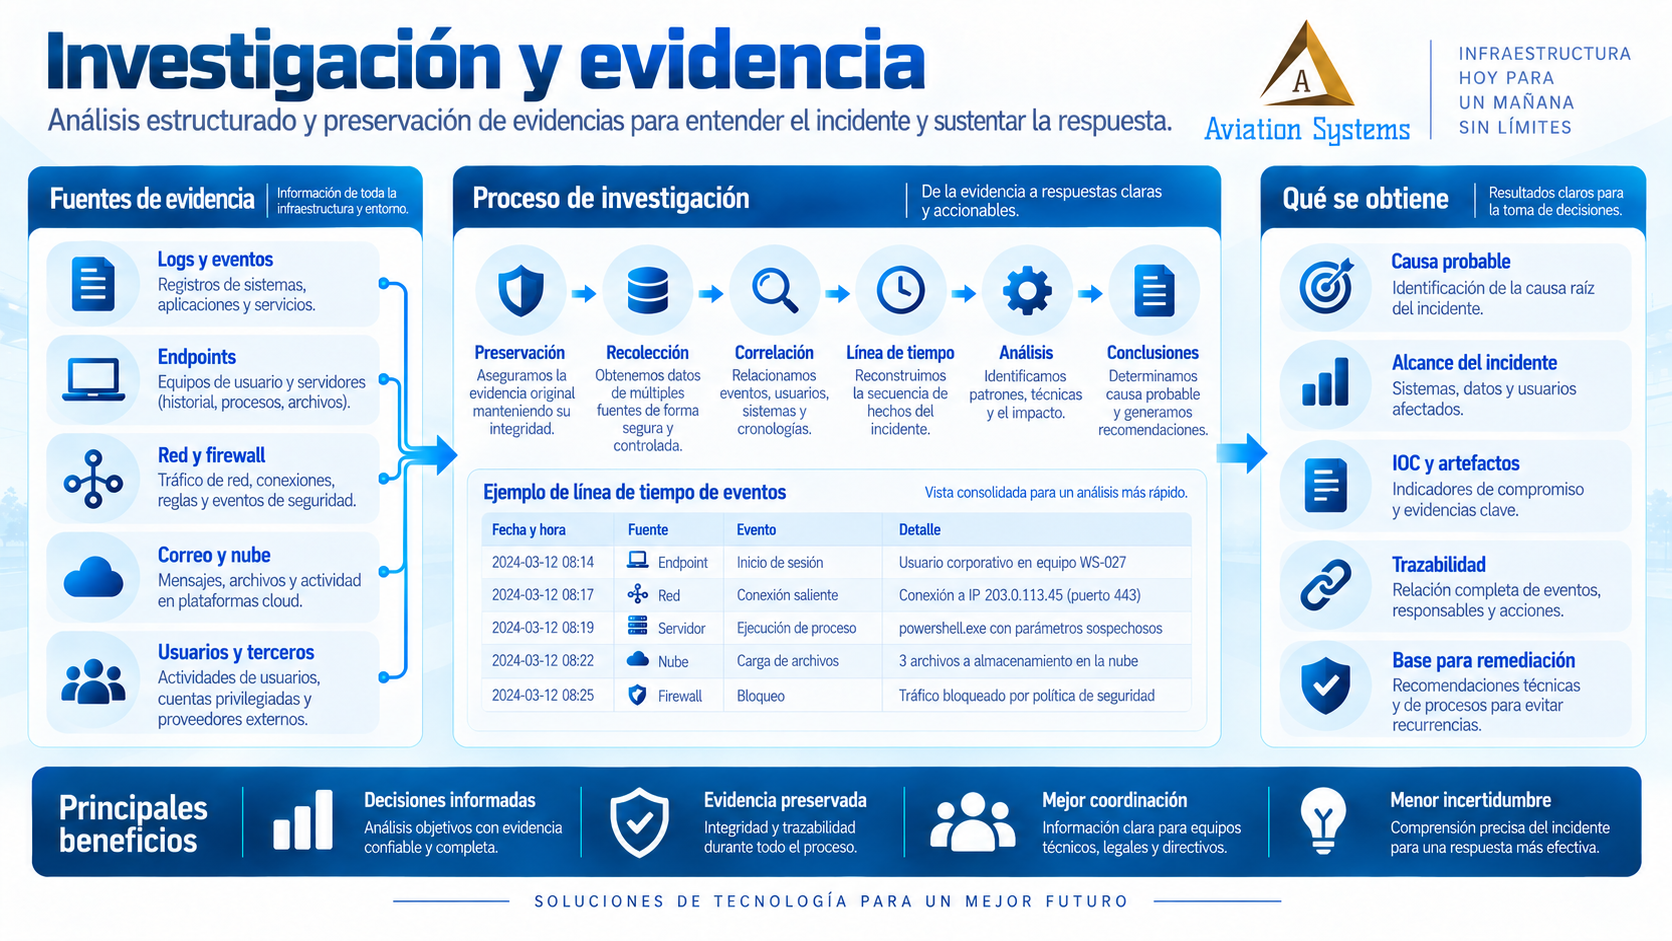
Investigación técnica y preservación de evidencia de incidentes
Investigación y evidenciaRecopilamos registros y evidencia disponible para reconstruir la secuencia del incidente dentro del alcance técnico contratado.Ver qué incluye →
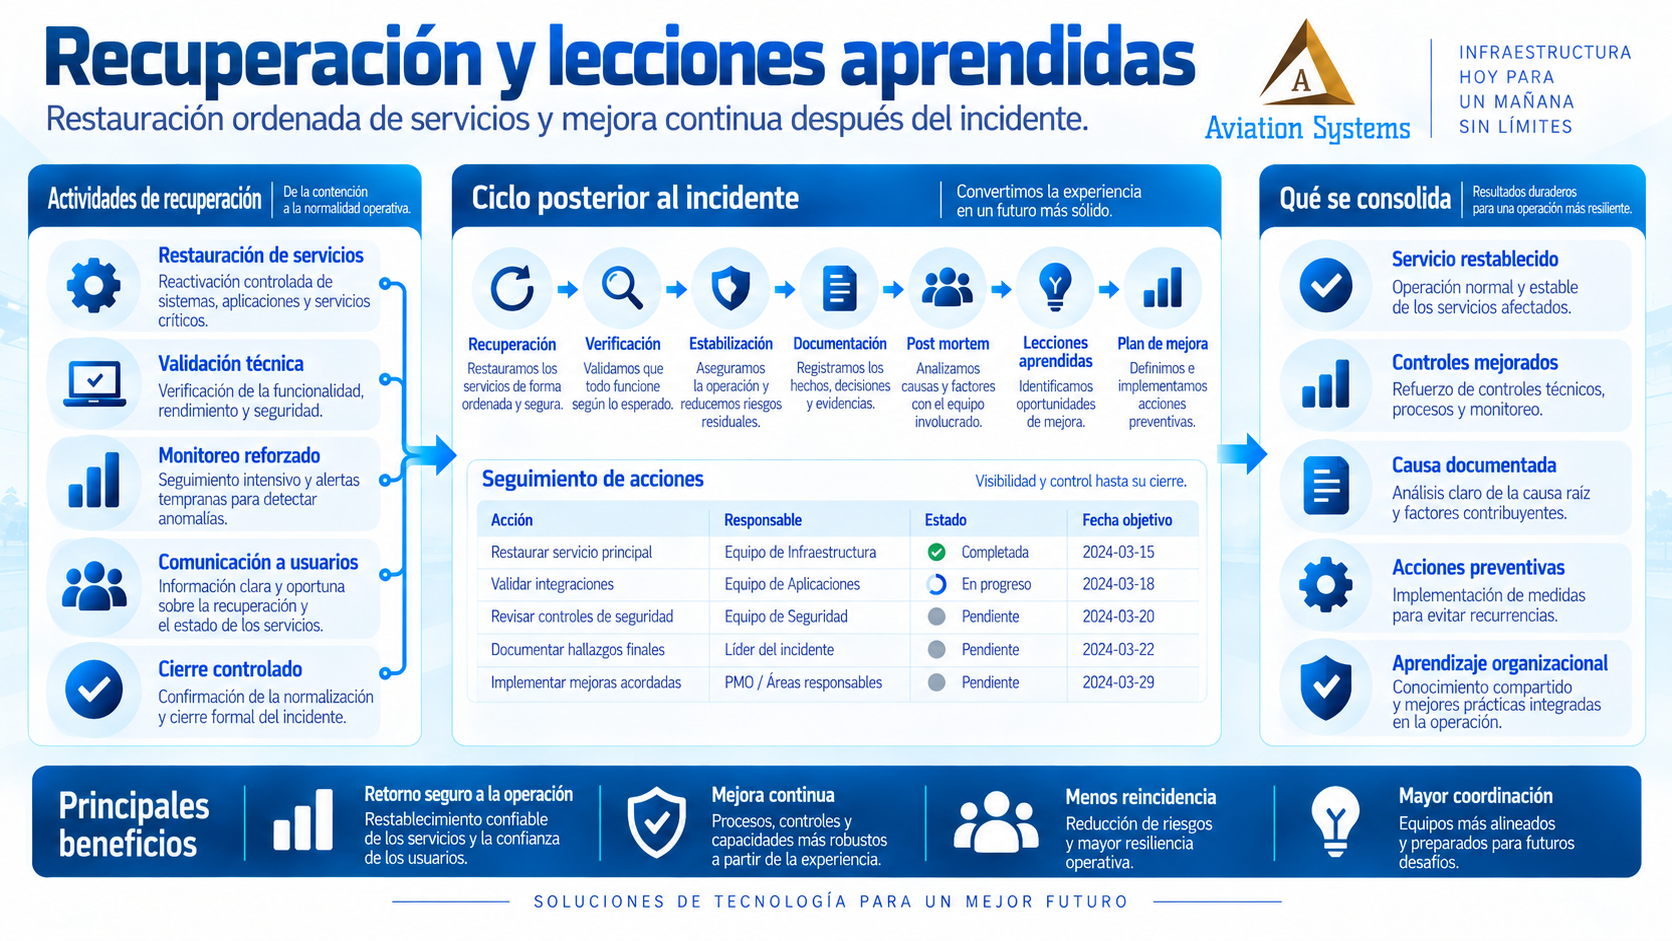
Recuperación y lecciones posteriores a un incidente
Recuperación y leccionesRestauramos servicios de forma controlada y utilizamos lo aprendido para reforzar configuraciones, procedimientos y monitoreo.Ver qué incluye →
Servicio 11

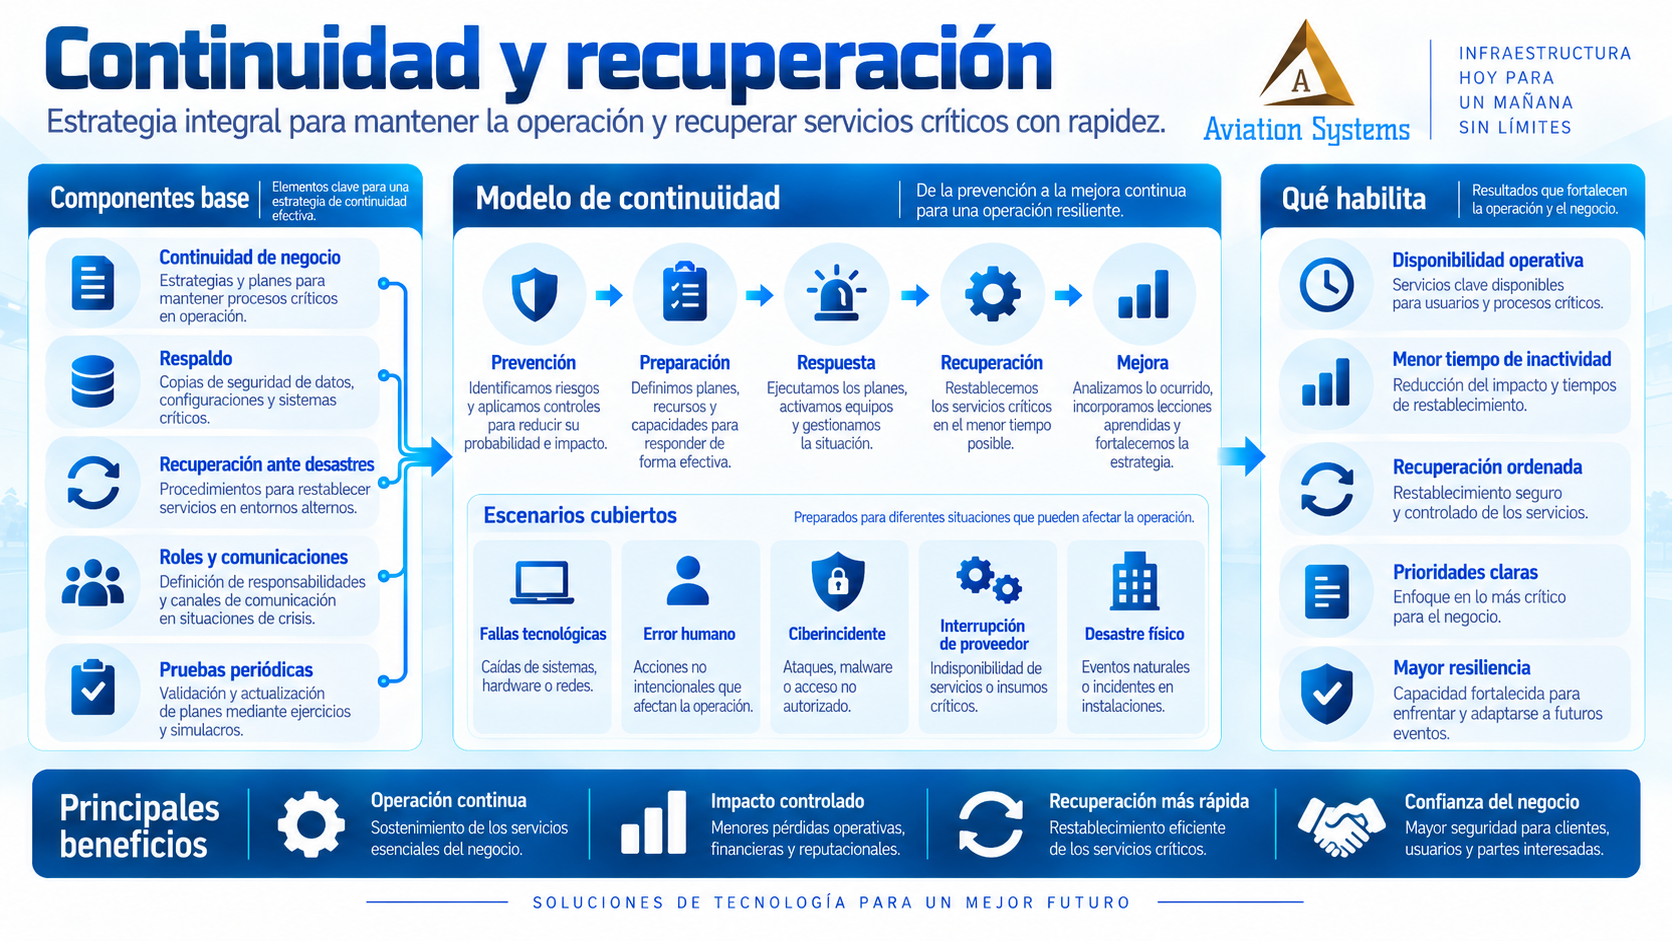
Continuidad y recuperación

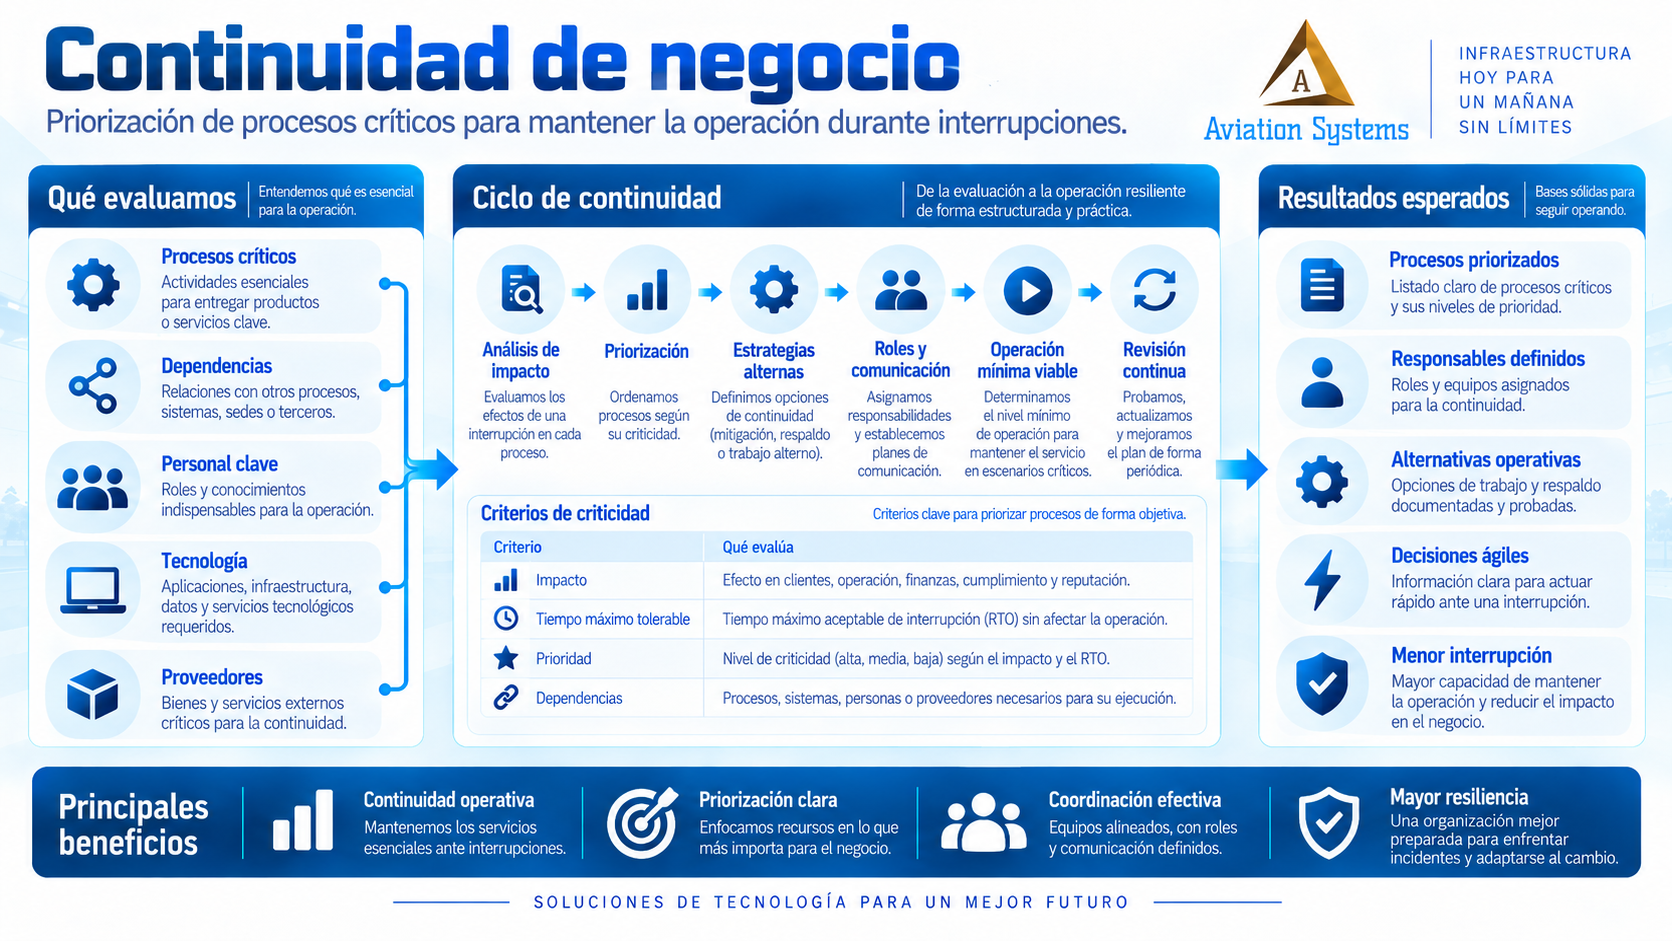
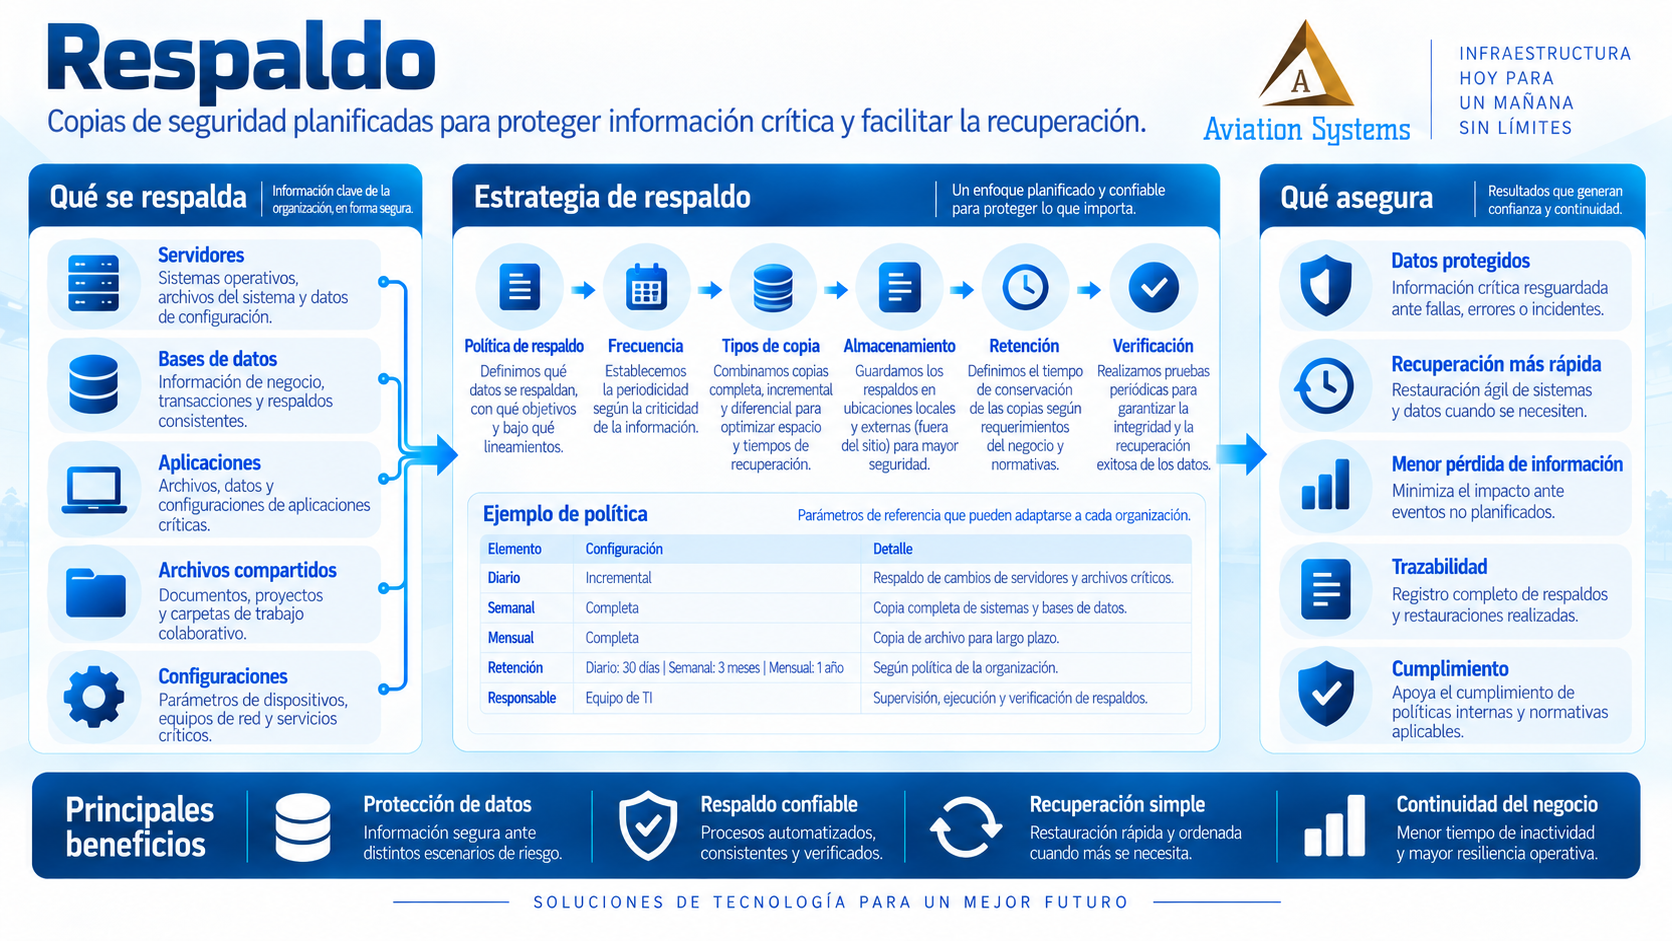
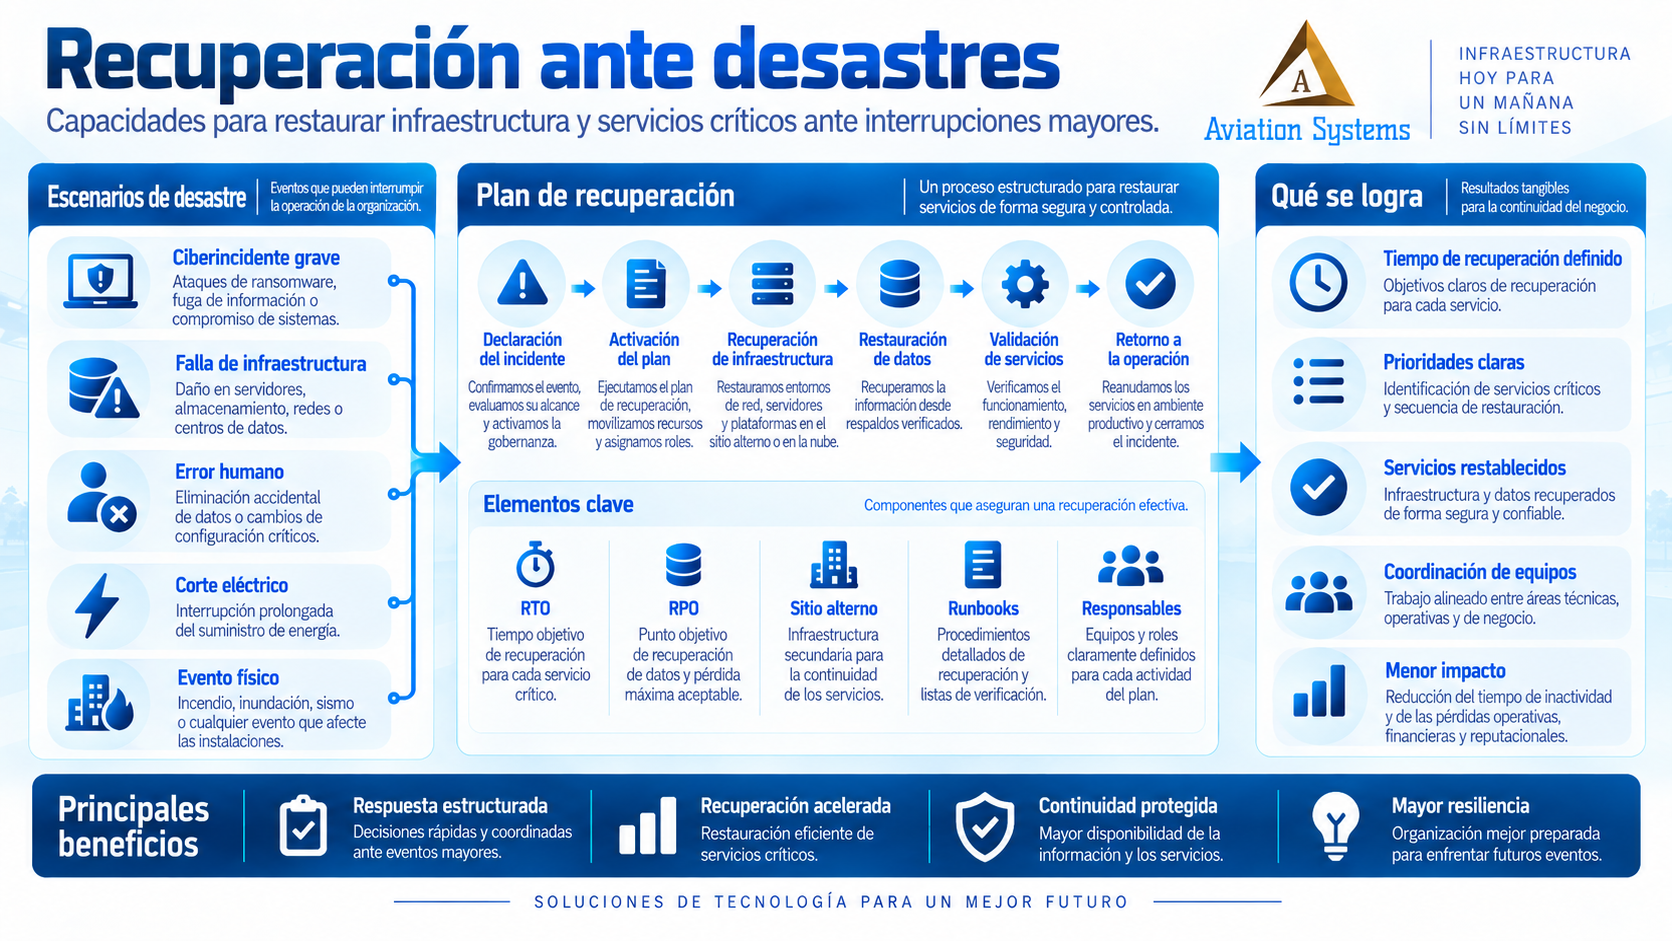
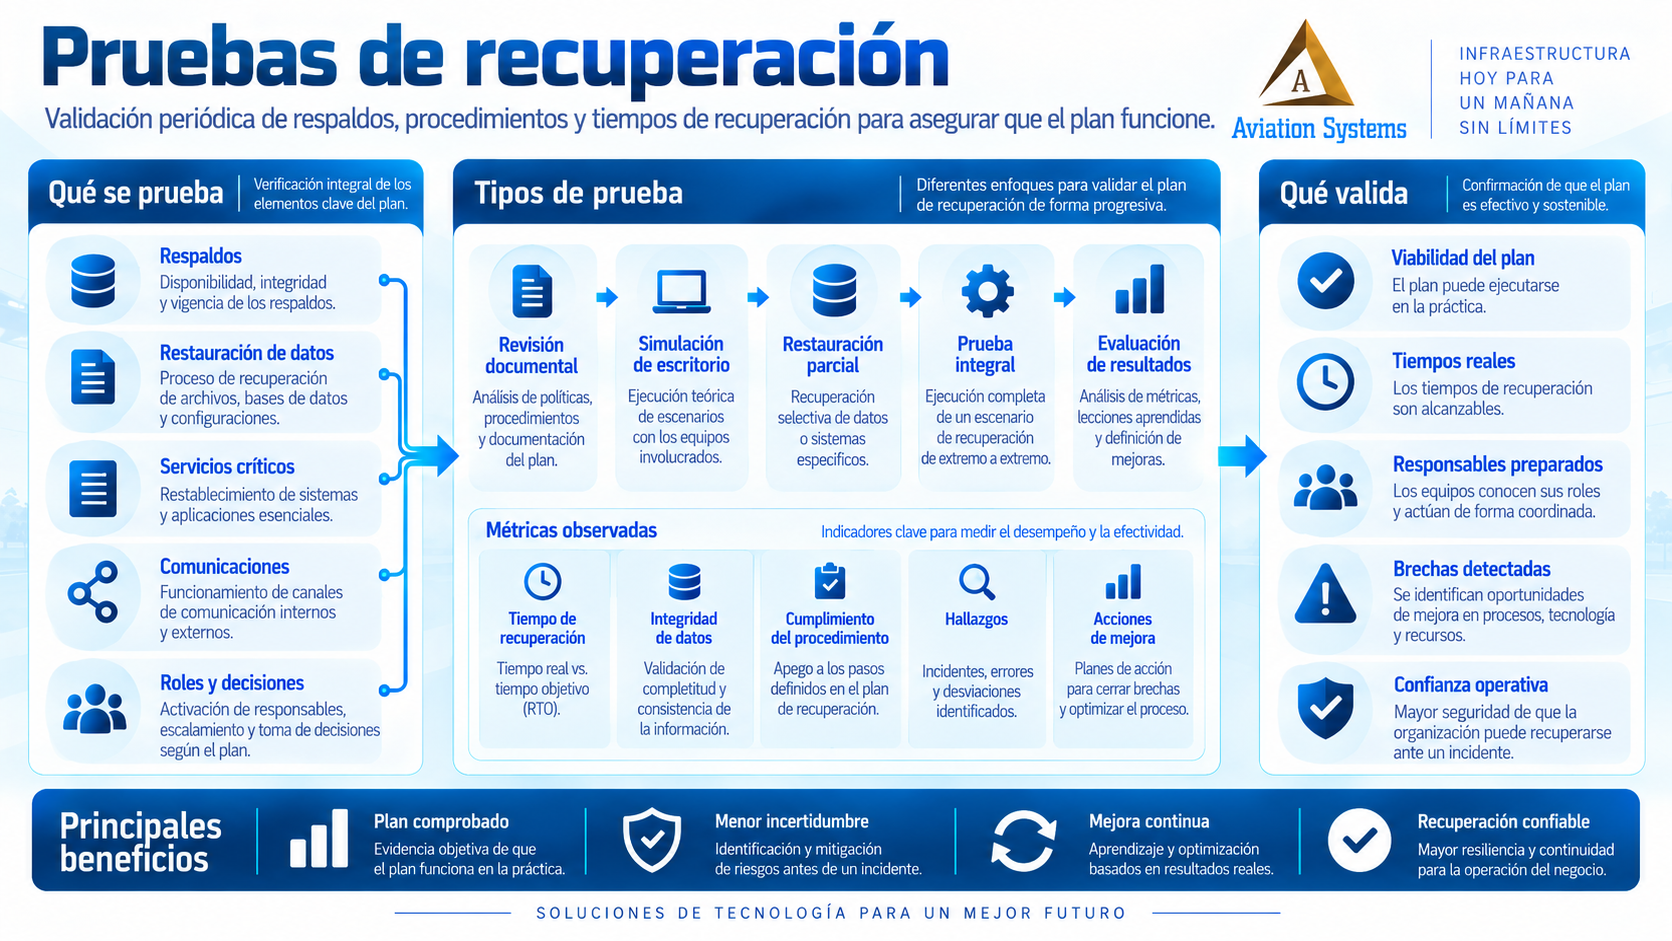
Integramos seguridad y continuidad para que una organización no dependa únicamente de prevenir incidentes. Definimos prioridades de recuperación, respaldos, procedimientos y pruebas acordes con la criticidad de cada servicio.

Cotizar este servicio
Continuidad de negocio para servicios tecnológicos
Continuidad de negocioIdentificamos servicios prioritarios, dependencias y estrategias técnicas para mantener o restablecer operaciones ante fallas o incidentes.Ver qué incluye →
Respaldo seguro para continuidad y recuperación
RespaldoDiseñamos estrategias de respaldo considerando copias separadas, retención, protección frente a borrado y capacidad real de restauración.Ver qué incluye →
Disaster Recovery para infraestructura tecnológica
Disaster RecoveryDiseñamos procedimientos y arquitectura de recuperación para restablecer servicios tras fallas graves, pérdida de infraestructura o incidentes.Ver qué incluye →
Pruebas de restauración y recuperación ante desastres
Pruebas de recuperaciónValidamos que respaldos y procedimientos funcionen antes de necesitarlos en una emergencia real.Ver qué incluye →

Prevenir, detectar, responder y recuperar

Prevenir

Hardening, segmentación, mínimo privilegio, controles de red, MFA y acceso seguro para reducir superficie de ataque.

Detectar

Logs, SIEM, telemetría, dashboards y alertas para identificar comportamientos y degradaciones relevantes.

Responder

Triage, contención, procedimientos, escalamiento y evidencia para actuar de forma ordenada ante incidentes.

Recuperar

Respaldos, continuidad, Disaster Recovery y pruebas para restablecer servicios prioritarios después de una falla.

De la evaluación inicial a la mejora continua

01Contexto y activos

Identificamos servicios, usuarios, infraestructura, exposición, dependencias y activos prioritarios.

02Riesgo y alcance

Definimos qué revisar o proteger primero, con autorización, ventanas y restricciones operativas claras.

03Arquitectura y controles

Diseñamos capas de protección, acceso, monitoreo y recuperación acordes al entorno y al riesgo.

04Implementación

Aplicamos configuraciones, integraciones y controles de forma controlada, documentando cambios y excepciones.

05Validación

Comprobamos funcionamiento, cobertura de monitoreo y remediaciones mediante pruebas acordes al alcance.

06Operación y mejora

Mantenemos documentación, alertas, procedimientos y revisiones periódicas según el servicio contratado.

Arquitectura de ciberseguridad con identidad, red, SIEM, NOC, SOC y continuidad

Controles seleccionados según riesgo y arquitectura

No todas las organizaciones requieren las mismas herramientas. Seleccionamos controles y plataformas según exposición, criticidad, compatibilidad, capacidad operativa y requerimientos de cumplimiento.

NIST Cybersecurity FrameworkCIS BenchmarksISO/IEC 27001OWASPCVSS / CWEFirewalls / IDS / IPSVPN / IPsec / WireGuardZTNA / MFA / IdPSIEM / SyslogEDR / XDR según plataformaSNMP / monitoreo de infraestructuraBackup / Disaster Recovery

Antes de iniciar un proyecto de ciberseguridad

¿Qué incluye una evaluación inicial de ciberseguridad?

El alcance se define antes de iniciar. Puede incluir activos, servicios expuestos, configuraciones, accesos, vulnerabilidades, segmentación, registros, respaldo y controles existentes, seguido de un informe priorizado.

¿Realizan pruebas sin afectar la operación?

Las actividades se planean con alcance, ventanas y autorizaciones definidos. Cuando una prueba puede generar carga, cambios o riesgo operativo, se acuerda previamente y se selecciona el método apropiado.

¿Pueden implementar VPN, MFA y acceso seguro sin publicar servidores en Internet?

Sí. Podemos diseñar acceso mediante VPN, ZTNA, MFA, bastion u otros controles para reducir la exposición directa de interfaces y servicios administrativos.

¿NOC y SOC son lo mismo?

No. El NOC se centra principalmente en disponibilidad, capacidad y operación de infraestructura; el SOC se orienta a eventos, amenazas e incidentes de seguridad. Pueden compartir herramientas y telemetría, pero cumplen funciones distintas.

¿SOC readiness significa que Aviation Systems opera un SOC 24/7?

No necesariamente. SOC readiness prepara telemetría, casos de uso, procesos y escalamiento. La cobertura horaria, responsabilidades y operación administrada se definen únicamente cuando forman parte expresa del servicio contratado.

¿También implementan respaldo y recuperación ante desastres?

Sí. Podemos integrar respaldo, prioridades de recuperación, procedimientos de Disaster Recovery y pruebas de restauración según la criticidad y la infraestructura disponible.
Empecemos por identificar qué necesita protección

Comparte tu infraestructura, número de sedes, servicios críticos, accesos remotos, problemas actuales y objetivos de seguridad. Con ese contexto podemos definir una evaluación inicial y priorizar las acciones de mayor impacto.
Solicitar evaluación de seguridad
Ciberseguridad empresarial, NOC, SOC y continuidad