Seguridad de la información en plataformas catastrales
Qué controles de seguridad debe tener una plataforma catastral para proteger padrón, cartografía, expedientes, trámites, predial, geoportal, documentos, usuarios y datos…
Contenido del artículo
- Qué es la seguridad de la información en catastro
- Por qué una plataforma catastral necesita seguridad
- Qué información debe protegerse en un catastro digital
- Información pública, interna y restringida
- Protección de datos personales en catastro
- Transparencia sin exposición indebida
- Usuarios, roles y permisos
- Principio de mínimo privilegio
- Autenticación segura
- Control de sesiones
- Bitácora de auditoría
- Trazabilidad de cambios catastrales
- Seguridad del expediente catastral digital
- Validación de archivos cargados
- Seguridad de documentos emitidos
- Seguridad del padrón catastral
- Seguridad de la cartografía catastral
- Seguridad del geoportal catastral
- Separación entre plataforma interna y geoportal público
- Seguridad de APIs catastrales
- Seguridad de bases de datos geoespaciales
- Cifrado de comunicaciones
- Cifrado de datos almacenados
- Respaldos y recuperación
- Continuidad operativa
- Seguridad de servidores
- Segmentación de red
- Acceso remoto seguro
- Monitoreo y detección
- Registro y conservación de logs
- Pruebas de seguridad
- Seguridad web en plataformas catastrales
- WAF y protección perimetral
- DevSecOps para plataformas catastrales
- Ambientes separados: desarrollo, pruebas y producción
- Gestión de proveedores
- Capacitación de usuarios
- Respuesta a incidentes
- Gestión de cambios
- Políticas internas de seguridad
- Seguridad para municipios grandes
- Seguridad para municipios medianos y pequeños
- Seguridad para plataformas catastrales estatales
- Seguridad para los 32 estados
- Errores comunes de seguridad en plataformas catastrales
- Checklist básico de seguridad para catastro digital
- Relación con AVS GeoCatastro
- Conclusión
- Ver también
- Referencias técnicas
Qué encontrarás en esta guía
Qué controles de seguridad debe tener una plataforma catastral para proteger padrón, cartografía, expedientes, trámites, predial, geoportal, documentos, usuarios y datos personales.
La seguridad de la información en plataformas catastrales es indispensable porque el catastro administra datos prediales, fiscales, territoriales, documentales y administrativos. Una plataforma catastral puede contener padrón, claves catastrales, cuentas prediales, expedientes, documentos, fotografías, trámites, valores, cartografía, usuarios, bitácoras, pagos, información geoespacial y datos personales.
Cuando un municipio o estado moderniza su catastro, no basta con publicar un geoportal o digitalizar expedientes. También debe proteger la información, controlar accesos, registrar cambios, respaldar datos, separar ambientes, asegurar servidores, proteger APIs, definir permisos y cumplir con el marco aplicable de protección de datos, transparencia y gestión documental.
Una plataforma catastral segura debe equilibrar tres necesidades: facilitar la consulta de información territorial, proteger datos sensibles y mantener trazabilidad sobre trámites, documentos y movimientos. La seguridad no debe verse como un módulo adicional, sino como una condición básica de diseño.
Qué es la seguridad de la información en catastro
La seguridad de la información en catastro es el conjunto de controles técnicos, administrativos y operativos que protegen los datos catastrales contra acceso indebido, pérdida, alteración, exposición, uso no autorizado, eliminación, indisponibilidad o manipulación.
Incluye protección del padrón catastral, cartografía, expedientes digitales, documentos, trámites, valores, usuarios, contraseñas, APIs, servidores, bases de datos, geoportales, respaldos y registros de auditoría.
Su objetivo es que la información catastral sea confidencial cuando corresponda, íntegra, disponible, trazable y utilizada únicamente por usuarios autorizados.
Por qué una plataforma catastral necesita seguridad
Una plataforma catastral administra información crítica para municipios y estados. Si esa información se pierde, se altera o se expone indebidamente, puede afectar trámites, predial, expedientes, documentos, valores, cartografía, planeación urbana, seguridad jurídica y confianza ciudadana.
Algunos riesgos comunes son:
- Acceso no autorizado a expedientes o documentos.
- Modificación indebida de datos de predios.
- Exposición de información personal o patrimonial.
- Eliminación accidental de documentos.
- Geoportales que publican más información de la necesaria.
- Usuarios con permisos excesivos.
- Servidores sin actualización o sin respaldo.
- APIs expuestas sin autenticación adecuada.
- Falta de bitácora para saber quién modificó un registro.
- Pérdida de continuidad por fallas, ransomware o incidentes.
Por eso, la seguridad debe considerarse desde la planeación del proyecto, no después de que el sistema ya está en operación.
Qué información debe protegerse en un catastro digital
Una plataforma catastral puede contener información con diferentes niveles de sensibilidad. No todos los datos tienen el mismo riesgo ni requieren el mismo nivel de acceso.
Entre la información que debe protegerse están:
- Datos del padrón catastral.
- Claves catastrales y cuentas prediales.
- Documentos del expediente catastral.
- Datos personales asociados a trámites.
- Comprobantes, solicitudes y documentos de soporte.
- Valores catastrales y datos fiscales.
- Bitácoras de usuarios y movimientos.
- Credenciales y sesiones de acceso.
- APIs y servicios internos.
- Respaldos de bases de datos y documentos.
- Información interna no publicada en geoportales.
La seguridad empieza por clasificar la información: pública, interna, restringida, confidencial o sensible, según el marco aplicable y las políticas institucionales.
Información pública, interna y restringida
Uno de los errores más comunes en geoportales catastrales es no distinguir entre información pública, información interna e información restringida.
La información pública puede incluir capas generales, mapas, colonias, vialidades, límites, equipamiento urbano o información territorial permitida por la autoridad. La información interna puede incluir datos operativos para personal de catastro, desarrollo urbano, tesorería u obras. La información restringida puede incluir datos personales, documentos, valores específicos, trámites, expedientes o información que no debe publicarse sin fundamento.
Una plataforma moderna debe permitir configurar diferentes vistas según el tipo de usuario, el módulo y la sensibilidad de la información.
Protección de datos personales en catastro
El catastro puede tratar datos personales cuando administra trámites, expedientes, solicitudes, documentos, pagos, identificaciones, domicilios, información patrimonial o datos relacionados con propietarios, poseedores, representantes o solicitantes.
En México, las autoridades y sujetos obligados deben observar la legislación aplicable en protección de datos personales. Por eso, una plataforma catastral debe minimizar datos innecesarios, controlar accesos, proteger documentos, registrar consultas, limitar descargas y definir políticas de conservación.
La protección de datos no significa impedir la modernización. Significa modernizar con reglas claras sobre qué se recopila, para qué se usa, quién puede verlo, cuánto tiempo se conserva y cómo se protege.
Transparencia sin exposición indebida
Un geoportal puede fortalecer transparencia al publicar información territorial permitida. Sin embargo, transparencia no significa publicar todo el expediente catastral ni exponer datos personales o patrimoniales sin control.
La autoridad debe definir qué capas y atributos pueden mostrarse públicamente, qué información requiere autenticación y qué datos solo pueden consultarse por usuarios institucionales autorizados.
La seguridad de una plataforma catastral debe equilibrar acceso a información pública con protección de información restringida.
Usuarios, roles y permisos
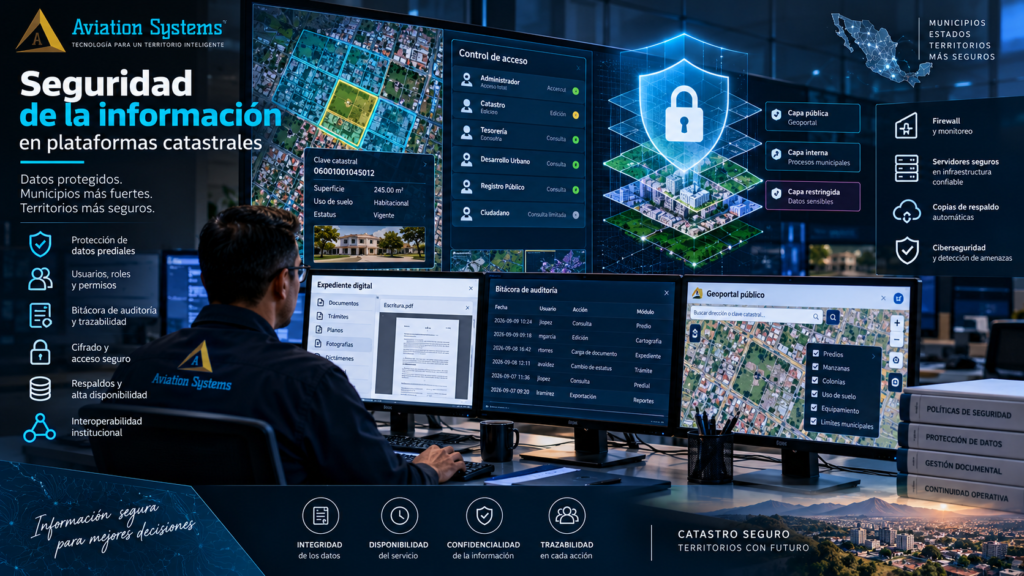
El control de usuarios, roles y permisos es uno de los componentes más importantes de seguridad en una plataforma catastral.
No todos los usuarios deben poder consultar, modificar, descargar, eliminar o autorizar la misma información. Un capturista, valuador, inspector, tesorería, desarrollo urbano, director de catastro, administrador del sistema, ciudadano o notario pueden requerir permisos distintos.
Los permisos deben definirse por módulo, acción, tipo de dato y nivel de responsabilidad.
Principio de mínimo privilegio
El principio de mínimo privilegio indica que cada usuario debe tener únicamente los permisos necesarios para realizar su trabajo. Esto reduce el riesgo de errores, abusos, exposición accidental o modificaciones indebidas.
En catastro, este principio puede aplicarse así:
- Un usuario de consulta no debe modificar predios.
- Un capturista no debe aprobar cambios sensibles sin revisión.
- Un valuador no debe administrar usuarios del sistema.
- Un usuario público no debe ver expedientes internos.
- Un proveedor externo no debe tener acceso permanente si ya concluyó su actividad.
Los permisos deben revisarse periódicamente, especialmente cuando cambia el personal o termina una administración municipal.
Autenticación segura
La autenticación permite verificar la identidad de los usuarios que acceden a la plataforma. Una plataforma catastral debe evitar cuentas compartidas, contraseñas débiles y accesos sin control.
Entre las buenas prácticas están:
- Usuarios individuales, no cuentas genéricas.
- Contraseñas robustas.
- Bloqueo ante intentos fallidos.
- Autenticación multifactor cuando sea posible.
- Recuperación de contraseña controlada.
- Caducidad o revisión periódica de accesos.
- Desactivación inmediata de usuarios que ya no laboran en la institución.
La autenticación es la primera barrera para proteger expedientes, trámites y datos catastrales.
Control de sesiones
El control de sesiones ayuda a evitar que una cuenta permanezca abierta indefinidamente o que un usuario conserve acceso desde dispositivos no controlados.
Una plataforma catastral debe considerar cierre automático por inactividad, expiración de sesión, tokens seguros, protección contra robo de sesión y registro de accesos.
Esto es especialmente importante cuando el sistema se utiliza desde oficinas públicas, estaciones compartidas o dispositivos móviles de inspección.
Bitácora de auditoría
La bitácora de auditoría permite registrar acciones relevantes dentro de la plataforma: altas, cambios, eliminaciones, consultas sensibles, carga de documentos, descargas, aprobación de trámites, modificación de valores, cambios de permisos y acceso a expedientes.
Una bitácora debe responder preguntas básicas:
- Quién realizó la acción.
- Qué acción realizó.
- Cuándo ocurrió.
- Sobre qué predio, trámite o documento actuó.
- Desde qué módulo o dirección técnica se realizó.
- Cuál fue el valor anterior y el valor nuevo, cuando aplique.
La auditoría es esencial para trazabilidad, control interno, investigación de incidentes y rendición de cuentas.
Trazabilidad de cambios catastrales
La trazabilidad permite reconstruir la historia de un predio, trámite o documento. En catastro, esto es importante porque un cambio puede afectar superficies, valores, construcciones, cuenta predial, expediente, cartografía o folio de trámite.
Una plataforma moderna debe conservar historial de movimientos y permitir revisar cambios relevantes sin depender de memoria del personal o archivos físicos.
La trazabilidad protege tanto a la institución como al ciudadano, porque permite demostrar cómo y cuándo se modificó la información.
Seguridad del expediente catastral digital
El expediente catastral digital debe proteger documentos, solicitudes, planos, fotografías, dictámenes, comprobantes, resoluciones y evidencias asociadas al predio.
Los controles recomendados incluyen:
- Permisos por tipo documental.
- Control de versiones.
- Validación de archivos cargados.
- Bitácora de consulta y descarga.
- Clasificación documental.
- Respaldo periódico.
- Protección contra eliminación no autorizada.
- Conservación de documentos históricos.
- Separación entre documentos públicos e internos.
Un expediente digital sin control puede convertirse en un riesgo: documentos sensibles visibles para usuarios incorrectos, archivos sin respaldo o versiones alteradas sin evidencia.
Validación de archivos cargados
Las plataformas catastrales suelen recibir documentos de usuarios internos o externos. Estos archivos pueden incluir PDFs, imágenes, planos, documentos, comprobantes o archivos geoespaciales.
La carga de archivos debe validarse para reducir riesgos de malware, formatos incorrectos, archivos corruptos, documentos duplicados, extensiones peligrosas o información cargada en el expediente equivocado.
Una plataforma debe definir formatos permitidos, tamaño máximo, revisión de tipo de archivo, control de nombre, metadatos obligatorios y análisis de seguridad cuando aplique.
Seguridad de documentos emitidos
Constancias, certificados, acuses, dictámenes y documentos emitidos por una plataforma catastral deben contar con mecanismos de autenticidad y trazabilidad.
Pueden utilizar folio, código QR, cadena de verificación, sello digital, firma electrónica o consulta de validación, según el marco local y los mecanismos autorizados por la institución.
El sistema debe conservar quién emitió el documento, cuándo fue emitido, desde qué trámite, para qué predio y cuál es su estado.
Seguridad del padrón catastral
El padrón catastral concentra datos administrativos, fiscales y técnicos de los predios. Su protección es crítica porque cambios indebidos pueden afectar trámites, predial, valores, superficies y reportes institucionales.
Los controles recomendados incluyen:
- Permisos específicos para altas, bajas y modificaciones.
- Validación de campos obligatorios.
- Historial de cambios.
- Registro de usuario responsable.
- Bloqueo de modificaciones sensibles sin autorización.
- Revisión de duplicidades.
- Relación obligatoria con cartografía cuando aplique.
- Respaldo y control de integridad.
El padrón no debe modificarse sin evidencia, trámite o autorización definida.
Seguridad de la cartografía catastral
La cartografía catastral representa predios, manzanas, construcciones, límites, colonias, localidades y capas territoriales. Su alteración puede afectar superficies, trámites, valuación, desarrollo urbano y decisiones de planeación.
Una plataforma debe controlar quién puede editar geometrías, publicar capas, cargar archivos geoespaciales, modificar atributos, eliminar predios o actualizar construcciones.
También debe conservar versiones, fechas de actualización, fuentes, precisión, sistema de coordenadas y responsable técnico.
Seguridad del geoportal catastral
El geoportal catastral es la parte más visible de una plataforma. Al estar expuesto en internet, debe diseñarse con especial cuidado.
Los controles recomendados incluyen:
- Separación entre vista pública e interna.
- Publicación controlada de capas.
- Protección de APIs de mapas y consultas.
- HTTPS obligatorio.
- Limitación de atributos visibles.
- Prevención de consultas masivas no autorizadas.
- Monitoreo de accesos.
- Protección contra inyección, abuso de parámetros y exposición de datos.
- Revisión de rendimiento para evitar caídas por exceso de carga.
Un geoportal debe permitir consulta útil, pero no abrir información sensible ni comprometer el sistema interno.
Separación entre plataforma interna y geoportal público
Una buena práctica es separar la plataforma interna de administración catastral y la vista pública del geoportal.
El sistema interno puede contener datos completos, expedientes, trámites, valores, usuarios y herramientas de edición. El geoportal público debe mostrar únicamente información autorizada y necesaria.
Esta separación reduce riesgos y permite aplicar controles distintos según el tipo de uso.
Seguridad de APIs catastrales
Las APIs permiten conectar catastro con predial, tesorería, registro público, desarrollo urbano, ventanilla digital, geoportal, sistemas estatales o servicios externos.
Una API catastral debe estar protegida con:
- Autenticación.
- Autorización por permisos.
- Cifrado de comunicaciones.
- Validación de entradas.
- Límites de consulta.
- Bitácora de consumo.
- Documentación técnica.
- Control de llaves o tokens.
- Separación de ambientes.
- Monitoreo de errores y abuso.
Una API sin control puede exponer datos o permitir operaciones no autorizadas.
Seguridad de bases de datos geoespaciales
Las bases de datos catastrales y geoespaciales almacenan información crítica. Pueden contener registros de predios, geometrías, valores, trámites, documentos, usuarios, logs y capas territoriales.
Los controles recomendados incluyen:
- Usuarios de base de datos con permisos mínimos.
- Separación entre lectura y escritura cuando sea posible.
- Respaldos automáticos.
- Pruebas de restauración.
- Cifrado de conexiones.
- Registro de consultas administrativas.
- Actualización del motor de base de datos.
- Protección contra inyección SQL.
- Monitoreo de espacio, rendimiento y errores.
La seguridad de la base de datos es tan importante como la seguridad de la aplicación web.
Cifrado de comunicaciones
Una plataforma catastral debe utilizar HTTPS y certificados válidos para proteger la comunicación entre usuarios, navegadores, APIs y servidores.
El cifrado de comunicaciones reduce el riesgo de interceptación de credenciales, documentos, sesiones o información consultada.
También deben protegerse conexiones internas sensibles, especialmente entre aplicación, base de datos, almacenamiento, servicios de mapas, sistemas de pagos o APIs institucionales.
Cifrado de datos almacenados
El cifrado de datos almacenados puede ser necesario para proteger respaldos, documentos sensibles, bases de datos o almacenamiento donde se conservan expedientes y archivos.
No todos los datos requieren el mismo nivel de cifrado, pero la institución debe definir qué información necesita protección adicional.
El cifrado debe acompañarse de una buena gestión de llaves. Cifrar datos y perder las llaves puede ser tan grave como perder los datos.
Respaldos y recuperación
Los respaldos son esenciales para continuidad operativa. Una plataforma catastral debe contar con copias de seguridad de base de datos, documentos, configuraciones, mapas, archivos geoespaciales y componentes críticos.
Una estrategia mínima debe definir:
- Frecuencia de respaldo.
- Ubicación de respaldos.
- Retención.
- Cifrado.
- Responsables.
- Pruebas de restauración.
- Tiempo objetivo de recuperación.
- Datos máximos tolerables de pérdida.
Un respaldo que nunca se prueba puede fallar cuando más se necesita.
Continuidad operativa
La continuidad operativa permite que una institución mantenga o recupere sus servicios catastrales ante fallas, incidentes, cortes eléctricos, errores humanos, ataques, pérdida de información o fallas de infraestructura.
En catastro, la indisponibilidad puede afectar atención ciudadana, trámites, predial, expedientes, consultas internas y servicios municipales.
La continuidad debe considerar servidores, energía, red, almacenamiento, respaldos, recuperación, documentación y responsables.
Seguridad de servidores
Los servidores que alojan una plataforma catastral deben estar configurados y mantenidos de forma segura.
Las prácticas recomendadas incluyen:
- Actualización del sistema operativo.
- Cierre de servicios innecesarios.
- Firewall local y perimetral.
- Acceso administrativo restringido.
- Autenticación fuerte para administradores.
- Segmentación de red.
- Registros de eventos.
- Monitoreo de recursos.
- Respaldo de configuración.
- Protección contra malware.
Una aplicación segura puede verse comprometida si se instala sobre servidores mal administrados.
Segmentación de red
La segmentación de red permite separar usuarios, servidores, bases de datos, almacenamiento, cámaras, servicios públicos, ambientes de prueba y administración.
En una plataforma catastral, la segmentación ayuda a reducir el impacto de un incidente. Por ejemplo, el geoportal público no debería tener acceso directo sin control a la base de datos interna, y los usuarios de oficina no deberían administrar servidores sin autorización.
VLANs, firewall, reglas de acceso y VPN administrativa son componentes útiles para separar zonas y controlar tráfico.
Acceso remoto seguro
Los administradores, proveedores o personal técnico pueden requerir acceso remoto para soporte o mantenimiento. Ese acceso debe controlarse estrictamente.
Las buenas prácticas incluyen:
- Uso de VPN segura.
- Accesos temporales para proveedores.
- Autenticación multifactor.
- Registro de conexiones.
- Acceso por roles.
- Prohibición de cuentas compartidas.
- Desactivación de accesos al terminar soporte.
El acceso remoto sin control es una de las principales puertas de riesgo en sistemas institucionales.
Monitoreo y detección
Una plataforma catastral debe contar con monitoreo para detectar errores, accesos inusuales, fallas, intentos de ataque, saturación, caídas de servicio o actividad anómala.
El monitoreo puede incluir:
- Logs de aplicación.
- Logs de servidor.
- Logs de base de datos.
- Eventos de autenticación.
- Errores de API.
- Consumo de recursos.
- Disponibilidad del geoportal.
- Alertas por cambios sensibles.
- Intentos fallidos de acceso.
Sin monitoreo, la institución puede enterarse de un incidente demasiado tarde.
Registro y conservación de logs
Los logs permiten analizar eventos, investigar incidentes, auditar acciones y detectar comportamientos anómalos.
Una plataforma catastral debe definir qué logs conserva, cuánto tiempo se guardan, quién puede consultarlos, cómo se protegen y cómo se respaldan.
Los logs también deben protegerse contra manipulación, porque pueden ser evidencia técnica ante incidentes o revisiones internas.
Pruebas de seguridad
Las pruebas de seguridad permiten evaluar si la plataforma, sus APIs, servidores y geoportal tienen vulnerabilidades o configuraciones débiles.
Entre las pruebas recomendadas están:
- Revisión de configuración de servidores.
- Análisis de vulnerabilidades.
- Pruebas de seguridad web.
- Pruebas de seguridad de APIs.
- Revisión de permisos.
- Revisión de exposición de datos.
- Validación de respaldos.
- Revisión de bitácoras.
- Pruebas de recuperación.
Estas pruebas deben realizarse sobre sistemas propios o bajo autorización expresa. En sistemas públicos o productivos, el alcance debe definirse por escrito.
Seguridad web en plataformas catastrales
Las plataformas catastrales modernas suelen ser aplicaciones web. Por eso, deben considerar controles contra riesgos como inyección, errores de autenticación, exposición de datos, control de acceso roto, mala configuración, carga insegura de archivos y fallas en APIs.
Guías como OWASP ASVS pueden utilizarse como referencia para definir requisitos verificables de seguridad en aplicaciones web.
La seguridad web debe considerarse durante el desarrollo, pruebas, despliegue y operación de la plataforma.
WAF y protección perimetral
Un WAF puede ayudar a filtrar ciertos ataques contra aplicaciones web, pero no sustituye el desarrollo seguro, la validación de entradas, la autenticación, los permisos, las actualizaciones ni la correcta configuración del servidor.
En un geoportal o plataforma catastral expuesta a internet, el WAF puede formar parte de una defensa por capas junto con firewall, HTTPS, monitoreo, control de APIs, respaldo y pruebas de seguridad.
La protección perimetral debe acompañarse de controles internos. Bloquear tráfico externo no protege contra errores de permisos o usuarios con accesos excesivos.
DevSecOps para plataformas catastrales
Cuando una plataforma catastral se desarrolla o adapta continuamente, conviene integrar prácticas de seguridad en el ciclo de desarrollo.
Esto puede incluir análisis de código, revisión de dependencias, detección de secretos, pruebas de seguridad, control de versiones, ambientes separados, revisión de cambios y despliegues controlados.
La seguridad debe estar presente antes de publicar nuevas funciones, no solo después de un incidente.
Ambientes separados: desarrollo, pruebas y producción
Una plataforma catastral debe separar ambientes de desarrollo, pruebas y producción. El ambiente productivo contiene información real y debe tener mayores controles.
Las pruebas no deben realizarse con datos sensibles sin protección. Cuando sea posible, deben utilizarse datos ficticios, anonimizados o controlados.
Separar ambientes reduce riesgos de errores, exposición accidental y cambios no validados en producción.
Gestión de proveedores
Muchos proyectos catastrales involucran proveedores de software, infraestructura, drones, LiDAR, digitalización, soporte o seguridad.
La institución debe definir qué accesos tendrá cada proveedor, por cuánto tiempo, con qué permisos, bajo qué responsabilidades y con qué evidencia de trabajo.
También deben establecerse reglas para entrega de código, documentación, bases de datos, respaldos, manuales, credenciales, licencias y continuidad operativa.
Capacitación de usuarios
La seguridad no depende solamente de tecnología. Los usuarios pueden cometer errores como compartir contraseñas, descargar documentos sin control, cargar archivos incorrectos, usar equipos infectados o publicar información indebida.
La capacitación debe incluir buenas prácticas de contraseña, manejo de documentos, identificación de correos sospechosos, uso correcto del sistema, clasificación de información, privacidad y reporte de incidentes.
Un sistema seguro puede debilitarse si el personal no entiende sus responsabilidades.
Respuesta a incidentes
Una plataforma catastral debe contar con un plan básico de respuesta a incidentes. El plan debe indicar qué hacer ante accesos indebidos, caída de servicio, pérdida de datos, sospecha de malware, modificación no autorizada, fuga de información o errores críticos.
Un plan mínimo debe definir:
- Responsables de atención.
- Canales de comunicación.
- Procedimiento de contención.
- Preservación de logs.
- Revisión de respaldos.
- Notificación interna.
- Restauración de servicio.
- Documentación del incidente.
- Lecciones aprendidas.
Responder con improvisación puede aumentar el daño y dificultar la recuperación.
Gestión de cambios
La gestión de cambios permite controlar modificaciones en la plataforma, base de datos, servidores, capas cartográficas, permisos, trámites o configuraciones.
Cada cambio importante debe tener responsable, motivo, fecha, evidencia, pruebas y plan de reversión.
Esto reduce errores en producción y permite auditar quién modificó componentes críticos.
Políticas internas de seguridad
Una institución debe contar con políticas internas que definan reglas para usuarios, contraseñas, accesos, datos, documentos, respaldos, geoportal, proveedores, soporte, cambios, publicación de capas y atención de incidentes.
Las políticas deben ser claras y aplicables. Una política demasiado extensa, pero no implementada, no protege al sistema.
La plataforma debe configurarse para apoyar esas políticas mediante roles, permisos, bitácoras, validaciones y controles técnicos.
Seguridad para municipios grandes
Los municipios grandes tienen mayor volumen de usuarios, predios, trámites, documentos, consultas, integraciones y exposición pública. Por eso, requieren controles más robustos.
En estos casos, conviene considerar alta disponibilidad, monitoreo continuo, pruebas de seguridad periódicas, segmentación avanzada, respaldo automatizado, control de proveedores, WAF, gestión de vulnerabilidades y políticas formales de continuidad.
También se recomienda separar claramente módulos públicos, internos y administrativos.
Seguridad para municipios medianos y pequeños
Los municipios medianos y pequeños también necesitan seguridad, aunque su implementación puede ser gradual.
Una primera etapa puede incluir usuarios individuales, roles básicos, contraseñas seguras, HTTPS, respaldos automáticos, bitácora de cambios, firewall, actualización de servidores y control de documentos.
Después pueden incorporarse monitoreo, MFA, análisis de vulnerabilidades, SIEM, WAF, segmentación avanzada y políticas más completas.
Seguridad para plataformas catastrales estatales
Una plataforma estatal puede concentrar información de varios municipios, interoperar con Registro Público, integrar datos regionales y administrar distintos niveles de usuario.
Esto exige controles de seguridad por entidad, municipio, rol, módulo, trámite, capa, documento y tipo de dato.
La arquitectura debe evitar que un usuario municipal acceda a información de otro municipio sin autorización, y debe permitir trazabilidad institucional de cada consulta o modificación.
Seguridad para los 32 estados
Los 32 estados de México tienen estructuras jurídicas, administrativas y tecnológicas distintas. Por eso, una plataforma catastral debe permitir configurar políticas de seguridad según cada entidad, municipio y dependencia.
La seguridad no debe depender de una sola configuración general. Debe adaptarse a reglas locales, tipos de usuario, módulos activos, procesos, trámites, datos publicados, infraestructura y nivel de madurez institucional.
Una plataforma flexible permite crecer sin sacrificar control.
Errores comunes de seguridad en plataformas catastrales
Algunos errores frecuentes son:
- Usar cuentas compartidas.
- No aplicar roles ni permisos por módulo.
- Publicar datos sensibles en el geoportal.
- No tener bitácora de cambios.
- No respaldar expedientes y bases de datos.
- No probar restauración de respaldos.
- Usar servidores sin actualización.
- Exponer APIs sin autenticación suficiente.
- No validar archivos cargados por usuarios.
- No separar ambientes de pruebas y producción.
- No desactivar usuarios que ya no trabajan en la institución.
- No documentar cambios ni accesos de proveedores.
Estos errores pueden corregirse con controles técnicos, políticas internas, capacitación y monitoreo.
Checklist básico de seguridad para catastro digital
Una institución puede iniciar con una lista mínima de revisión:
- ¿Todos los usuarios tienen cuenta individual?
- ¿Existen roles y permisos definidos?
- ¿La plataforma usa HTTPS?
- ¿Existe bitácora de cambios?
- ¿Se protegen expedientes y documentos?
- ¿El geoportal separa datos públicos e internos?
- ¿Las APIs requieren autenticación?
- ¿La base de datos tiene respaldo automático?
- ¿Se han probado restauraciones?
- ¿Los servidores están actualizados?
- ¿Existe control de accesos remotos?
- ¿Se validan archivos cargados?
- ¿Se monitorean accesos y errores?
- ¿Existe plan de respuesta a incidentes?
Este checklist no sustituye una auditoría, pero ayuda a identificar riesgos iniciales.
Relación con AVS GeoCatastro
AVS GeoCatastro se plantea como una plataforma catastral y geoportal operativo para municipios y estados que necesitan integrar padrón, cartografía, trámites digitales, expediente del predio, predial, usuarios, permisos, bitácora, reportes, drones, LiDAR, topografía, evidencia georreferenciada e interoperabilidad.
Desde el enfoque de seguridad, una plataforma de este tipo debe proteger información pública, interna y restringida mediante roles, auditoría, controles de acceso, respaldo, separación de ambientes, seguridad de APIs, protección documental e infraestructura confiable.
La seguridad de la información es parte esencial de la modernización catastral porque permite que el catastro digital sea útil, confiable y sostenible.
Conclusión
La seguridad de la información en plataformas catastrales es fundamental para proteger datos prediales, documentos, trámites, cartografía, valores, usuarios, geoportales, APIs, servidores y respaldos.
Un catastro digital debe permitir consulta y operación eficiente, pero sin exponer información sensible ni perder trazabilidad. Para lograrlo, necesita usuarios individuales, roles, permisos, bitácoras, cifrado, respaldos, monitoreo, seguridad web, control de proveedores y políticas internas.
Para municipios y estados, modernizar el catastro sin seguridad puede generar nuevos riesgos. Modernizar con seguridad permite construir una plataforma territorial confiable, protegida y útil para la administración pública, la ciudadanía y la toma de decisiones.
Ver también
- Catastro: qué es y para qué sirve
- Catastro municipal: cómo funciona y qué información administra
- Geoportal catastral: qué es y qué beneficios ofrece
- Plataforma catastral digital: qué debe contener
- Modernización catastral en México
- SEDATU y modernización catastral
- Registro público y catastro: por qué deben vincularse
- Expediente catastral digital: documentos, procesos y trazabilidad
- Interoperabilidad catastral: KML, GeoJSON, WMS, APIs e integración institucional
- AVS GeoCatastro: plataforma catastral y geoportal
Referencias técnicas
- Secretaría de Desarrollo Agrario, Territorial y Urbano. (2026). Lineamientos del Programa de Modernización de los Registros Públicos de la Propiedad y Catastros 2026. Gobierno de México. https://www.gob.mx/sedatu/documentos/lineamientos-del-programa-de-modernizacion-de-los-registros-publicos-de-la-propiedad-y-catastros-2026
- Diario Oficial de la Federación. (2026). Lineamientos del Programa de Modernización de los Registros Públicos de la Propiedad y Catastros 2026. Secretaría de Gobernación. https://sidof.segob.gob.mx/notas/docFuente/5777203
- Cámara de Diputados. (2025). Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados. Leyes Federales de México. https://www.diputados.gob.mx/LeyesBiblio/ref/lgpdppso.htm
- Cámara de Diputados. (2025). Ley General de Transparencia y Acceso a la Información Pública. Leyes Federales de México. https://www.diputados.gob.mx/LeyesBiblio/pdf/LGTAIP.pdf
- Cámara de Diputados. (s. f.). Ley General de Archivos. Leyes Federales de México. https://www.diputados.gob.mx/LeyesBiblio/ref/lga.htm
- National Institute of Standards and Technology. (2024). The NIST Cybersecurity Framework (CSF) 2.0. NIST. https://www.nist.gov/publications/nist-cybersecurity-framework-csf-20
- National Institute of Standards and Technology. (2020). Security and Privacy Controls for Information Systems and Organizations, SP 800-53 Rev. 5. NIST CSRC. https://csrc.nist.gov/pubs/sp/800/53/r5/final
- OWASP Foundation. (s. f.). OWASP Application Security Verification Standard. OWASP. https://owasp.org/www-project-application-security-verification-standard/